التحقيق الجنائي الرقمي واستخراج الأدلة | Digital Forensics MasterClass
قائمتي المفضلة مشاركة

عن الدورة

تنويه أمني وإخلاء مسؤولية: هذا المقال مخصص لأغراض التعليم، التوعية الرقمية، والدفاع السيبراني فقط. إن استخدام هذه الأدوات أو الاستراتيجيات خارج إطار مصرح به يُعد مخالفة للقانون. نحن نهدف إلى تمكين الأفراد والمؤسسات من فهم آليات التهديد لحماية أنفسهم.

عن الدورة: دورة احترافية متكاملة مصممة لنقلك من المستوى الأساسي إلى إتقان التعامل مع مسرح الجريمة الرقمي واستخراج الأدلة وتحليلها وفق المعايير القانونية والجنائية الدولية. تغطي الدورة جميع مراحل التحقيق من جمع الأدلة وحفظ نزاهتها إلى تحليل أنظمة الملفات والذاكرة واسترجاع البيانات المحذوفة.

ماذا ستتعلم في هذه الدورة؟

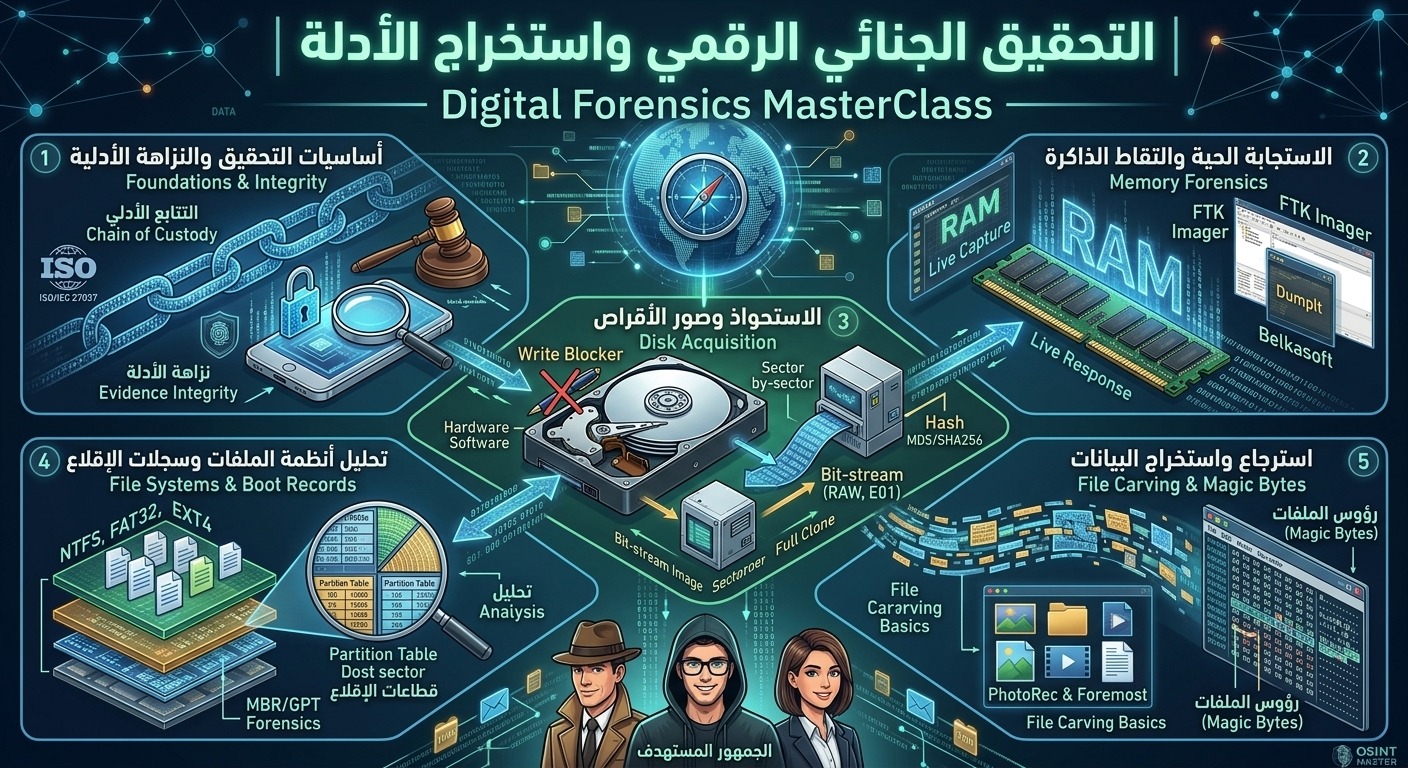
  • أساسيات التحقيق الجنائي والننزاهة الأدلية: تطبيق مبادئ التتابع الأدلي (Chain of Custody) والمعيار الدولي ISO/IEC 27037.

  • الاستجابة الحية والتقاط الذاكرة (Memory Forensics): سحب وتحليل الذاكرة العشوائية (RAM) في أنظمة Windows و Linux بكفاءة عالية.

  • الاستحواذ وصور الأقراص (Disk Acquisition): إنشاء واقتطاع الصور الجنائية (RAW, E01) باستخدام الأدوات المادية والبرمجية ومنع التعديل (Write Blockers).

  • تحليل أنظمة الملفات وسجلات الإقلاع: تفكيك هياكل NTFS, FAT32, EXT4 وتحليل قطاعات الماستر بوت (MBR/GPT).

  • استرجاع واستخراج البيانات (File Carving & Magic Bytes): استعادة الملفات المحذوفة يدوياً وآلياً وتحليل رؤوس الملفات (Hex Editing).

الجمهور المستهدف:

  • محققو الجرائم السيبرانية والجنائية الرقمية.

  • أعضاء فرق الاستجابة للحوادث السيبرانية (DFIR / SOC Analysts).

  • مهندسو أمن المعلومات والخبراء القضائيون في الأدلة الرقمية.

  • الطلاب والمتخصصون الراغبون في دخول مجال التحقيق الجنائي الرقمي بقواعد علمية.

  • المتطلبات السابقة:

    • معرفة أساسية بمبادئ شبكات الكمبيوتر وأنظمة التشغيل (Windows & Linux).

إظهار المزيد

محتوى الدورة

أساسيات التحقيق الجنائي الرقمي واستخراج البيانات (Acquisition & Foundations)
يركز هذا الموديول على إرساء المبادئ الجنائية الأساسية للتعامل مع الأدلة الرقمية، والحفاظ على التتابع الأدلي (Chain of Custody)، وتطبيق بروتوكولات الاستجابة الحية والتقاط الذاكرة (RAM Capturing)، وصولاً إلى تقنيات الاستحواذ على الأقراص واسترجاع البيانات المحذوفة.

التحقيق الجنائي في أنظمة ويندوز (Windows Forensics)
يركز هذا الموديول على تعميق المهارات التحليلية لنظام التشغيل Windows عبر فحص السجلات المركزية (Registry Hives)، وتتبع سجلات الأحداث (Event Logs & Sysmon)، واستخراج أدلة نظام الملفات NTFS، بالإضافة إلى تحليل أثر تنفيذ البرامج ونشاط المستخدمين، وصولاً إلى التحقيق المتقدم في الذاكرة العشوائية (Memory Forensics) وأتمتة تجميع الأدلة لمواجهة الهجمات الرقمية.

التحقيق الجنائي في أنظمة لينكس (Linux Forensics)
يقدم هذا الموديول مساراً متكاملاً وعميقاً في التحقيق الجنائي الرقمي والاستجابة للحوادث السيبرانية الموجهة ضد أنظمة وسيرفرات Linux. ستتعلم خلال 15 غرفة تطبيقية كيفية تحليل أنظمة الملفات (EXT4/proc)، وفحص سجلات النظام (Syslog & Auth Logs) للتعرف على محاولات الاختراق، وتتبع نشاط المستخدمين وسجلات الـ Shell. كما يتناول الموديول كشف آليات الاستمرار الخبيثة (Cron Jobs & Systemd)، والتحقيق في الذاكرة العشوائية (RAM Analysis) واستخراج أدلة الـ Rootkits والبرمجيات الخبيثة. ستتقن أيضاً أساليب التحليل السريع للسجلات باستخدام أدوات السطر البرمجي (Grep, AWK, SED)، وتحليل سجلات خوادم الويب (Apache & Nginx)، وصولاً إلى المشروع الختامي (Capstone Scenario) للتحقيق في حادثة اختراق كاملة لسيرفر Linux.

التحقيق الجنائي في أنظمة ماك (macOS Forensics)
يركز هذا الموديول الشامل على إكساب الطالب المهارات المتقدمة للتحقيق الجنائي الرقمي والاستجابة للحوادث ببيئات أنظمة Apple macOS. يتعلم الطالب كيفية تفكيك بنية نظام الملفات الحديث APFS، واستخراج وتحليل السجلات الموحدة (macOS Unified Logs) وملفات التفضيلات (.plist). كما يغطي الموديول كشف تقنيات الاستمرار (Persistence) عبر LaunchDaemons وSystem Extensions، واستخراج بيانات الاعتماد من Keychain، وفحص قواعد أذونات التطبيقات (TCC) ومؤشرات التحميل والأمان عبر Gatekeeper وQuarantine Events. إضافة إلى ذلك، يشمل الموديول تحليل متصفح Safari، قواعد بيانات Spotlight، النسخ الاحتياطية بـ Time Machine، الجمع السريع للأدلة (Triage) باستخدام AutoMacTC، وتجميع الخط الزمني عبر mac_apt، وصولاً إلى تحليل البرمجيات الخبيثة والتحدي الشامل (Capstone Challenge) على جهاز Mac مخترق.

تقييمات ومراجعات الطلاب

لا يوجد تقييم حتى الآن
Scroll to Top