
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
فهم آلية عمل تقنية تفريغ العمليات الخبيثة (Process Hollowing) وكيف يستغلها المهاجم للاختباء داخل العمليات الشرعية.
-
تحليل الذاكرة لكشف تقنيات DLL Injection و PE Injection المتقدمة.
-
استخدام إضافة
windows.malfindللتعرف على مناطق الذاكرة المخصصة ذات الصلاحيات المشبوهة (PAGE_EXECUTE_READWRITE). -
استخراج الشفرات والأكواد الخبيثة المحقونة مباشرة من الذاكرة وتخزينها على القرص الصلب باستخدام
windows.dumpfilesوwindows.vaddump. -
قراءة وتحليل هيكل مناطق الذاكرة المخصصة (VAD – Virtual Address Descriptor).
محتوى الدرس:
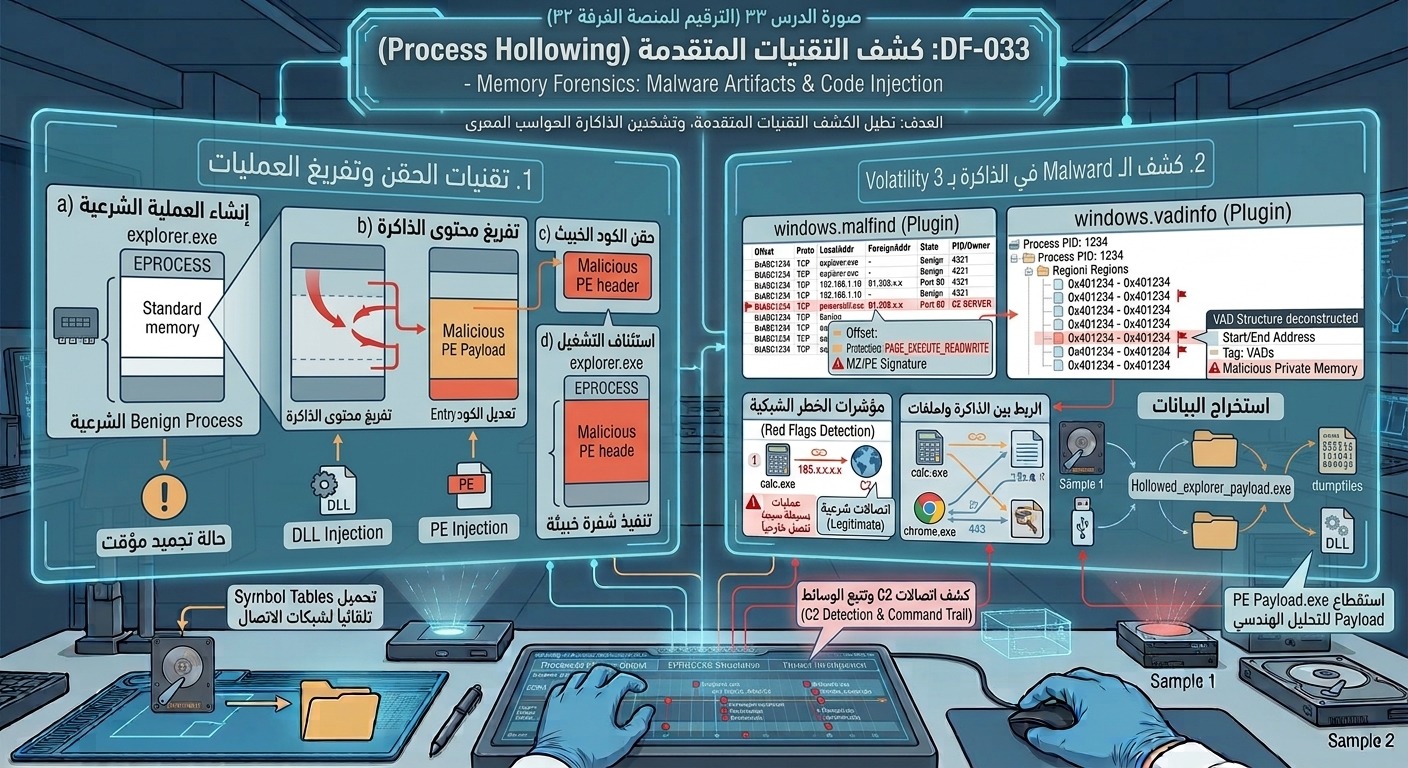
تتجنب البرمجيات الخبيثة المتقدمة إنشاء ملفات جديدة على القرص الصلب لتفادي اكتشافها بواسطة برامج الحماية، بل تلجأ إلى حقن كودها الخبيث في الذاكرة المخصصة لعمليات نظام شرعية قائمة بالفعل. تُعد تقنية Process Hollowing من أكثر هذه الأساليب شيوعاً واحترافية.
1. ما هي تقنية Process Hollowing؟
-
يقوم البرنامج الخبيث بإنشاء عملية نظام شرعية (مثل
svchost.exeأوlsass.exe) في حالة تعليق مؤقت (Suspended State). -
يتم تفريغ محتوى شفرة العملية الشرعية الأصلي من الذاكرة (Unmapping / Hollowing).
-
يتم كتابة وحقن الكود الخبيث بدلاً منه وتعديل نقطة البداية (Entry Point).
-
يتم استئناف تشغيل العملية (Resume Thread)، فتظهر في أدوات إدارة النظام كعملية شرعية تماماً بينما ينفذ المعالج كوداً خبيثاً بالكامل.
2. أدوات وكيفية الاكتشاف في Volatility 3:
-
windows.malfind: تبحث في كتل الذاكرة المخصصة وتحدد المناطق التي تجمع بين صلاحيات التنفيذ والكتابة (PAGE_EXECUTE_READWRITE / RWX). وجود توقيع تنفيذ PE (مثلMZأو رأس ملف مُموه) داخل هذه الكتلة يُعتبر تنبيهاً قاطعاً على وجود كود محقون. -
windows.vadinfo: تفحص هيكل الـ VAD Tree المسؤول عن تتبع عناوين الذاكرة الافتراضية المخصصة لكل عملية وتساعد في التعرف على الكتل التي تم تخصيصها بدون ملف مقابل على القرص (Private Memory). -
windows.vaddump/windows.dumpfiles: تتيح استخراج كتلة الذاكرة المحقونة بالكامل وتصديرها كملف بنية (Executable Dump) لتحليلها هندسياً في أدوات مثل IDA Pro أو Ghidra.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.