
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
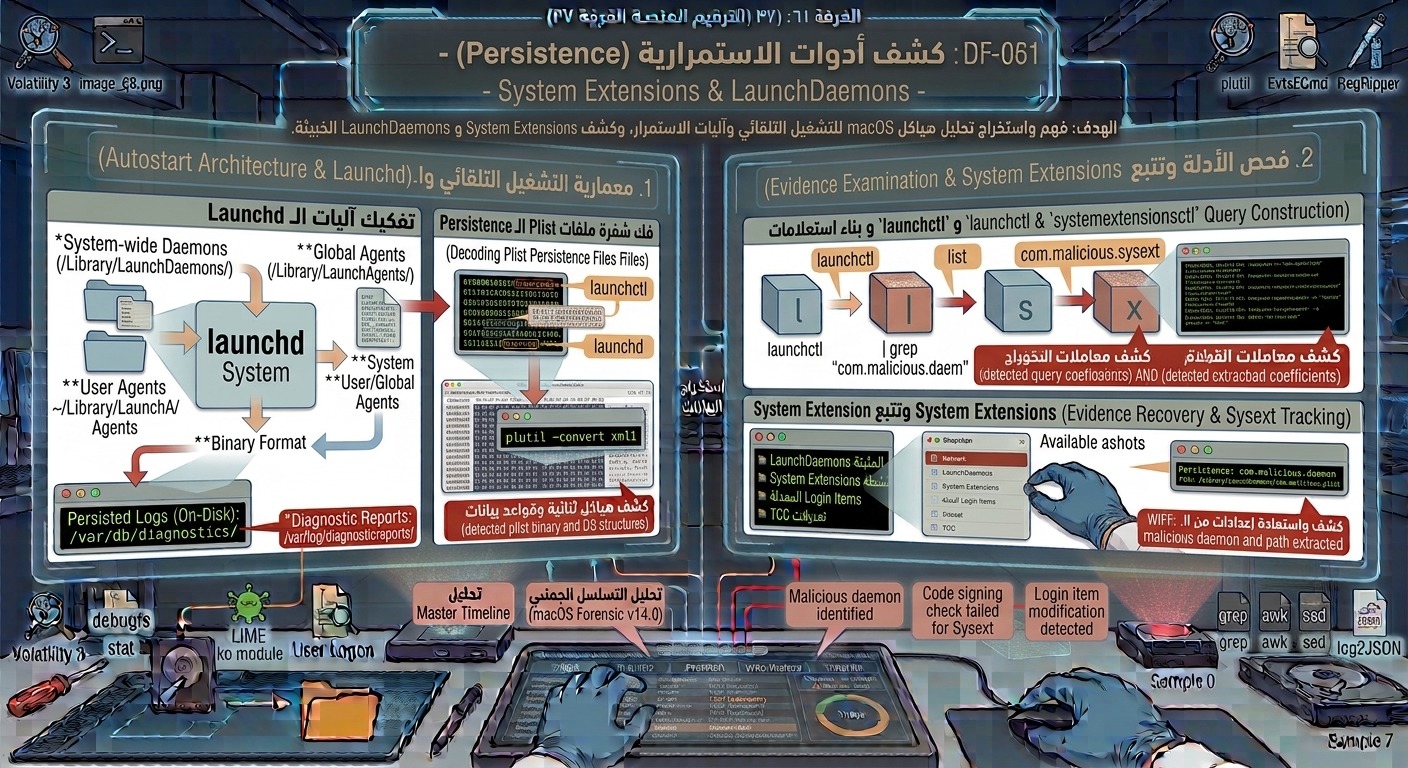
فهم آليات التشغيل التلقائي والاستمرار (Persistence Mechanisms) في نظام macOS التي تستغلها البرمجيات الخبيثة، والتركيز على تحليل وكشف ملحقات النظام الحديثة (System Extensions) وطرق التشغيل التقليدية عبر ملفات التعريف (LaunchDaemons/LaunchAgents) وربطها بسلسلة الهجوم.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
الهيكلية والفرق بين LaunchDaemons (على مستوى النظام) وLaunchAgents (على مستوى المستخدم).
-
تحديد مسارات ملفات الـ plist الحرجة المسؤولة عن التشغيل التلقائي وكيفية قراءة وتصفية محتواها.
-
فهم تحول أبل الأمني من كيرنل كيت (Kernel Extensions – KEXTs) إلى ملحقات النظام (System Extensions) الحديثة في الـ User Space.
-
استخدام الأدوات المدمجة مثل
launchctlوsystemextensionsctlلإدارة واستعلام هذه المكونات. -
التقنيات الجنائية لكشف برمجيات Persistence المخفية، تعديلات الـ TCC، والتلاعب بـ Login Items.
محتوى الدرس:
تسعى البرمجيات الخبيثة للحفاظ على بقائها نشطة (Persistence) على جهاز الضحية حتى بعد إعادة تشغيل النظام. في macOS، يُعد نظام launchd هو المسؤول الأول عن إدارة هذه العمليات.
1. الـ persistence عبر LaunchDaemons وLaunchAgents:
-
تعتمد هذه الطريقة على وضع ملف
.plistفي مسارات محددة يقرأها النظام عند الإقلاع أو تسجيل الدخول، ليقوم بتشغيل ملف تنفيذي أو سكريبت خبيث[cite: 8]. -
المسارات الجنائية الحرجة:
-
System-wide Daemons (Root):
/Library/LaunchDaemons/– يتم تشغيلها عند إقلاع النظام بصلاحيات Root قبل تسجيل دخول أي مستخدم. (هدف مفضل للتصعيد). -
Global Agents:
/Library/LaunchAgents/– يتم تشغيلها عند تسجيل دخول أي مستخدم[cite: 8]. -
User Agents:
~/Library/LaunchAgents/– يتم تشغيلها فقط عند تسجيل دخول هذا المستخدم المحدد. (هدف سهل ومسار مخفي)[cite: 8].
-
2. التحول الأمني إلى System Extensions (SEs):
-
لتعزيز الأمان، استبدلت Apple ملحقات الكيرنل القديمة (KEXTs) بملحقات النظام (System Extensions).
-
تعمل الـ SEs داخل الـ User Space بدلاً من الـ Kernel Space، مما يمنع البرمجيات الخبيثة من السيطرة الكاملة على النواة في حال اختراقها، وتتطلب توثيقاً صارماً من أبل (Code Signing).
-
الأدوات التنفيذية والجنائية:
-
استعلام Daemons نشطة:
sudo launchctl list | grep com.malicious.service -
عرض System Extensions المثبتة وحالتها:
systemextensionsctl list
-
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.