
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
كشف تقنيات البدء التلقائي الأكثر شيوعاً والتي يستغلها المهاجمون لضمان تشغيل البرمجيات الخبيثة مع كل تسجيل دخول للمستخدم.
-
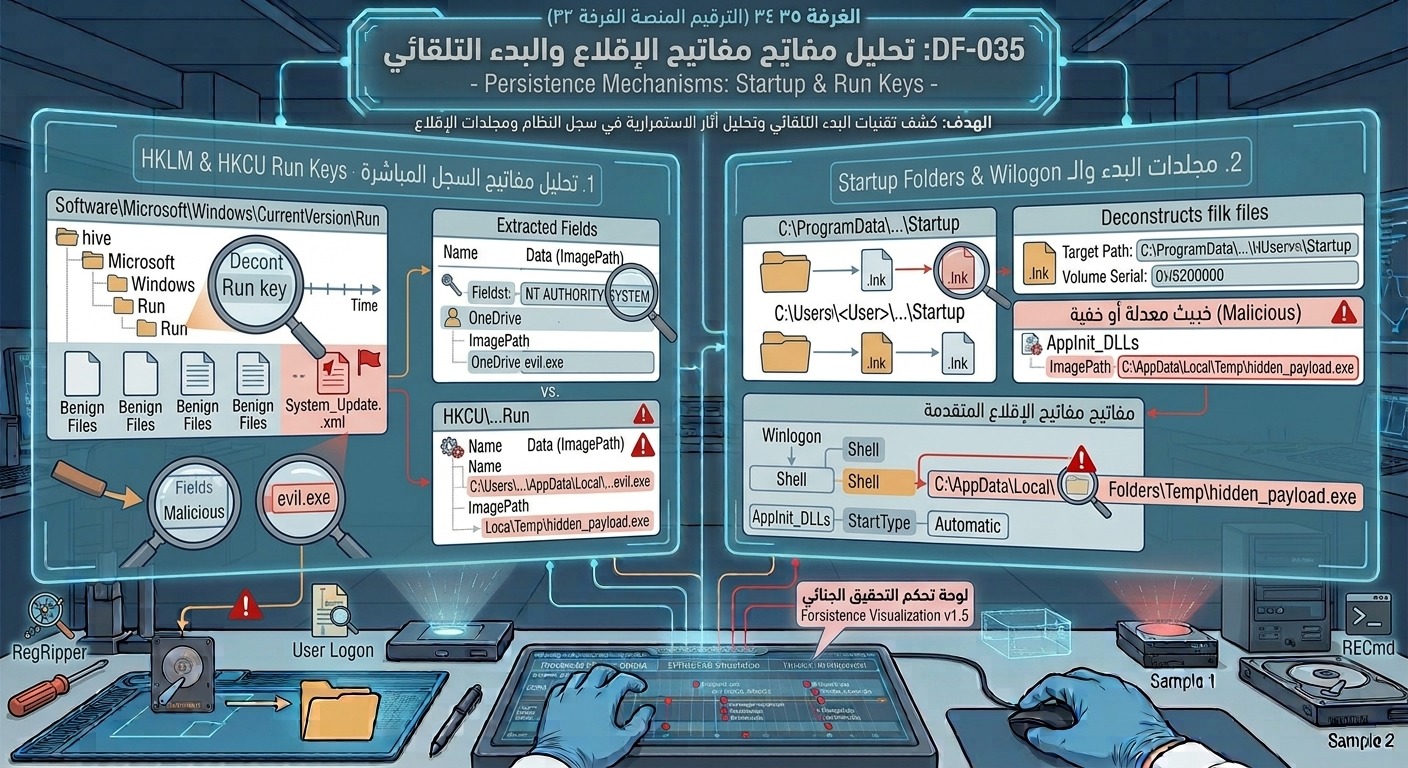
تحليل مفاتيح الـ Run والـ RunOnce المباشرة في السجل (
HKLMوHKCU). -
فحص مفاتيح الإقلاع المتقدمة ومواقع الـ Winlogon ومساعدات المتصفحات (Winlogon Userinit, Shell, & AppInit_DLLs).
-
التدقيق الجنائي لمجلدات البدء التلقائي الفيزيائية (
Startup Folders) للمستخدمين ولجميع مستخدمي النظام. -
استخراج الأدلة وتحليل السجلات باستخدام أدوات RegRipper و Eric Zimmerman’s RECmd.
محتوى الدرس:
يُعتبر سجل النظام (Windows Registry) ومجلدات البدء التلقائي الهدف الأول والأسهل للعديد من البرمجيات الخبيثة لضمان تنفيذ كودها فور تشغيل الجهاز أو عند تسجيل دخول المستخدم (User Logon)، وذلك لسهولة التعديل عليها وعدم إثارتها للانتباه في الشاشات العادية.
1. مفاتيح الـ Run والـ RunOnce في السجل: يقوم نظام Windows بقراءة قيم هذه المفاتيح وتنفيد المسارات المكتوبة بداخلها تلقائياً عند الإقلاع:
-
مستوى المستخدم الحالي (User-Specific):
HKCU\Software\Microsoft\Windows\CurrentVersion\RunHKCU\Software\Microsoft\Windows\CurrentVersion\RunOnce -
مستوى النظام بالكامل (System-Wide):
HKLM\Software\Microsoft\Windows\CurrentVersion\RunHKLM\Software\Microsoft\Windows\CurrentVersion\RunOnce
2. مفاتيح الإقلاع المتقدمة (Advanced Logon Hijacking):
-
WinlogonHijacking: يستهدف المهاجم تعديل مفاتيح مثلUserinitأوShellداخل المسارHKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon. على سبيل المثال، إضافة مسار ملف خبيث بجانبexplorer.exeفي مفتاحShellتجعل النظام يشغل الملف الخبيث فور تحميل واجهة المستخدم. -
AppInit_DLLs: مفتاح داخل السجل يسمح بتحميل مكتبات DLL معينة في مساحة العنوان الخاصة بأي تطبيق يستخدم مكتبةUser32.dllبمجرد تشغيله.
3. مجلدات البدء التلقائي (Startup Folders):
-
المجلد الخاص بالمستخدم:
C:\Users\<Username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup -
المجلد العام لجميع المستخدمين:
C:\ProgramData\Microsoft\Windows\Start Menu\Programs\StartUp -
أي اختصار (
.lnk) أو ملف ينتهي بـ.batأو.exeيُوضع داخل هذه المجلدات يتم تشغيله تلقائياً عند الدخول.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.