
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
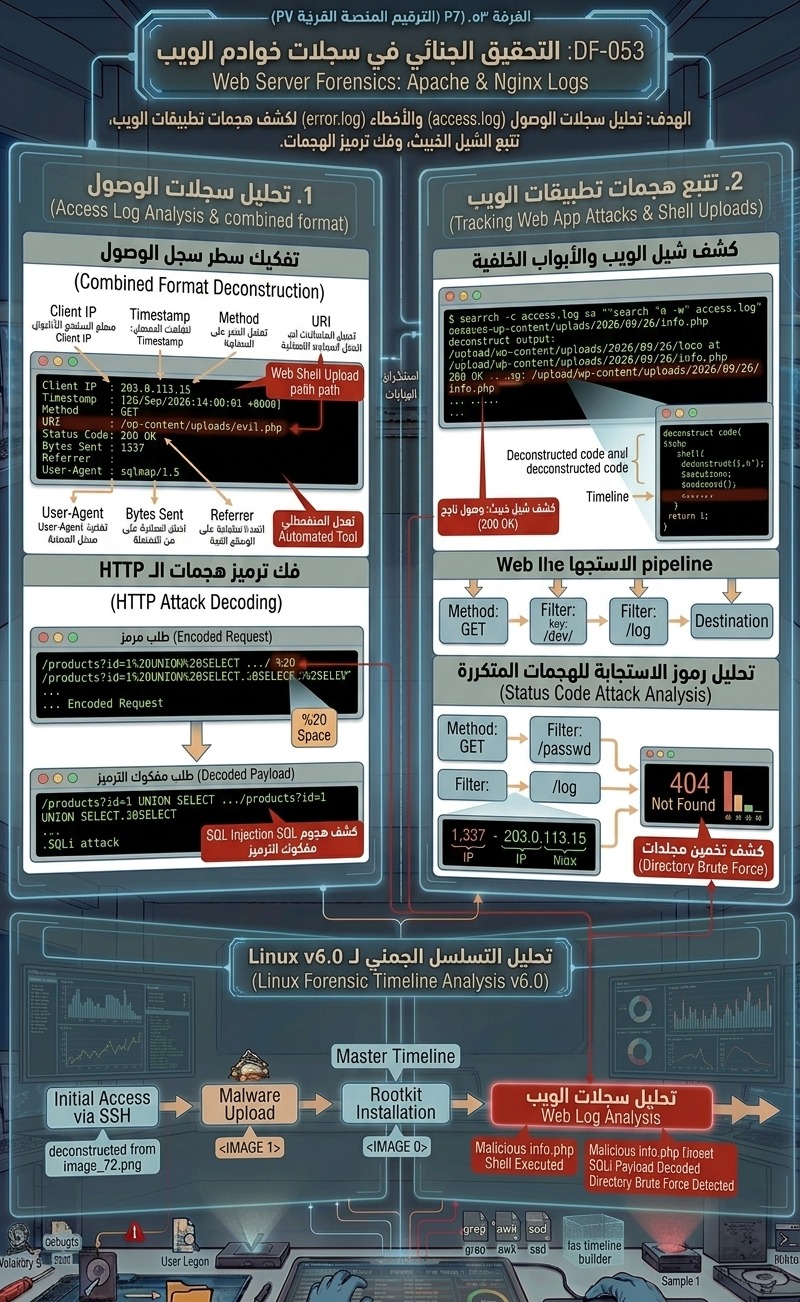
تحليل وسحب السجلات الجنائية لخوادم الويب الشهيرة (Apache و Nginx)، وفهم هيكلية سجلات الوصول (access.log) وسجلات الأخطاء (error.log)، وكشف الهجمات الموجهة لتطبيقات الويب مثل SQL Injection و Cross-Site Scripting (XSS) و Command Injection ورفع الشيل الخبيث (Web Shell Upload).
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
مسارات وصيغ سجلات الويب القياسية لـ Apache و Nginx على أنظمة Linux.
-
تحليل السجلات بالصيغة الموحدة (Combined Log Format).
-
كشف وفك التشفير للأنماط المرمز بـ URL Encoding داخل طلبات الـ HTTP (
GETوPOST). -
رصد محاولات رفع واستدعاء الأبواب الخلفية وشيل الويب (Web Shells) من خلال مراجعة استجابات الخادم (HTTP Status Codes).
-
تتبع مؤشرات ثغرات LFI (Local File Inclusion) و SQLi و Command Injection في السجلات.
محتوى الدرس:
تُعد خوادم الويب المتواجدة في المنطقة المعزولة (DMZ) الهدف الأول للمهاجمين للوصول المبدئي (Initial Access) إلى شبكة المؤسسة. تترك كافة التفاعلات والطلبات بصمات رقمية واضحة داخل سجلات خادم الويب.
1. أماكن وهيكلية ملفات السجلات:
-
Apache Logs:
-
المسار الافتراضي:
/var/log/apache2/access.logو/var/log/apache2/error.log
-
-
Nginx Logs:
-
المسار الافتراضي:
/var/log/nginx/access.logو/var/log/nginx/error.log
-
2. هيكل السجل القياسي (Combined Log Format): يتكون كل سطر في سجل Access Log من العناصر التالية: Client IP – User[Timestamp] “Method URI HTTP/Version” Status Code Bytes Sent “Referrer” “User-Agent“
3. كشف أنماط الهجمات المعتادة:
-
رموز الاستجابة (HTTP Status Codes):
-
200 OK: يدل على نجاح طلب الويب ونقل البيانات (مؤشر خطير عند استدعاء ملف شيل رفع مؤخراً). -
404 Not Found: محاولات تخمين المجلدات ومسح الثغرات (Directory Brute Force). -
500 Internal Server Error: استغلال ثغرة أدى لانهيار التطبيق مؤقتاً.
-
-
فك ترميز URL Encoding: يقوم المهاجم بترميز حمولته الخبيثة لإخفائها؛ مثل تحويل
%20إلى مسافة، أو%27إلى اقتباس أحادي'لاستغلال SQLi، أو..%2f..%2fلاختراق المسارات (Directory Traversal). -
كشف الـ Web Shell: البحث عن طلبات موجهة لمجلدات الرفع المعتادة مثل
/wp-content/uploads/تحمل امتدادات تنفيذية (.php,.py) مصحوبة باستجابة200 OK.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.