
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
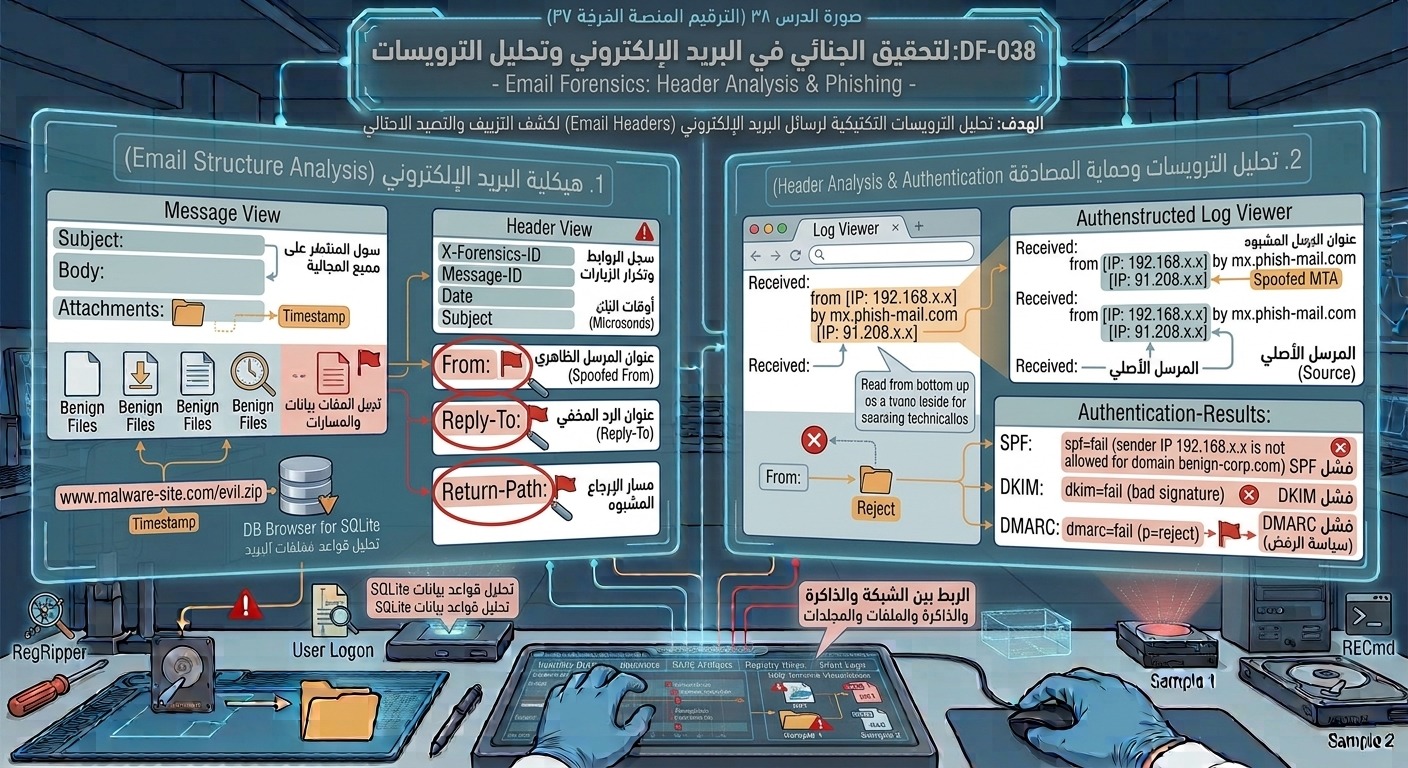
كشف تقنيات التزوير والتصيد الاحتيالي عبر رسائل البريد الإلكتروني وتحديد النطاقات الخبيثة والمقلدة.
-
استخراج الترويسات الكاملة (Full Headers) من مختلف مزودي الخدمة وعملاء البريد.
-
تتبع المسار الأفق للمستند عبر قراءة أسطر
Received:للوصول إلى عنوان الـ IP والـ Domain الحقيقي للمُرسل الأصلي. -
التحقق الجنائي من تقنيات حماية البريد والمصادقة: SPF و DKIM و DMARC.
-
تحليل المرفقات والروابط المضمنة والتعرف على هجمات الهندسة الاجتماعية (Social Engineering).
محتوى الدرس:
يُعتبر البريد الإلكتروني الناقل الأول لهجمات الهندسة الاجتماعية والتصيد الاحتيالي (Phishing) لتنفيذ البرمجيات الخبيثة أو سرقة بيانات الاعتماد. نظراً لسهولة تزييف عنوان المُرسل الظاهري (From Address)، يجب على المحقق الجنائي الاعتماد على تحليل الترويسات المخفية (Headers) للتأكد من هوية المُرسل الحقيقية.
1. الأجزاء الأساسية للترويسة (Key Header Fields):
-
From: العنوان الظاهري للمُرسل (يمكن تزويره بسهولة). -
Return-Path/Reply-To: العنوان الذي ستُرسل إليه الردود أو إشعارات الفشل؛ وكثيراً ما يختلف عن عنوانFromفي الرسائل الخبيثة. -
Received:: أهم السطور جنائياً؛ حيث يُسجل كل خادم بريد (MTA) مرّت عليه الرسالة طابعاً زمنياً وعنوان IP الخادم السابق. يُقرأ هذا السجل من الأسفل إلى الأعلى للوصول إلى الخادم/المُرسل الأصلي. -
Message-ID: معرف فريد للرسالة يُنشئه خادم البريد المُرسل.
2. آليات المصادقة والحماية (Email Authentication Protocols):
-
SPF (Sender Policy Framework): يحدد قائمة بعناوين الـ IP المسموح لها بإرسال رسائل نيابة عن النطاق (Domain).
-
DKIM (DomainKeys Identified Mail): توقيع رقمي يُضاف للرسالة لضمان عدم التلاعب بمحتواها أثناء العبور.
-
DMARC (Domain-based Message Authentication, Reporting, and Conformance): سياسة تُخبر خادم الاستقبال ب كيفية التعامل مع الرسائل التي تفشل في اختبارات SPF أو DKIM (رفض، حجر، أو قبول).
3. تحليل المرفقات والروابط (Attachments & Links):
-
فحص الروابط المضمنة (Hyperlinks) للتأكد من مطابقة النص المكتوب للرابط الفعلي خلفه (Target URL).
-
استخراج المرفقات وتوليد قيم الـ Hash لها لفحصها عبر منصات مثل VirusTotal دون فتح الملفات في بيئة حقيقية.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.