
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
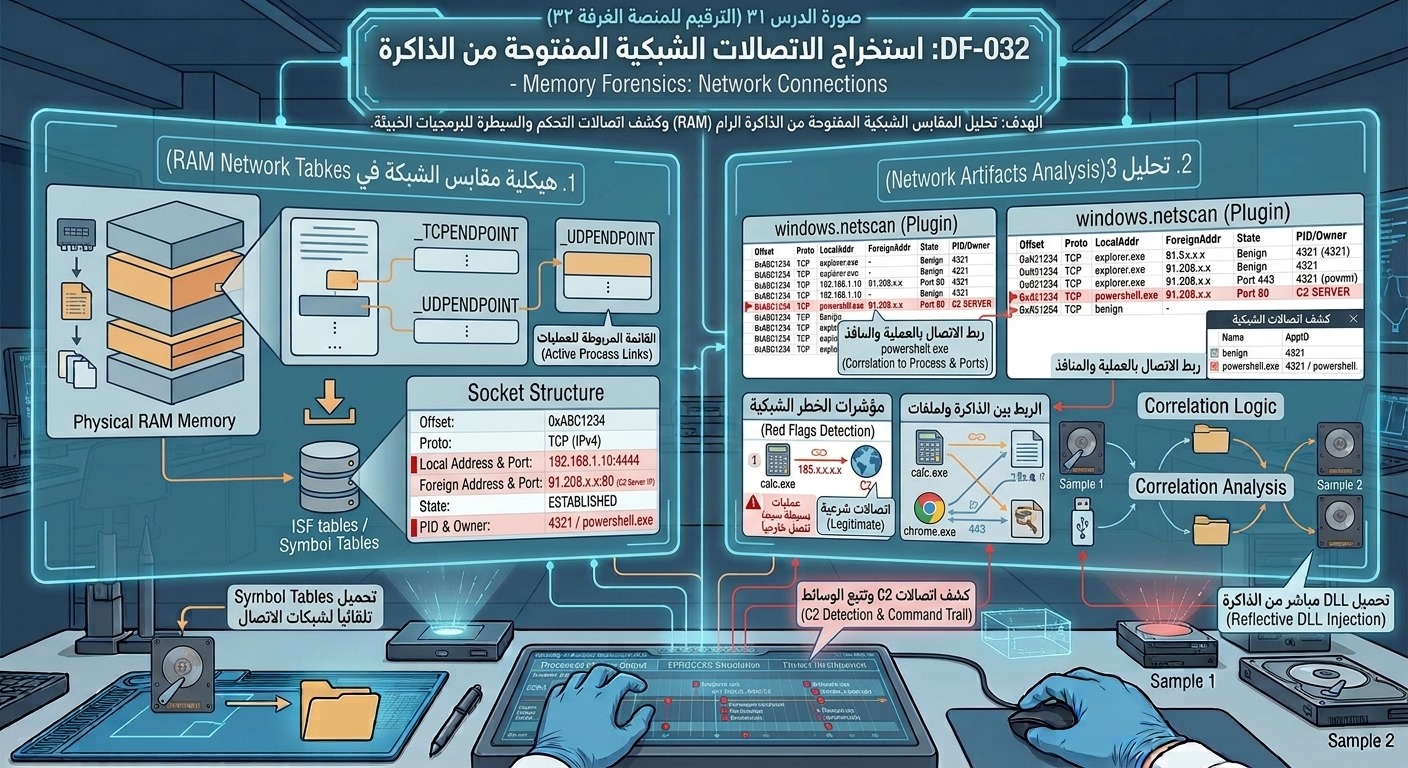
كشف الاتصالات الشبكية الحية والقديمة (Active & Closed Sockets) مباشرة من ذاكرة النظام.
-
استخراج عناوين الـ IP والمنافذ (Ports) والربط بين كل اتصال شبكي والعملية المسببة له (Process ID / PID).
-
كشف شبكات خوادم التحكم والسيطرة الخاصة بالبرمجيات الخبيثة (C2 Servers).
-
استخدام الإضافة المتقدمة
windows.netscanفي Volatility 3. -
فحص المقابس الشبكية للعمليات المتخفية وتحديد بروتوكولات التواصل المستخدمة (TCP / UDP).
محتوى الدرس:
عند تعرض النظام لاختراق، تتواصل البرمجيات الخبيثة عادة مع خوادم خارجية (Command & Control – C2) لاستقبال الأوامر أو تسريب البيانات الحساسة. حتى لو قام المهاجم بإغلاق الاتصال أو قطع الشبكة لاحقاً، تظل هياكل هذه المقابس الشبكية مخزنة في الذاكرة العشوائية (RAM) لبعض الوقت وتوفر أدلة قاطعة للمحقق الجنائي.
1. القيمة الجنائية لتحليل اتصالات الذاكرة:
-
الربط المباشر بين الشبكة والعملية (Network-to-Process Correlation): توفر الذاكرة القدرة على معرفة رقم العملية (PID) واسم البرنامج المحدد الذي أنشأ الاتصال الشبكي وليس مجرد عنوان الـ IP.
-
تجاوز إخفاء الواجهات: البرمجيات الخبيثة التي تخفي نافذة الاتصال عن أدوات النظام العادية (مثل
netstat) تظل مكشوفة عند فحص مساحة الذاكرة مباشرة.
2. استخدام إضافة Volatility 3:
-
تُعتبر إضافة
windows.netscanالأداة الرئيسية لمسح هياكل الـ Network Artifacts (مثل_TCPENDPOINTو_UDPENDPOINT) داخل ذاكرة Windows. -
مخرجات الجدول التحليلي:
-
Offset: موقع الهيكل في الذاكرة الفيزيائية.
-
Proto: نوع البروتوكول (TCP/UDP) وإصدار IP (v4/v6).
-
Local Address & Port: العنوان المنزلي والمنافذ المحلية.
-
Foreign Address & Port: عنوان الخادم الخارجي والمنافذ المستهدفة.
-
State: حالة الاتصال (مثل
ESTABLISHEDللنشط أوCLOSEDللمغلق). -
PID & Owner: رقم العملية واسم التطبيق المالك للاتصال.
-
3. مؤشرات الخطر الشبكية (Red Flags):
-
اتصال عمليات النظام الأساسية (مثل
calc.exeأوnotepad.exe) بعناوين IP خارجية. -
وجود اتصالات نشطة (
ESTABLISHED) عبر منافذ غير معتادة موجهة لعناوين خارجية مجهولة.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.