
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
فهم القيمة الجنائية لملفات الاختصارات LNK Files وكيف يولدها النظام تلقائياً لتتبع الملفات التي فتحها المستخدم.
-
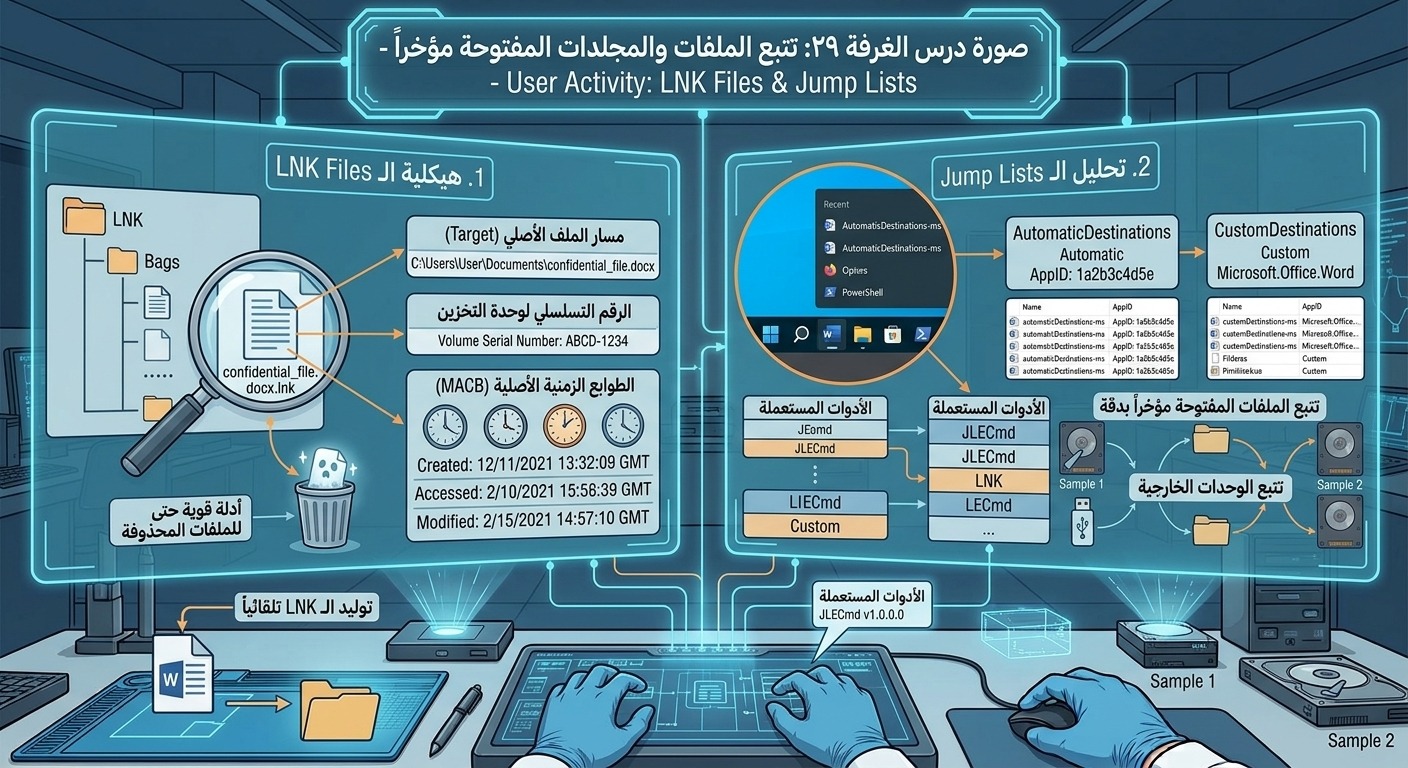
تحليل هياكل الـ LNK Files لاستخراج الطوابع الزمنية الدقيقة (MACB) للملف الأصلي (Target)، حتى لو تم حذف الملف الأصلي أو كان على وحدة تخزين خارجية.
-
فهم آلية عمل Jump Lists وكيف تعرض الملفات والمجلدات المفتوحة مؤخراً والمثبتة لكل تطبيق في شريط المهام.
-
التمييز بين أنواع Jump Lists (التلقائية
AutomaticDestinationsوالمخصصةCustomDestinations). -
استخدام أدوات مثل LECmd (لتحليل LNK Files) و JLECmd (لتحليل Jump Lists) واستخراج البيانات الجنائية بصيغ قابلة للتحليل.
محتوى الدرس:
في التحقيقات الجنائية الرقمية، يعتبر تتبع أنشطة المستخدم ومعرفة الملفات الدقيقة التي تعامل معها أمراً حيوياً. عندما يقوم مستخدم بفتح ملف (مثل مستند Word أو صورة) عبر نظام Windows، يترك النظام وراءه آثاراً تلقائية وقوية جداً حتى لو حاولت المستخدم مسح آثارها التقليدية، وأهم هذه الآثار هي LNK Files و Jump Lists.
1. ملفات الاختصارات (LNK Files):
-
هي ملفات تنتهي بالامتداد
.lnkويقوم Windows بإنشائها تلقائياً (في الخلفية) عند فتح أي ملف أو مجلد. -
المسار على النظام:
C:\Users\[Username]\AppData\Roaming\Microsoft\Windows\Recent\ -
القيمة الجنائية:
-
إثبات الوصول (Proof of Access): وجود ملف LNK يؤكد أن المستخدم قد فتح الملف الأصلي المسمى فيه.
-
استعادة الطوابع الزمنية: يحتفظ ملف LNK بنسخة من الطوابع الزمنية (MACB: Modified, Accessed, Created) الخاصة بـ الملف الأصلي (Target) في لحظة إنشاء ملف الـ LNK. هذا يعني أنه إذا فتح مهاجم ملفاً خبيثاً ثم حذفه، يمكن للمحقق استعادة أوقات MACB الأصلية للملف المحذوف من ملف LNK المتبقي.
-
المعلومات الفنية: يسجل المسار الكامل للملف الأصلي (على القرص المحلي، USB، أو الشبكة)، واسم الجهاز، والرقم التسلسلي لوحدة التخزين (Volume Serial Number).
-
2. القوائم السريعة (Jump Lists):
-
هي ميزة في شريط المهام (Taskbar) وقائمة ابدأ (Start Menu) تعرض قائمة بالملفات أو المجلدات المفتوحة مؤخراً أو المثبتة لكل تطبيق عند النقر الأيمن عليه.
-
المسار على النظام: تتواجد في مسارين منفصلين داخل AppData المخصص لكل مستخدم:
-
AutomaticDestinations(التلقائية): تديرها النواة وتتكون من ملفات بأسماء معقدة (AppIDs) تنتهي بـ.automaticDestinations-ms. -
CustomDestinations(المخصصة): يحددها التطبيق وتتكون من ملفات تنتهي بـ.customDestinations-ms.
-
-
القيمة الجنائية:
-
تتبع الملفات المفتوحة مؤخراً بدقة: يسجل Jump List قائمة مفصلة بالملفات التي فتحها المستخدم باستخدام تطبيق محدد.
-
الطوابع الزمنية: يسجل أوقات الوصول لكل ملف داخل القائمة.
-
تتبع الوحدات الخارجية: يسجل الملفات المفتوحة من أقراص USB الخارجية.
-
الربط بين الأنشطة: يساعد في ربط ملف معين بتطبيق معين ووقت وصول محدد.
-
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.