
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
فهم دور أجهزة الـ USB في سيناريوهات سرقة البيانات (Data Exfiltration) أو إدخال البرمجيات الخبيثة.
-
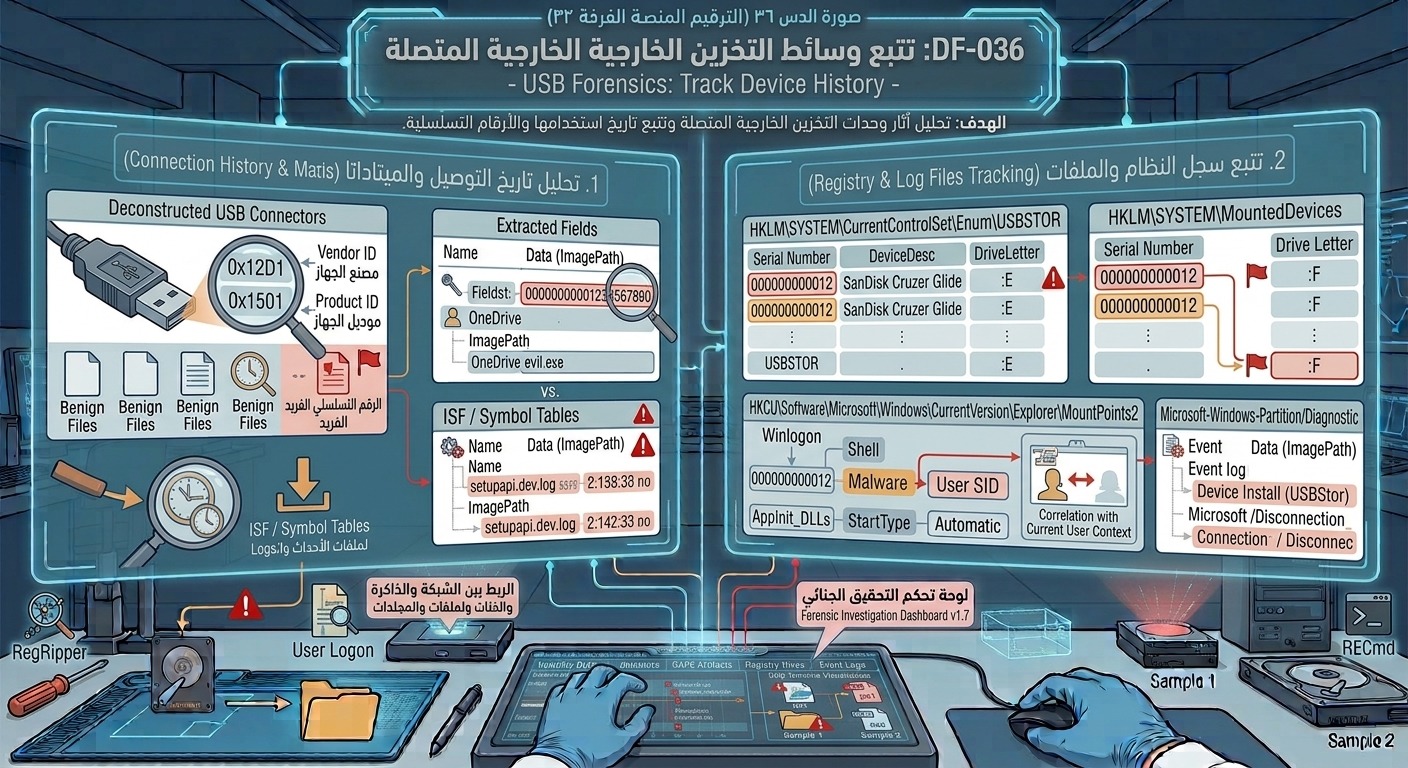
استخراج الميتاداتا الهامة لأجهزة USB: اسم الجهاز (Device Name)، الرقم التسلسلي (Serial Number)، الهوية المسبقة (
Vendor ID / Product ID - VID/PID). -
ربط جهاز USB محدد بالمسار وحرف المحرك (Drive Letter) وحساب المستخدم الذي قَام بتوصيله.
-
فحص مفاتيح السجل الرئيسية المخصصة للتخزين:
USBSTORوUSBوMountedDevices. -
تحليل سجلات الأحداث الخاصة بـ Plug and Play وتتبع الطوابع الزمنية للتوصيل والفصل الأول والأخير.
محتوى الدرس:
تُعتبر وسائط التخزين الخارجية من أكثر المتجهات استخداماً لتسريب البيانات الحساسة أو إدخال البرمجيات الخبيثة للشبكات المغلقة. يترك نظام Windows أثراً جنائياً كاملاً ودقيقاً في السجل وفي ملفات الأحداث عند توصيل أي وحدة تخزين USB بالجهاز.
1. الميتاداتا الأساسية لأجهزة التخزين:
-
Vendor ID (VID)&Product ID (PID): أرقام تعريفية تمنحها الشركة المصنعة لتحديد نوع الموديل والمصنع. -
Serial Number: رقم فريد لكل وحدة تخزين، وهو الدليل الجنائي الأهم لربط وحدة USB فيزيائية محددة بحاسوب معين.
2. التحليل عبر سجل النظام (Registry Analysis):
-
HKLM\SYSTEM\CurrentControlSet\Enum\USBSTOR: يحتوي على قوائم بجميع وحدات التخزين التي تم توصيلها بالجهاز، مع أرقامها التسلسلية واسم المصنع. -
HKLM\SYSTEM\MountedDevices: يربط بين الرقم التسلسلي لوحدة التخزين وحرف المحرك (Drive Letterمثل:Eأو:F) الذي عُين لها أثناء التوصيل. -
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2: يربط بين وحدة التخزين وحساب المستخدم الحالي الذي كان مسجلاً للدخول لحظة التوصيل.
3. الطوابع الزمنية وسجلات النظام (Timestamps & Event Logs):
-
ملف
setupapi.dev.log: يُسجل التفاصيل الفنية لأول مرة تم فيها إدخال وتثبيت تعريف وحدة الـ USB على النظام. -
سجلات الأحداث
Microsoft-Windows-Partition/Diagnostic: تُسجل الأحداث عند توصيل وفصل وحدة التخزين مما يساعد في تحديد الإطار الزمني الدقيق للاستخدام.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.