
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
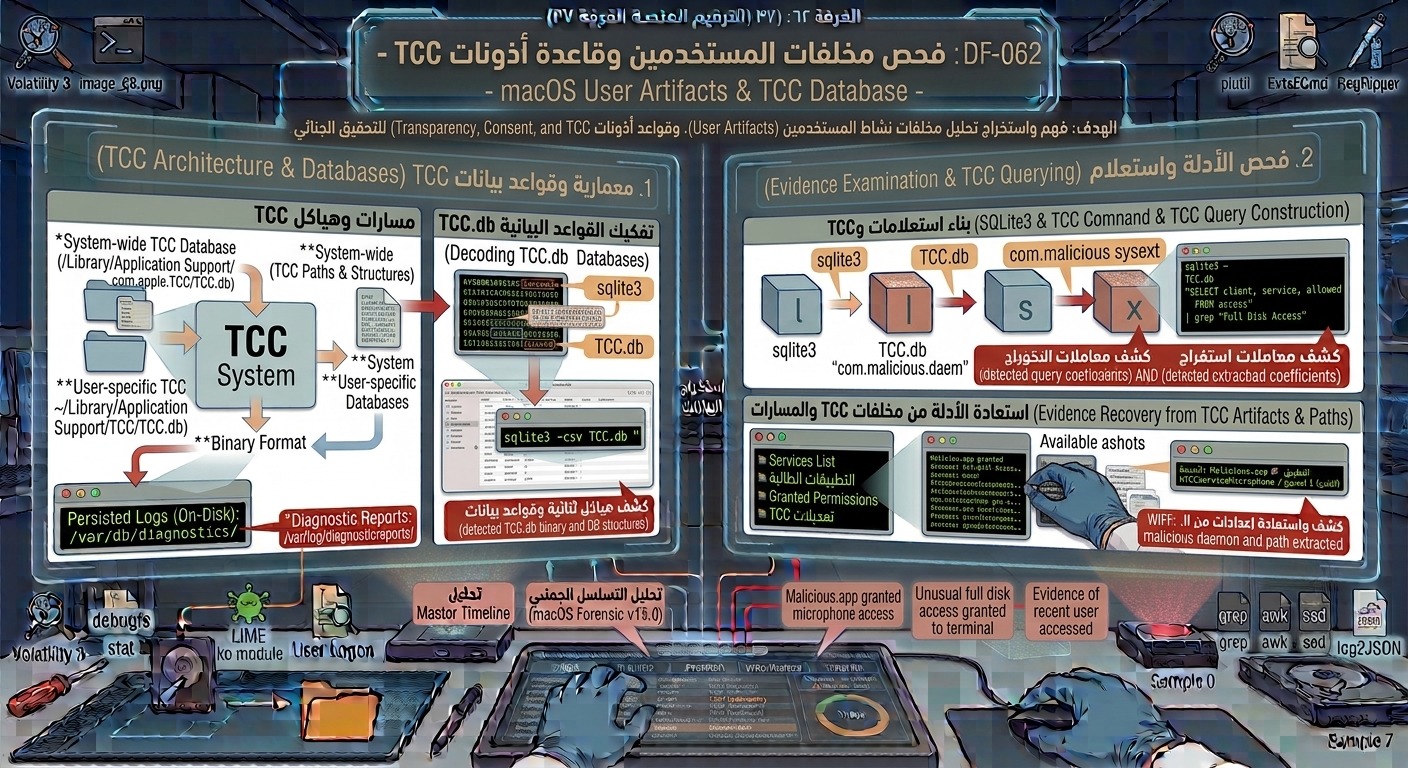
فهم واستخراج مخلفات نشاط المستخدمين (User Artifacts) على نظام macOS، وتحليل إطار العمل الأمني TCC (Transparency, Consent, and Control) وقواعد بيانات SQLite الخاصة به لكشف الأذونات والصلاحيات الممنوحة للتطبيقات (مثل الوصول للكاميرا، الميكروفون، أو الوصول الكامل للقرص Full Disk Access).
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم معمارية نظام TCC الخاص بأبل وكيفية إدارته لأذونات الخصوصية والصلاحيات التفضيلية.
-
تحديد أماكن قواعد بيانات TCC على مستوى النظام (
/Library/Application Support/com.apple.TCC/TCC.db) وعلى مستوى المستخدم (~/Library/Application Support/com.apple.TCC/TCC.db). -
استخدام أدوات استعلام SQLite لقراءة جداول TCC وكشف الصلاحيات الممنوحة أو المحجوبة للبرامج المجهولة.
-
استخراج مخلفات مستخدم macOS الأخرى: سلة المهملات (
.Trash)، ملفات السجل الجانبية، ومخلفات Safari/QuickLook. -
ربط تعديلات قاعدة بيانات TCC بسيناريوهات تجاوز الأمان وتصعيد الصلاحيات (Privilege Escalation & TCC Bypass).
محتوى الدرس:
يُعتبر إطار TCC (Transparency, Consent, and Control) آلية الدفاع الرئيسية في macOS لمنع التطبيقات من الوصول للبيانات الحساسة والمكونات الصلبة (مثل الميكروفون، الكاميرا، ومستندات المستخدم) دون إذن صريح.
1. بنية ومسارات قواعد بيانات TCC:
-
تُخزن أذونات TCC في قواعد بيانات بفرز SQLite3 في مسارين رئيسيين:
-
System-wide TCC Database:
/Library/Application Support/com.apple.TCC/TCC.db(تحتوي على صلاحيات الوصول الشاملة مثل Full Disk Access و Accessibility). -
User-specific TCC Database:
~/Library/Application Support/com.apple.TCC/TCC.db(تحتوي على أذونات خاصة بالخدمات مثل الكاميرا، الميكروفون، والصور للمستخدم الحالي).
-
2. التحليل الجنائي لقاعدة بيانات TCC.db:
-
الجدول الرئيسي (
access): يحوي تفاصيل الخدمة (service)، معرف التطبيق (client)، ونوع الإذن (allowed/auth_value). -
أمثلة للخدمات الحساسة:
-
kTCCServiceSystemPolicyAllFiles: إذن الوصول الكامل للقرص (Full Disk Access). -
kTCCServiceMicrophone/kTCCServiceCamera: أذونات التقاط الصوت والصورة.
-
-
استعلام SQLite نموذجي:
sqlite3 TCC.db "SELECT client, service, allowed FROM access;"
3. مخلفات نشاط المستخدم الأخرى (User Artifacts):
-
سلة المهملات (
~/.Trash/): تحتوي على الملفات المحذوفة بواسطة المستخدم قبل إفراغها. -
QuickLook Cache (
/var/folders/.../com.apple.QuickLook.thumbnailcache/): تُولد مصغرات ومعاينات للملفات والصور حتى لو تم حذف الملف الأصلي لاحقاً.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.