
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
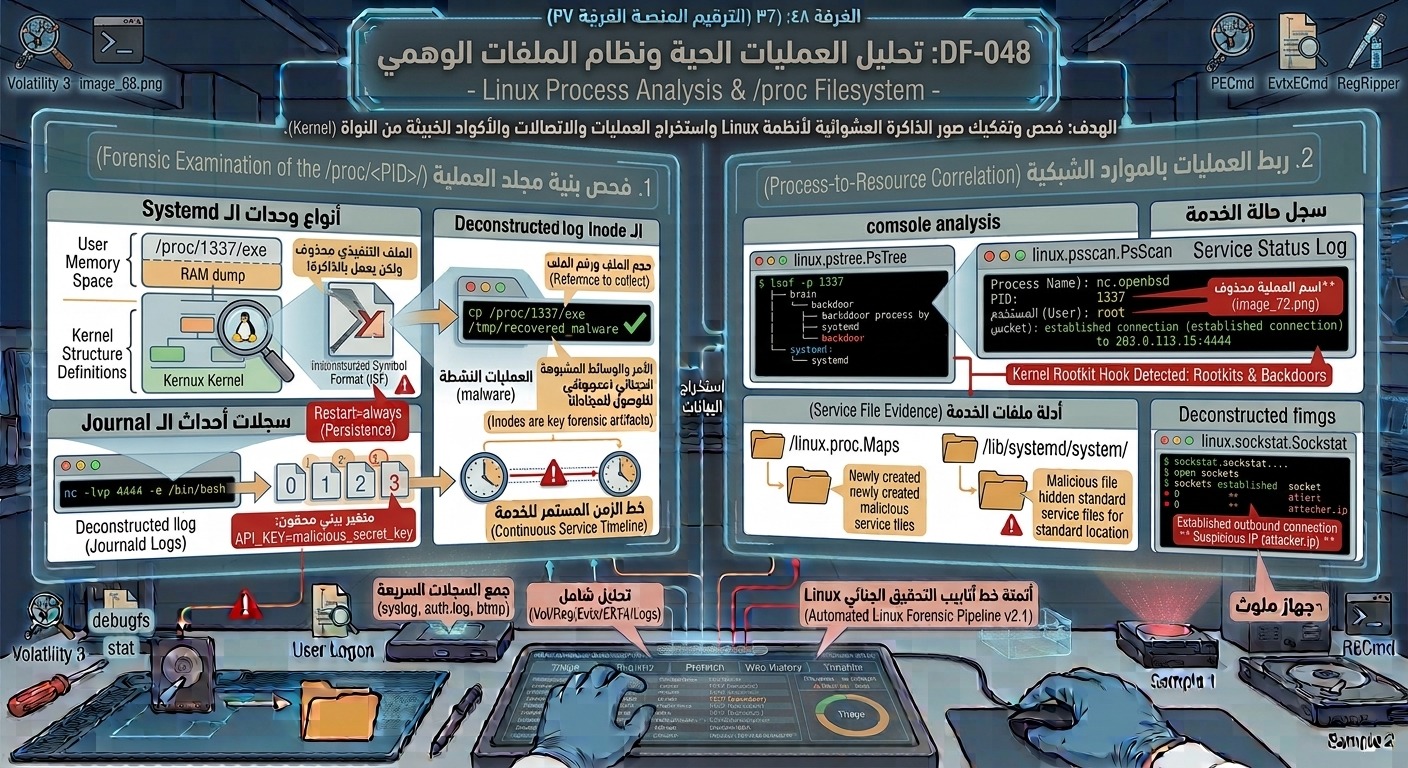
تحليل وفحص العمليات الحية (Live Processes) المتواجدة في الذاكرة عبر الاستكشاف الجنائي لنظام الملفات الوهمي /proc، وكشف العمليات الخبيثة، المقابس الشبكية المفتوحة، وتحديد الملفات التنفيذية المحذوفة أو المحقونة.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم بنية ووظيفة نظام الملفات الوهمي Virtual Filesystem (
/proc). -
استكشاف أدلة العمليات الحية عن طريق معرف العملية PID داخل
/proc/<PID>/. -
استرجاع وتتبع الملفات التنفيذية المحذوفة التي ما زالت تعمل بالذاكرة باستخدام المجلد
/proc/<PID>/exe. -
فحص وسائط التشغيل (Command Line Arguments) والبيئة البرمجية عبر
cmdlineوenviron. -
ربط العمليات بالمقابس الشبكية والمقبض المفتوح للملفات عبر
/proc/<PID>/fd/والأمرlsof.
محتوى الدرس:
في أنظمة Linux، كل شيء عبارة عن ملف حتى العمليات النشطة في الذاكرة! يُعد الدليل /proc نظام ملفات وهمي (Pseudo-filesystem) يُنشئه الـ Kernel داخل الذاكرة العشوائية لتأمين واجهة تفاعلية للحصول على معلومات العمليات في الوقت الفعلي.
1. البنية الجنائية لدليل العملية /proc/<PID>/:
عند تشغيل أي أداة خبيثة، يخصص لها النظام مجلداً رقمياً باسم الـ PID الخاص بها ويحتوي على أهم الأدلة التالية:
-
exe: رابط symbolic link يشير مباشرة إلى المسار الحقيقي للملف التنفيذي الذي بدأ العملية. -
cmdline: يحتوي على الأمر الكامل والوسائط (Arguments) التي تم تمريرها عند إطلاق العملية. -
cwd: الرابط المشير إلى مجلد العمل الحالي للعملية (Current Working Directory). -
environ: المتغيرات البيئية (Environment Variables) الخاصة بالعملية، والتي قد تسجل مفاتيح API أو صلاحيات مسربة. -
fd/(File Descriptors): مجلد يضم روابط لكافة الملفات والمقابس الشبكية (Sockets) المفتوحة والمحتكرة بواسطة هذه العملية. -
maps: يوضح توزيع الذاكرة للملفات المكتبية والمقاطع المباشرة المسحوبة للعملية.
2. استرجاع البرمجيات الخبيثة المحذوفة (Deleted Executables):
يقوم المهاجمون المتقدمون بتشغيل السكربت أو الملف الخبيث ثم حذفه مباشرة من القرص لإخفاء الأثر (rm -f malware).
-
الحيلة الجنائية: تظل نسخة الملف التنفيذي تعمل بداخل الذاكرة!
-
يمكن للمحقق استرجاع واستخراج النسخة الأصلية للبرمجية الخبيثة كاملاً من الذاكرة عبر نسخ الرابط:
cp /proc/<PID>/exe /tmp/recovered_malware
3. أوامر الفحص المباشر للعمليات:
-
ps aux/ps -ef: استعراض قائمة العمليات وبيان شجرتها. -
lsof -p <PID>: استخراج كافة الملفات والمنافذ الشبكية المفتوحة بوسطة العملية.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.