
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
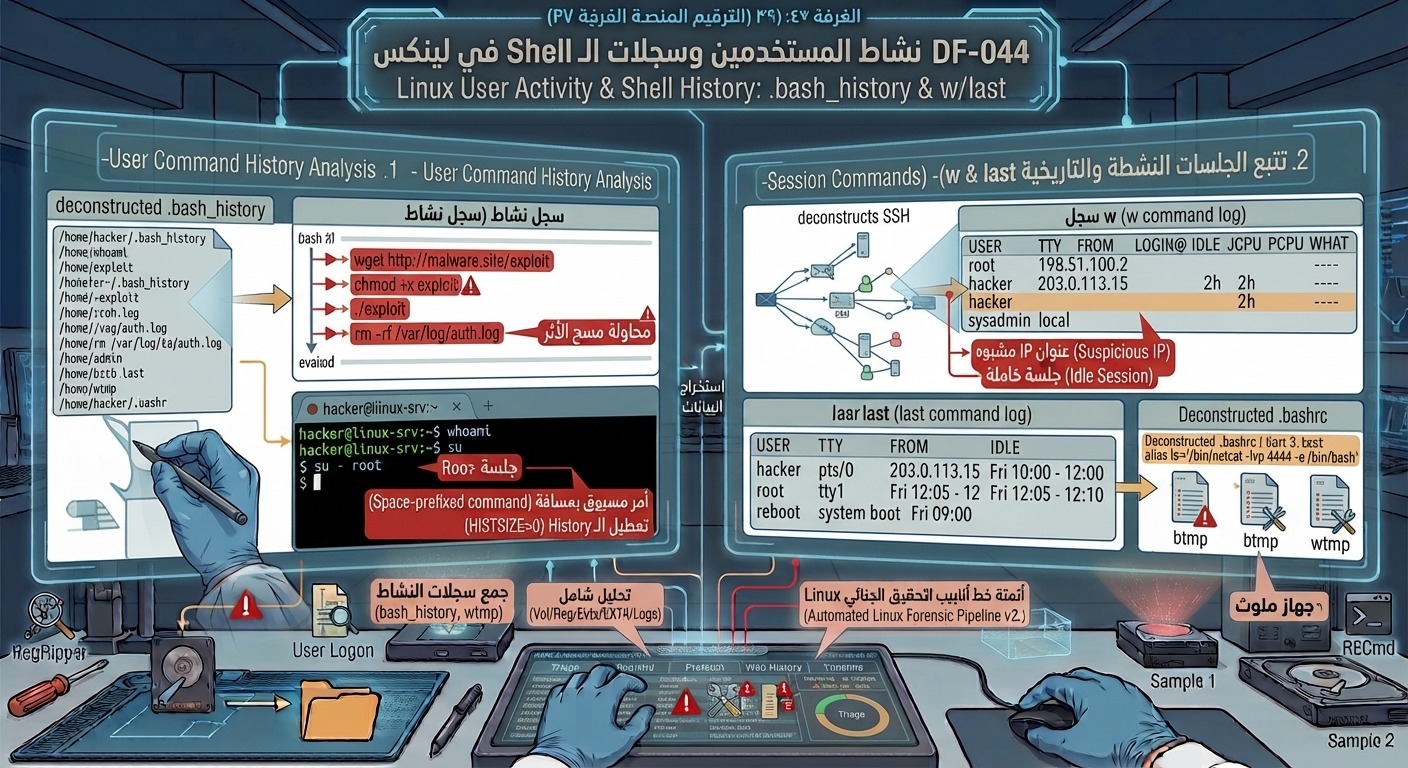
تتبع وفحص الأنشطة الخاصة بالمستخدمين في أنظمة Linux، وتحليل ملفات سجلات الأوامر التاريخية (.bash_history) وأدوات معرفة جلسات الدخول الفعالة (w, last, who) لكشف ما قام به المهاجم داخل النظام.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم مكان وتخزين ملفات سجلات الأوامر التاريخية لكل مستخدم (مثل
.bash_historyو.zsh_history). -
استخدام أووات النظام المباشرة لمعرفة الجلسات النشطة والمستخدمين المتصلين حالياً (
who,w). -
استخراج سجلات الدخول التاريخية طويلة الأمد باستخدام أمر
last(المستند لملف/var/log/wtmp). -
كشف محاولات المهاجم لإخفاء أو مسح سجلات الأوامر (مثل تفريغ ملف الـ history أو استخدام الأوامر المسبوقة بمسافة).
-
تحليل ملفات الإعدادات البيئية مثل
.bashrcو.profileالتي يستخدمها المهاجم لزرع آليات الاستمرار (Persistence).
محتوى الدرس:
بعد نجاح المهاجم في الدخول إلى سيرفر Linux، يبدأ فوراً في تنفيذ الأوامر، تنزيل الأدوات، والتنقل بين المجلدات. يترك هذا النشاط بصمات واضحة في ملفات الأوامر وسجلات الجلسات الخاصة بالمستخدمين.
1. سجلات الأوامر التاريخية (Shell History Files):
-
يُسجل الغالب الأكبر من الشلّات (مثل Bash) الأوامر التي كتبها المستخدم في ملف مخفي باسم
.bash_historyداخل المجلد الرئيسي للمستخدم (/home/<username>/). -
عند إغلاق جلسة الـ Terminal، يتم كتابة الأوامر المخزنة في الذاكرة المؤقتة إلى الملف.
-
التحدي الجنائي: قد يحاول المهاجم تعطيل الـ history عبر تنفيذ الأمر
export HISTSIZE=0أو مسح محتوى الملف، مما يتطلب من المحقق فحص الذاكرة أو مساحة القرص غير المخصصة لاسترجاعها.
2. تتبع الجلسات النشطة والتاريخية:
-
who/w: تعرض المستخدمين المتصلين حالياً بالنظام، عناوين الـ IP الخاصة بهم، ووقت بدء الاتصال والأوامر التي ينفذونها الآن. -
last: تقرأ ملفwtmpالثنائي وتعرض تاريخ كافة عمليات تسجيل الدخول والخروج الناجحة للمستخدمين على مر الزمن.
3. آليات الاستمرار عبر ملفات تهيئة المستخدم:
-
يستغل المهاجم أحياناً ملفات مثل
.bashrcأو.profileلإضافة أوامر خبيثة تعمل تلقائياً في كل مرة يفتح فيها المستخدم أو الـ Root جلسة تحكم جديدة (Shell).
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.