
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
فهم فلسفة جمع الأدلة السريعة (Triage Collection) وأهميتها في الاستجابة السريعة للحوادث.
-
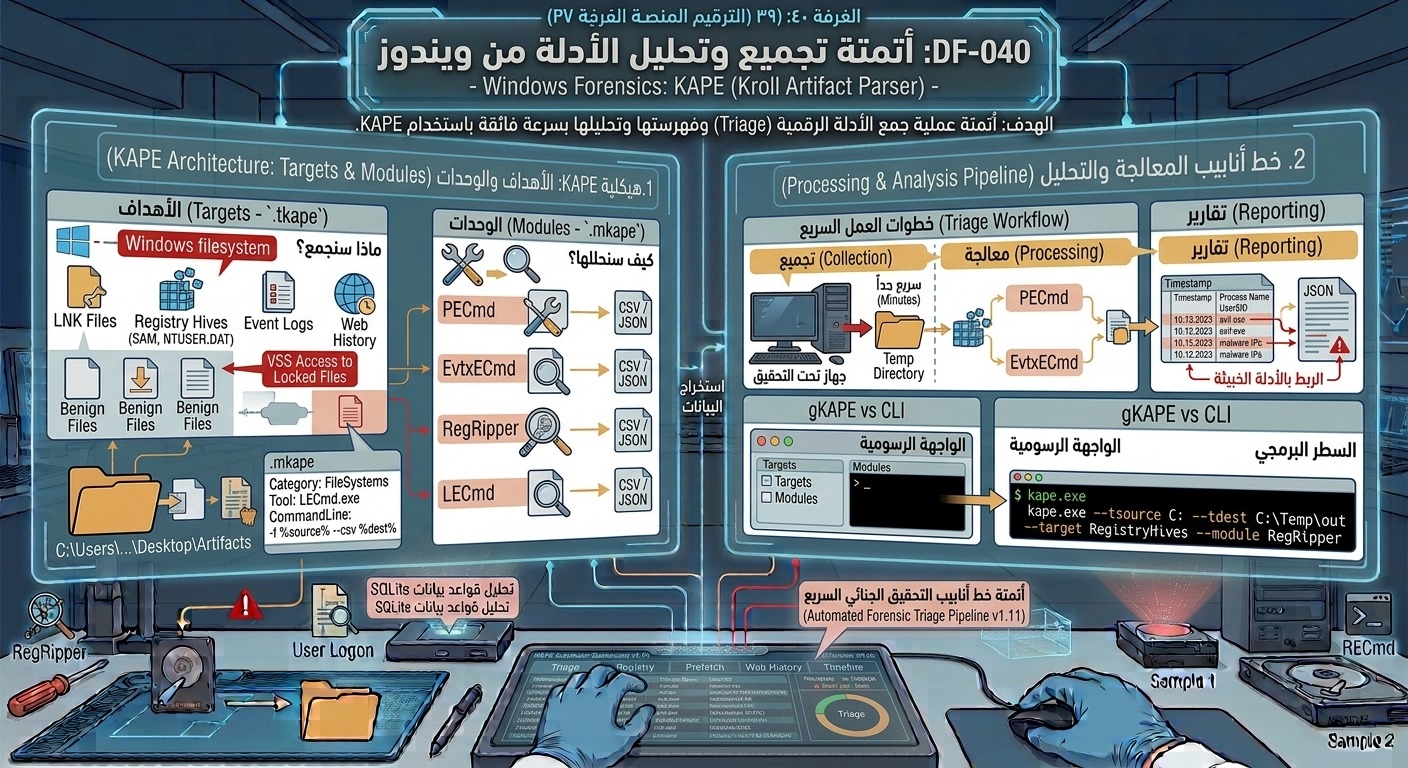
التعرف على أداة KAPE ومكوناتها الأساسية: أهداف الجمع (Targets –
.tkape) ووحدات المعالجة (Modules –.mkape). -
أتمتة عملية سحب السجلات الحيوية (Event Logs, Registry, Prefetch, Amcache, Web History).
-
معالجة الأدلة التي تم جمعها وتحويلها إلى تقارير مهيكلة بصيغ (CSV / JSON) للتحليل الفوري.
-
تشغيل الأداة عبر الواجهة الرسومية (gKAPE) والسطر البرمجي (CLI) في السيناريوهات الجنائية المختلفة.
محتوى الدرس:
في حالات الاستجابة السريعة للحوادث (Incident Response)، قد لا يملك المحقق الجنائي الوقت الكافي لأخذ صورة كاملة للقرص الصلب (Bit-stream Image) وحجمها مئات الجيجابايت. هنا يأتي دور أداة KAPE (Kroll Artifact Parser and Extractor)، والتي تمكن المحقق من جمع الأدلة الجوهرية فقط خلال دقائق معدودة.
1. المكونات الرئيسية لأداة KAPE:
-
Targets (
.tkape): تعريفات تحدد ما هي الملفات والمسارات المراد جمعها من القرص (مثل ملفات الـ Registry، الـ LNKS، والـ Event Logs). -
Modules (
.mkape): تعريفات تحدد الأدوات البرمجية التي ستعالج الملفات المجمعة وتستخرج منها البيانات (مثل تشغيل RegRipper أو PECmd على الملفات المجمعة).
2. آلية العمل (Target & Module Pipeline): تعتمد KAPE على نمطين للعمل:
-
الجمع فقط (Target Mode): نسخ الأدلة والملفات المستهدفة إلى مجلد خروج (Output Directory).
-
التحليل والمعالجة (Module Mode): تشغيل الأدوات التحليلية على الأدلة المجمعة وتحويل النتائج إلى ملفات مقروءة.
-
الدمج (Target + Module): جمع الأدلة وتفكيكها وتحليلها في أمر برمجي واحد مفرد.
3. مميزات KAPE الجنائية:
-
السرعة الفائقة (جمع الأدلة وتحليلها خلال أقل من 5 دقائق).
-
استخدام VSS / Raw Disk Access لتجاوز قفل الملفات المفتوحة والمستخدمة بواسطة نظام التشغيل (مثل ملفات الـ NTUSER.DAT و SAM).
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.