
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
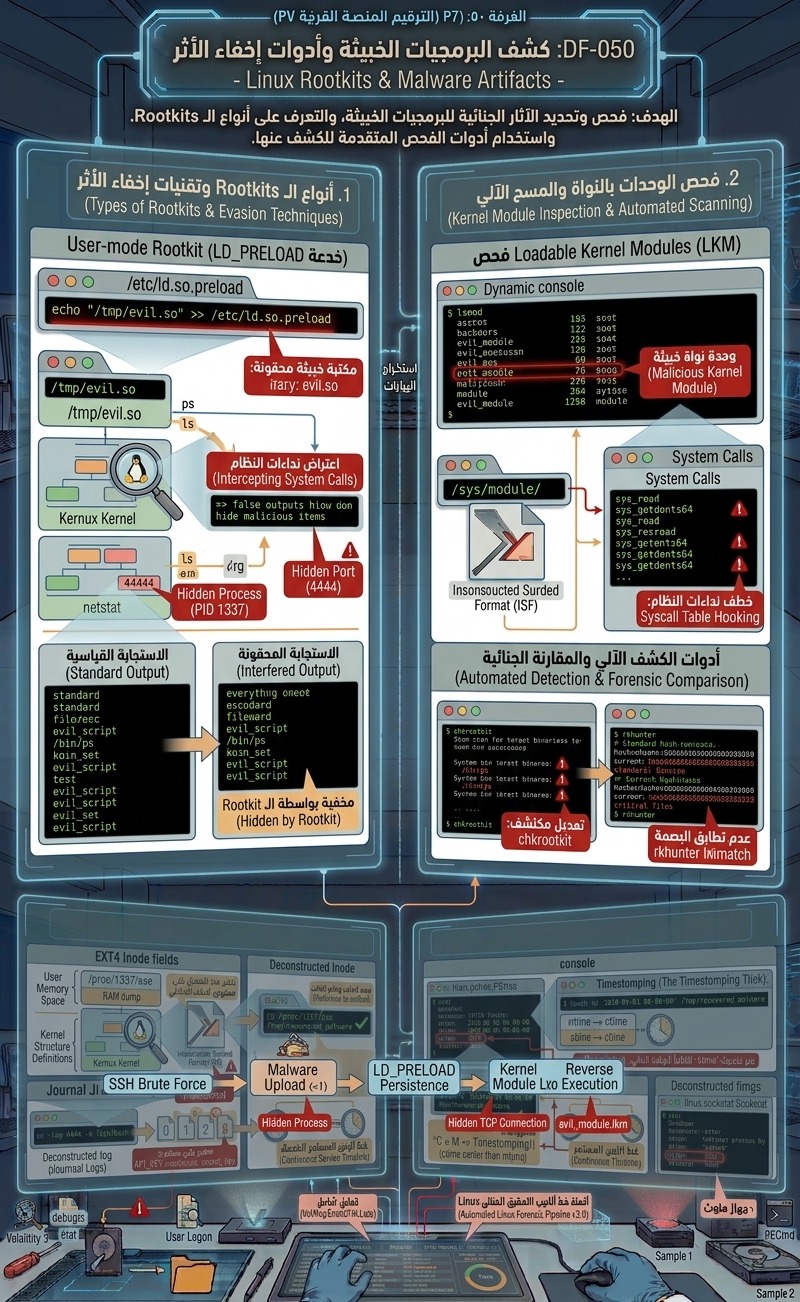
فحص وتحديد الآثار الجنائية للبرمجيات الخبيثة على أنظمة Linux، والتعرف على أنواع الـ Rootkits (سواء على مستوى مساحة المستخدم User-mode أو مستوى النواة Kernel-mode)، واستخدام أدوات الفحص المتقدمة للكشف عن تقنيات إخفاء العمليات والملفات والمنافذ الشبكية.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
التمييز بين أنواع الـ Rootkits في Linux: User-mode Rootkits (عبر مكتبة
LD_PRELOAD) و Kernel-mode Rootkits (عبر وحدات النواةLKM). -
فحص المتغيرات البيئية الحساسة ومكتبات النظام الحاكمة لكشف التلاعب بـ Shared Libraries.
-
استكشاف وتدقيق الوحدات المحملة في النواة عبر أمر
lsmodوالمسار/proc/modules. -
استخدام أدوات المسح الجنائي الآلية المخصصة لـ Linux مثل
chkrootkitوrkhunter. -
التحقق من سلامة الأوامر والملفات التنفيذية الأساسية للنظام حيال التغيير أو الاستبدال.
محتوى الدرس:
تعتبر برمجيات الـ Rootkit أعتى أنواع التهديدات على أنظمة Linux، حيث صُممت خصيصاً لإخفاء وجود المهاجم والأنشطة الخبيثة (مثل العمليات، الاتصالات، والملفات) عن أعين مدير النظام وأدوات المراقبة التقليدية (ps, netstat, ls).
1. الـ User-mode Rootkits وخدعة LD_PRELOAD:
-
آلية العمل: يستغل المهاجم المتغير البيئي
/etc/ld.so.preloadأوLD_PRELOADلتحميل مكتبة خبيثة (.so) قبل تحميل المكتبات القياسية لنظام التشغيل (مثلlibc.so). -
النتيجة: يتم اعتراض نداءات النظام (System Calls) وتعديل مخرجات الأوامر القياسية؛ فعند تنفيذ أمر
psلإدراج العمليات، تقوم المكتبة المحقونة بإخفاء الـ PID الخاص بالبرمجية الخبيثة. -
الفحص الجنائي: تفقد وجود أو محتوى الملف
/etc/ld.so.preloadوتدقيق قيم متغيرات البيئة.
2. الـ Kernel-mode Rootkits (LKM – Loadable Kernel Modules):
-
آلية العمل: يتم تحميل كود خبيث كـ Module داخل النواة مباشرة باستعمال أمر
insmodأو عبر استغلال ثغرات الـ Kernel. -
النتيجة: التحكم الكامل في النواة وتعديل جدول نداءات النظام (System Call Table Hooking) وتزييف البيانات المارة لدليل
/proc. -
أوامر التحقيق:
-
lsmod: لعرض الوحدات المفعالة بالنواة. -
modinfo <module_name>: لفحص تفاصيل وتوقيع وحدة معينة. -
تفقد المسار
/sys/module/والمقارنة مع الذاكرة العشوائية لكشف الوحدات المخفية.
-
3. أدوات الكشف الذكية (Automated Scanners):
-
chkrootkit: أداة تفحص ملفات النظام التنفيذية والـ Signatures المشهورة للـ Rootkits. -
rkhunter(Rootkit Hunter): تقوم بإنشاء وتدقيق تجزئات الملفات (Hashes) والمقارنة بقواعد بيانات النظام للتأكد من عدم التلاعب بالأدوات الأساسية مثل/bin/psأو/bin/login.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.