
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
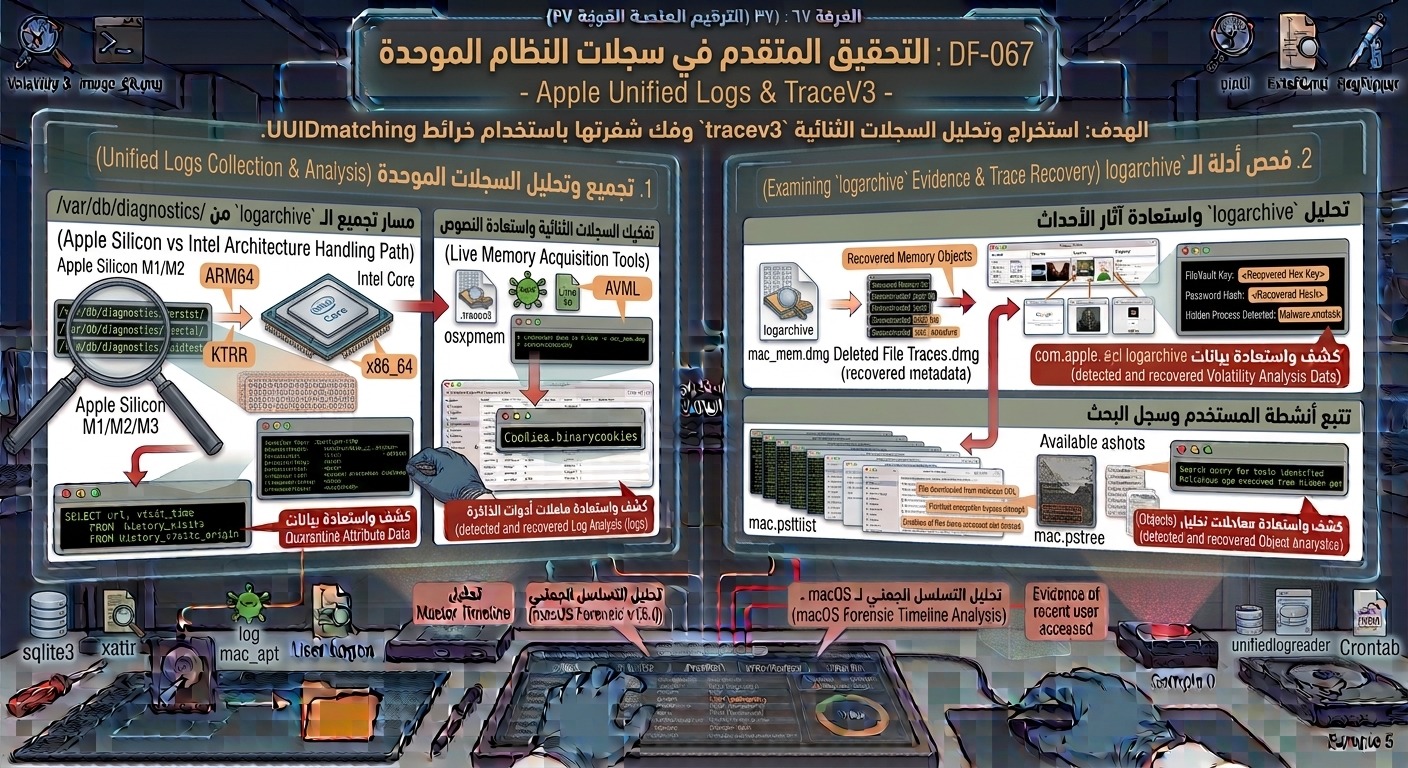
سبر أغوار نظام السجلات الموحد Unified Logging System (ULS) في macOS، والتعمق في تحليل الملفات الثنائية بصيغة .tracev3واستخراج محتواها باستخدام خرائط الـ UUID matching، وتجميع حزم الـ .logarchive واستعلامها لتتبع الأنشطة الحرجة كأوامر sudoوأذونات TCC والاتصالات الشبكية.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
المعمارية الداخلية لنظام Unified Logging مقارنة بنظام السجلات التقليدي ASL (Apple System Log).
-
المسارات الهيكلية الرئيسية للسجلات داخل
/var/db/diagnostics/و/var/db/uuidtext/. -
استخدام أداة السطر البرمجي
logلتصفية واستخراج الأحداث الجنائية وتصدير أرشيف السجلات.logarchive. -
تفكيك ملفات السجل الثنائية
.tracev3وتجميع النصوص عبر جداول الـ UUID matching. -
إجراء استعلامات متقدمة لتتبع محاولات الشديد والتصعيد (Sudo Execution، TCC Prompts، و SSH Connections).
محتوى الدرس:
قدمت أبل نظام Unified Logging بدءاً من macOS Sierra للجمع بين سجلات الأداء والأمن والبرامج في بنية ثنائية خفيفة عالية الكفاءة تعمل في الذاكرة وتكتب على القرص بتنسيقات مضغوطة.
1. المكونات والمسارات الرئيسية:
-
مسار البيانات الثنائية المخرجة (Trace Files):
/var/db/diagnostics/Persist/(السجلات الدائمة على القرص)/var/db/diagnostics/Special/(سجلات خاصة بأحداث محددة)/var/db/diagnostics/Signpost/(سجلات تتبع الأداء) -
مجلد فك تشفير النصوص (UUID Mappings):
/var/db/uuidtext/(تحتوي على قوالب النصوص للرسائل الثنائية لتوفير المساحة).
2. استخراج وفحص السجلات عبر أداة log:
-
إنشاء أرشيف جنائي مضغوط:
sudo log collect --output ~/Desktop/SystemLogs.logarchive --start "2026-09-20 00:00:00" -
استعلام متقدم عن أحداث معينة (Predicates):
log show --archive ~/Desktop/SystemLogs.logarchive --predicate 'process == "sudo"' --info -
تتبع محاولات تسجيل الدخول والتوثيق:
log show --predicate 'subsystem == "com.apple.authorization"'
3. التحليل الجنائي خارج بيئة macOS:
-
نظراً لأن ملفات
.tracev3بصيغة ثنائية، يتم استخدام أدوات متخصصة كـ UnifiedLogReader أو mac_apt لربط ملفات Trace بملفات UUIDText واستخراج السجلات بصيغة JSON أو SQLite للتحليل الجنائي.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.