
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
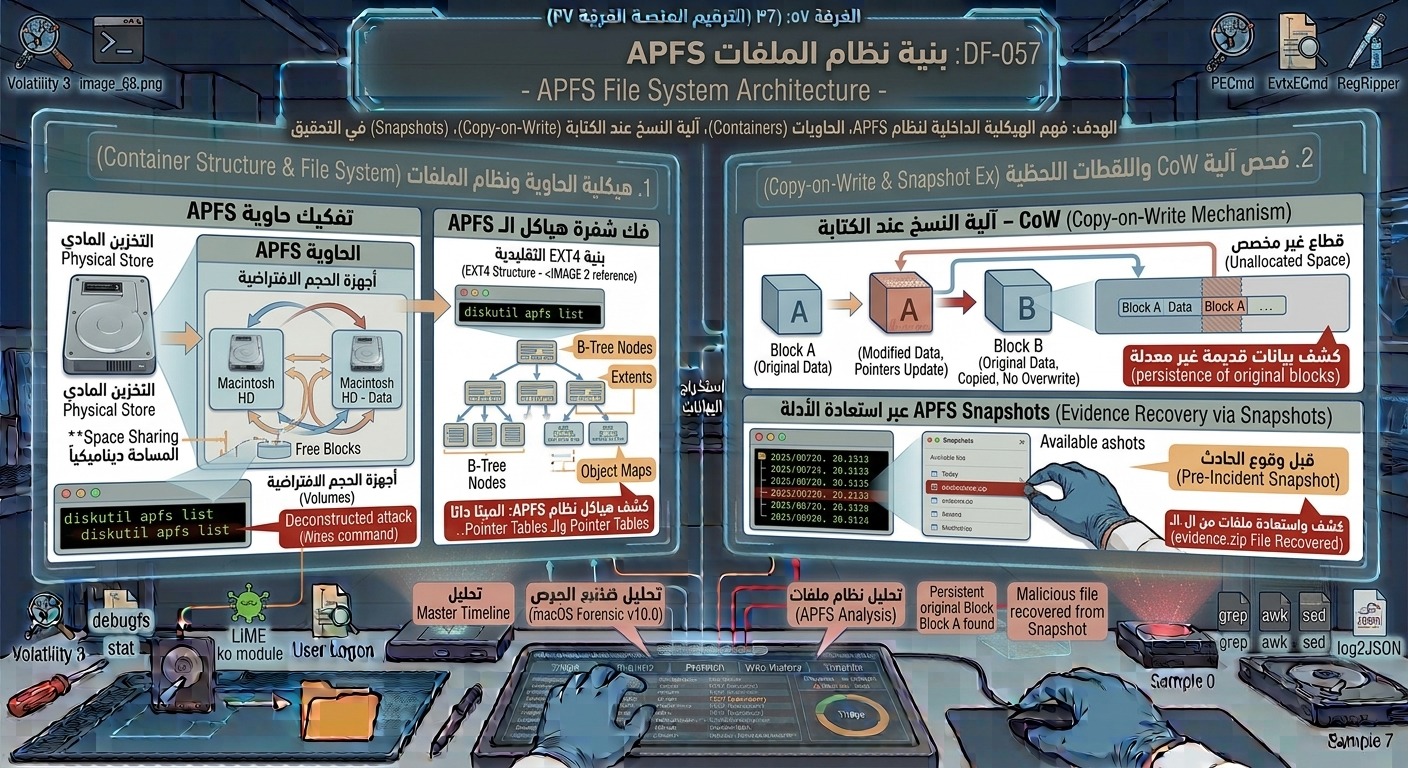
فهم الهيكلية الداخلية لنظام الملفات الحديث من أبل APFS (Apple File System)، والتعرف على مفاهيم الحاويات (Containers)، الأحجام الافتراضية (Volumes)، اللقطات اللحظية (Snapshots)، التدمير التلقائي للبيانات عبر Space Sharing، والنسخ عند الكتابة (Copy-on-Write) ودورها في التحقيق الجنائي.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
الهيكلية البنائية لنظام APFS والفرق بينه وبين HFS+ القديم.
-
تحليل مفهوم الحاويات (Containers) ومشاركة المساحة التخزينية المباشرة بين المجلدات (Space Sharing).
-
كيفية تعقب واستغلال اللقطات اللحظية (APFS Snapshots) لاستعادة الملفات قبل تعديلها أو حذفها.
-
فهم آلية النسخ عند الكتابة (Copy-on-Write – CoW) وكيفية تتبع النسخ التاريخية للبيانات.
-
أدوات السطر البرمجي المخصصة في macOS مثل
diskutil apfsوفحص هياكل Container Superblock.
محتوى الدرس:
تخلت أبل عن نظام HFS+ القديم واعتمدت نظام APFS كأصل قياسي لكافة أجهزتها الحديثة. يفرض هذا النظام تحديات وفرصاً فريدة أمام المحقق الجنائي الرقمي:
1. البنية الهيكلية لـ APFS:
-
Container: يمثل APFS Container الطبقة العليا التي تغطي القسم المادي (Physical Store). داخل الحاوية الواحدة، يمكن إنشاء عدة أجهزة حجمية (Volumes) مثل:
Macintosh HD(لنظام التشغيل) وMacintosh HD - Data(لملفات المستخدم والبيانات). -
Space Sharing: تشترك كافة الـ Volumes داخل الحاوية في نفس المساحة الشاغرة ديناميكياً، مما يعني عدم وجود حدود صلبة ومسبقة لحجم المجلد.
2. آلية Copy-on-Write (CoW) والأثر الجنائي:
-
عند تعديل أي ملف في APFS، لا يتم الكتابة فوق القطاعات القديمة مباشرة؛ بل يتم كتابة التعديلات في قطاعات جديدة وتحديث المؤشرات (Pointers).
-
يتيح هذا السلوك للمحقق فرصة العثور على النسخ القديمة غير المعدلة للملفات داخل القطاعات غير المخصصة (Unallocated Space) قبل أن تحررها عمليات التنظيف الدوري.
3. استغلال APFS Snapshots في التحقيق:
-
يُنشئ النظام لقطات لحظية للقراءة فقط (Read-Only Point-in-time Copies) عند إجراء التحديثات أو عبر Time Machine.
-
تمكّن الـ Snapshots المحقق من العودة بالزمن لمعاينة حالة نظام الملفات قبل وقوع الحادث الأمني، حتى لو قام المهاجم بمسح أدواته وسجلاته لاحقاً.
-
يُستخدم الأمر التالي لاستعراض اللقطات على النظام:
tmutil listlocalsnapshots /
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.