
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
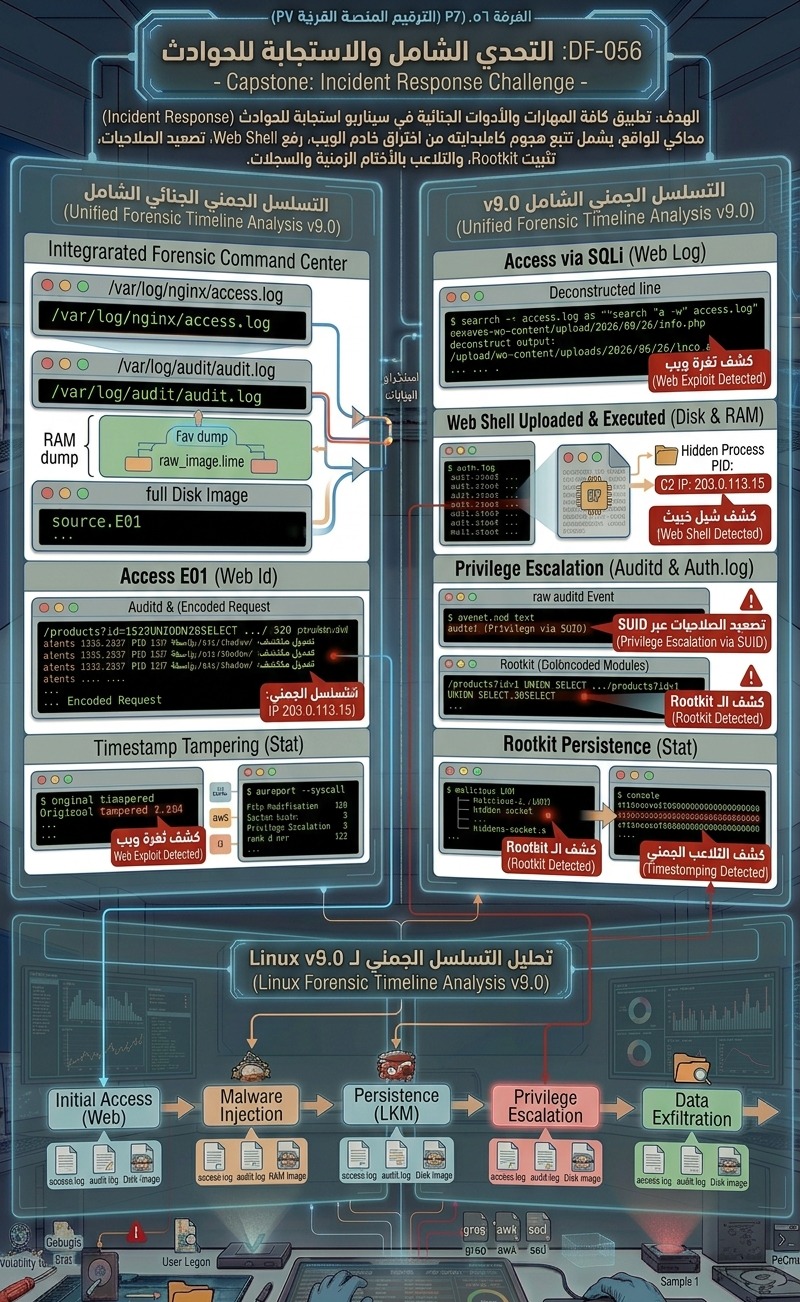
تطبيق كافة المهارات والأدوات الجنائية التي تم اكتسابها خلال الموديول في سيناريو استجابة للحوادث (Incident Response Scenario) محاكي للواقع، يشمل تتبع هجوم كامل بدايته من اختراق خادم الويب، رفع Web Shell، تصعيد الصلاحيات، تثبيت Rootkit، والتلاعب بالأختام الزمنية والسجلات.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
ربط الأدلة الجنائية المختلفة لبناء خط زمني موحد (Master Timeline) للهجوم من بدايته وحتى اكتشافه.
-
تحليل سيناريو اختراق متكامل يبدأ من ثغرة ويب وينتهي بالسيطرة على الكيرنل.
-
دمج مخرجات أداة Autopsy، وسجلات Web/Auditd، وتحليل الذاكرة عبر Volatility 3 لتأكيد مؤشرات الاختراق (IoCs).
-
كتابة التقرير الجنائي الموثق (Forensic Report) وصياغة التوصيات العلاجية لحماية الأنظمة مستقبلاً.
محتوى الدرس:
في هذا التحدي الشامل، ستقوم بدور المحقق الجنائي المسؤول عن تحليل خادم Linux تعرض لسلسلة من الهجمات المركبة. يتطلب منك التحدي ربط الأدلة المبعثرة في القرص والذاكرة والسجلات للوصول للقصة الكاملة للهجوم:
1. المرحلة الأولى: الوصول المبدئي (Initial Access & Web Exploitation):
-
فحص سجلات
access.logالخاصة بـ Nginx/Apache لكشف ثغرة الويب المستغلة. -
العثور على طلب رفع شيل خبيث (
evil.php) واستبدال الأوامر عبر فك ترميز الـ URL Encoding.
2. المرحلة الثانية: الاستمرار وتصعيد الصلاحيات (Persistence & Privilege Escalation):
-
فحص ملفات Cron jobs والسجلات لـ
/var/log/auth.logأو/etc/passwdلرصد الحسابات الجديدة. -
مراجعة سجلات
auditdعبر أداةausearchللتعرف على الأوامر التي نُفذت بصلاحيات Root.
3. المرحلة الثالثة: إخفاء الأثر والحصول على الذاكرة (Evasion & Memory Analysis):
-
كشف محاولات الـ Timestomping عبر مقارنة
mtimeوctimeبأمرstat. -
فحص عينة الذاكرة العشوائية باستعمال Volatility 3 (
linux.psscanوlinux.sockstat) لإحاطة الاتصالات الشبكية المخفية والـ Rootkits المعتمدة علىLD_PRELOAD.
4. صياغة التقرير الجنائي (Forensic Reporting):
-
توثيق عناوين الـ IP للمهاجم، التواريخ والأزمنة المضبوطة بالتوقيت العالمي (UTC)، مصفوفة الهجوم (MITRE ATT&CK Mapping)، والتوصيات التقنية لإغلاق الثغرات.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.