
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
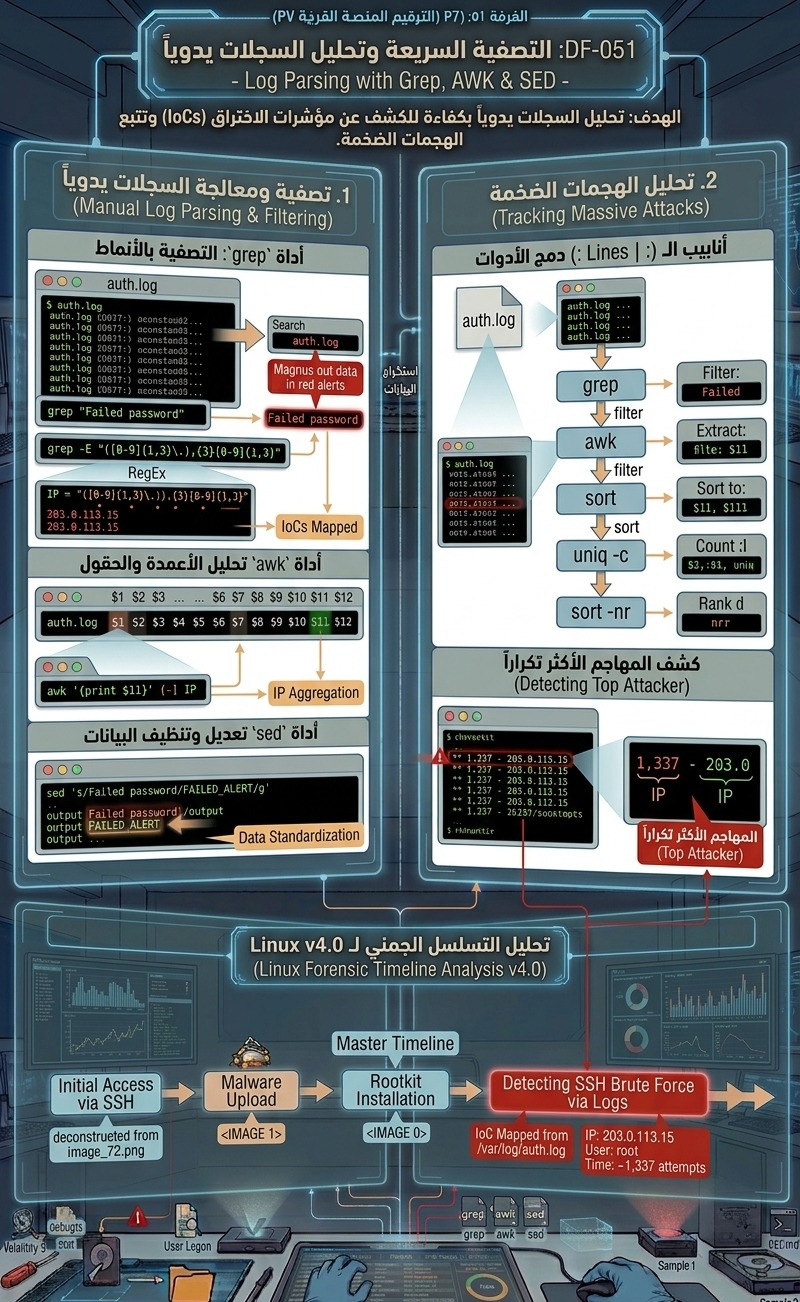
احتراف التصفية والتحليل السريع لملفات السجلات الضخمة (Log Files) على أنظمة Linux باستعمال أدوات معالجة النصوص القياسية Grep و AWK و SED، واستخراج مؤشرات الاختراق (IoCs) مثل محاولات الدخول الفاشلة وعناوين الـ IP المشبوهة بدون الحاجة لأدوات ثقيلة.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
صياغة التعبيرات النمطية (Regular Expressions – RegEx) لاستخراج عناوين IP والأزمنة وحسابات المستخدمين من السجلات.
-
استخدام أداة
grepللبحث المتقدم وتصفية السجلات النصية واستبعاد البيانات غير المهمة. -
معالجة السجلات الهيكلية والأعمدة باستعمال أداة
awkلحساب تكرارات الهجمات وتجميع عناوين الـ IP الأكثر نشاطاً. -
تعديل وتنظيف النصوص وتنسيق المخرجات الجنائية عبر أداة
sed. -
دمج الأدوات الثلاث عبر أسلوب أنابيب Linux (
Pipes |) لبناء أوامر تصفية جنائية سريعة ودقيقة.
محتوى الدرس:
في البيئات التشغيلية والتحقيقات الميدانية، قد يواجه المحقق الجنائي ملفات سجلات حجمها عشرات الجيجابايت. الاعتماد على فتح الملفات بمحررات النصوص العادية أمراً غير عملي، وهنا تكمن قوة أدوات معالجة النصوص الثلاثة في سطر أوامر Linux.
1. أداة البحث وتصفية الأنماط grep:
-
تُستخدم للبحث عن كلمات مفتاحية مثل
Failed passwordأوAcceptedداخل/var/log/auth.log. -
معاملات مهمة:
-
grep -i: البحث بدون تمييز حالة الأحرف (Case-insensitive). -
grep -E: تفعيل التعبيرات النمطية المتقدمة (Extended RegEx) لاستخراج IP مثل:[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}. -
grep -v: استبعاد الأسطر التي تحتوي على كلمة معينة لتنظيف النتائج من الضوضاء.
-
2. أداة تحليل الأعمدة والمعالجة awk:
-
تتعامل مع السجلات كصفوف وأعمدة المكسورة بمسافات أو رموز تفصل بينها.
-
مثال جنائي: استخراج الحقل الحادي عشر (والذي يمثل عنوان IP المهاجم في auth.log) وعدّ تكرار محاولات الفشل:
grep "Failed password" /var/log/auth.log | awk '{print $11}' | sort | uniq -c | sort -nr-
يقوم هذا الأمر باستخراج IPs المهاجمين، وترتيبهم، ثم إظهار المهاجم الأكثر تكراراً للمحاولات في الأعلى.
-
3. أداة التعديل والتحويل النصي sed:
-
تُستخدم لاستبدال النصوص أو استقطاع أجزاء محددة من السجلات وإعادة كتابتها.
-
مثال: استبدال وتوحيد صيغ التواريخ أو إزالة الأحرف الخاصة والرموز لتسهيل تحليلها لاحقاً:
sed -i 's/Failed/ALERT_FAILED/g' log.txt
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.