
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
استخدام أداة التحليل الجنائي الواسعة Autopsy لاستيراد وفحص صور الأقراص الكاملة (Disk Images) الخاصة بنظام Linux، واستخراج الأدلة الرقمية، وتحليل أجهزة الملفات المرتكزة على EXT4/XFS، وتتبع الأنشطة عبر الـ Inodes ومسح البيانات الحية والمحذوفة.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
كيفية إنشاء قضية جنائية جديدة واستيراد صور الأقراص (RAW / E01) الخاصة بأنظمة Linux داخل أداة Autopsy.
-
فهم كيفية تعامل Autopsy مع أنظمة الملفات EXT4 و EXT3 و XFS.
-
كشف واستعادة الملفات المحذوفة (Deleted Files Recovery) من الـ Unallocated Space.
-
استخراج وتحليل البيانات الوصفية (Metadata)، جدول الـ Inodes، والأختام الزمنية المرتكزة على MACB.
-
استخدام وحدات التحليل المتقدمة (Ingest Modules) لاستخراج الكلمات المفتاحية، المجلدات الحساسة، وسجلات النظام تلقائياً.
محتوى الدرس:
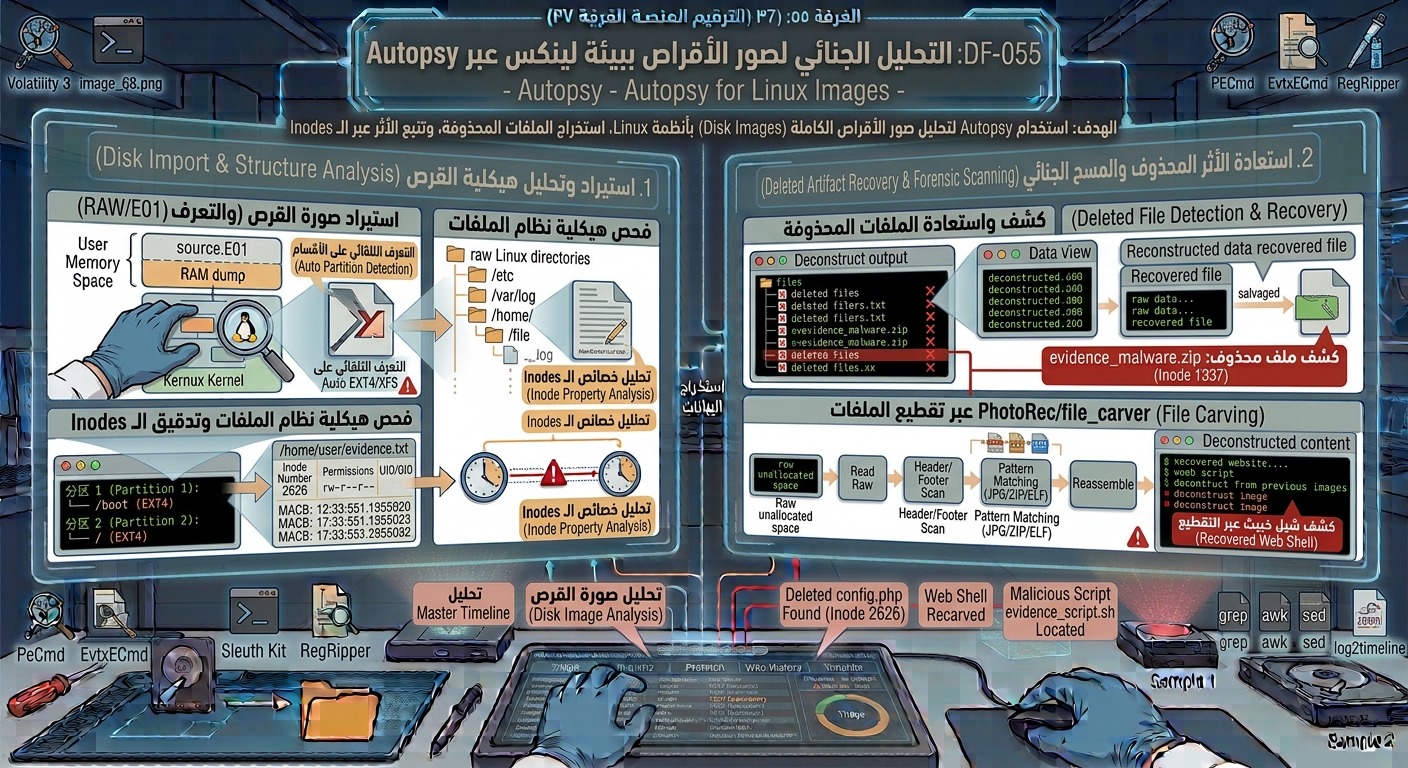
تُعد أداة Autopsy الواجهة الرسمية الرائدة المبنية على محرك Sleuth Kit، وتوفر بيئة رسومية شاملة لتفكيك وتحليل صور أجهزة التخزين الجنائية المأخوذة من أنظمة Linux.
1. استيراد واستكشاف صورة القرص (Data Source Ingestion):
-
عند إضافة صورة القرص (
.rawأو.ddأو.E01)، يقوم Autopsy بالتعرف التلقائي على أقسام القرص (Partitions) ونظام الملفات الخاص بـ Linux (مثل EXT4). -
تفعيل الـ Ingest Modules: يتم اختيار وحدة File Extractor ووحدة Keyword Search للبحث التلقائي عن مؤشرات الاختراق (IoCs)، والبرمجيات الخبيثة، وعناوين الـ IP.
2. التحقيق في هيكلية نظام الملفات EXT4:
-
يتعامل Autopsy مع الـ Inodes مباشرة؛ حيث يعرض هيكل المجلدات الرئيسي مثل
/etcو/var/logو/home/. -
تمكّن الأداة المحقق من قراءة البيانات الوصفية للملفات (Permissions, UID, GID, Size) وعرض الأختام الزمنية الأربعة (MACB) بشكل منظم ضمن الخط الزمني (Timeline View).
3. استعادة الملفات وتتبع الأثر المحذوف:
-
Deleted Files Analysis: تُبرز أداة Autopsy الملفات التي تم حذفها (تكون معنونة بعلامة حمراء أو محددة ضمن مجلد Deleted Files).
-
Carving: في حال تدمير الـ Inode الخاص بالملف المحذوف، تستخدم الأداة ميزة الـ File Carving عبر وحدة PhotoRec المدمجة للبحث عن التواقيع السحرية للملفات (File Headers/Footers) وتجميع محتواها من المساحات غير المخصصة (Unallocated Space).
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.