
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
فهم مفهوم Persistence Mechanisms وكيف يضمن المهاجم الاستمرارية وإعادة تشغيل الكود الخبيث عند إعادات تشغيل الجهاز.
-
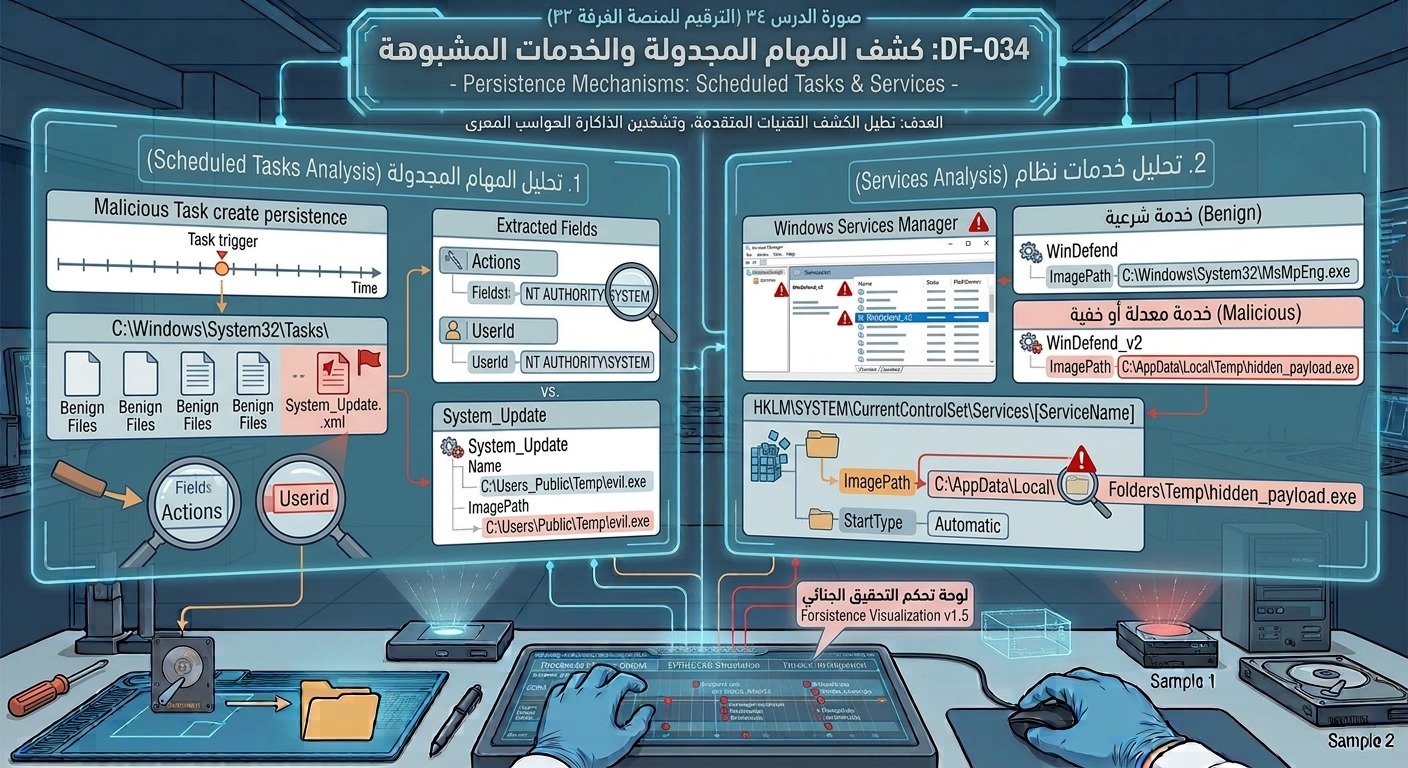
تحليل وفحص المهام المجدولة (Scheduled Tasks) ومسارات ملفات الـ XML والـ Task Cache في السجل.
-
فحص خدمات نظام Windows (Services) ومفاتيح السجل المرتبطة بها (
HKLM\SYSTEM\CurrentControlSet\Services). -
استخدام الأدوات الجنائية للتحليل الاستباقي مثل Autoruns والأوامر البرمجية
schtasksوGet-Service. -
كشف أدوات الهجوم المستترة مثل إنشاء خدمات الوهمية أو تعديل مسارات التنفيذ للخدمات الشرعية.
محتوى الدرس:
تُعتبر آليات الاستمرارية (Persistence) الجسر الذي يعبر عليه المهاجم للحفاظ على وجوده داخل البيئة المخترقة. حتى لو اكتشف المحقق الجنائي أداة خبيثة وأغلق عمليتها النشطة في الذاكرة، فإن المهاجم يستعين بالخدمات والمهام المجدولة لإعادة تشغيل شفرته الخبيثة بمجرد إعادة تشغيل الجهاز أو عند فترات زمنية محددة.
1. المهام المجدولة (Scheduled Tasks):
-
يتيح نظام Windows جدولة تنفيذ الأوامر والبرامج في أوقات محددة أو عند أحداث معينة (مثل بدء التشغيل).
-
الأدلة الجنائية للمهام المجدولة:
-
الملفات الفردية: تُخزن ملفات المهام بصيغة XML داخل المسار:
C:\Windows\System32\Tasks\. -
السجل (Registry): تُسجل الميتاداتا ومسارات التنفيذ داخل:
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks.
-
-
مؤشرات الخطر: وجود مهام تنفذ سكريبتات PowerShell مشفرة، أو مهام تعمل بصلاحيات
SYSTEMوتشير إلى ملفات تنفيدية في مجلداتTempأوAppData.
2. خدمات النظام (Windows Services):
-
تعمل الخدمات في الخلفية وغالباً بصلاحيات عالية جداً (
NT AUTHORITY\SYSTEM). -
مفاتيح السجل للخدمات:
-
تُسجل جميع الخدمات داخل المسار:
HKLM\SYSTEM\CurrentControlSet\Services\[ServiceName]. -
المفتاح الجوهري هو
ImagePathالذي يحدد المسار الكامل للملف التنفيذي للخدمة.
-
-
تقنيات المهاجمين في الخدمات:
-
إنشاء خدمة جديدة: إنشاء خدمة باسم وهمي يشبه خدمات النظام التشغيلية.
-
تعديل خدمة قائمة: تغيير قيمة
ImagePathلخدمة شرعية متوقفة ليشير إلى المكون الخبيث.
-
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.