
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
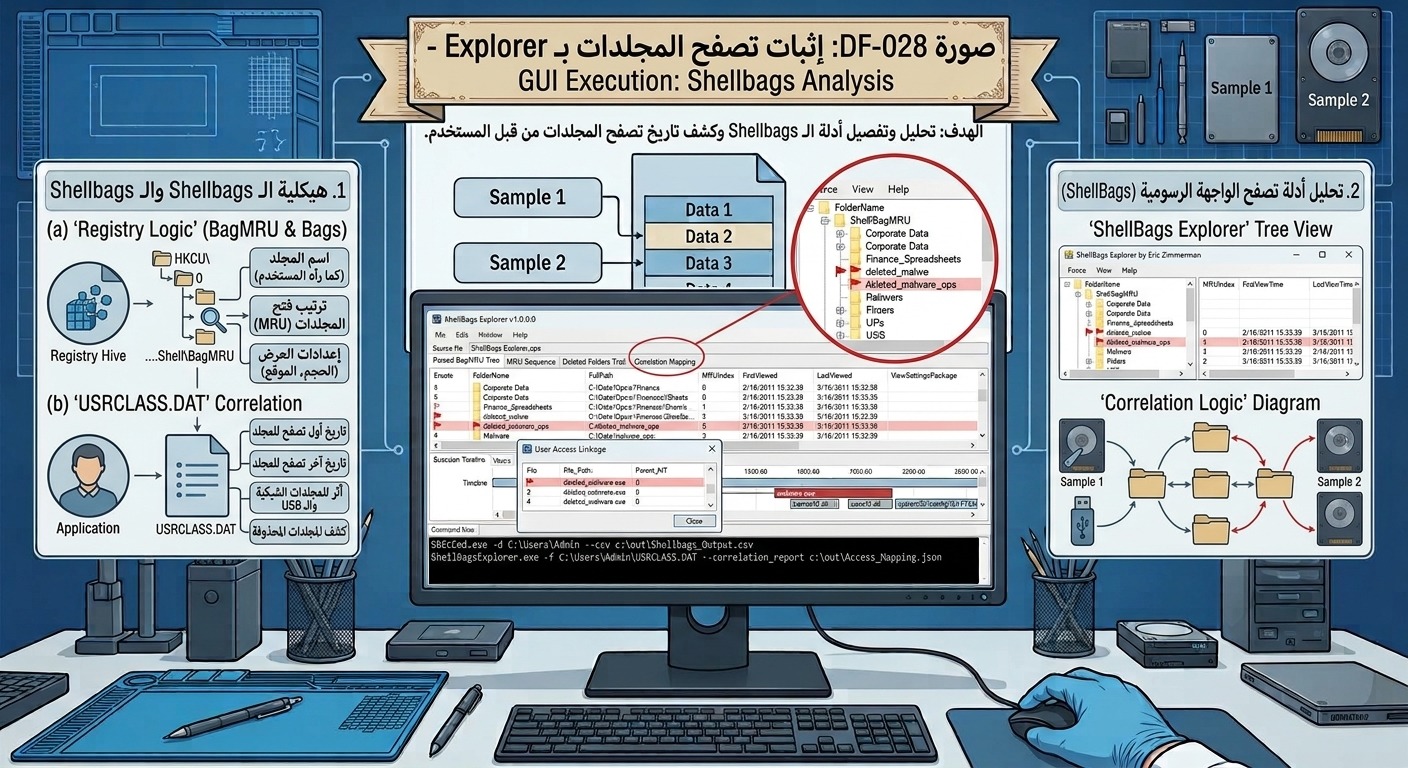
فهم آلية عمل مفاتيح Shellbags داخل سجل النظام (Registry) وكيف يُسجل Windows إعدادات عرض المجلدات.
-
القيمة الجنائية الرفيعة للـ Shellbags في إثبات وصول وصلاحيات المستخدم، واستكشافه لمجلدات معينة عبر متصفح الملفات (Windows Explorer).
-
تتبع وصول المستخدم للوحدات الخارجية (USB Drive) أو المجلدات الشبكية المجهزة (Network Shares).
-
استعادة أثر المجلدات المحذوفة وإثبات وجودها السابق على الجهاز.
-
استخدام أداة ShellBags Explorer و SBECmd لتفكيك بيانات Registry وإعادة بناء هيكل المجلدات التي زارها المستخدم.
محتوى الدرس:
في التحقيقات الجنائية الرقمية، لا يقتصر الأمر على معرفة البرامج المنفذة فقط، بل يحتاج المحقق في كثير من الأحيان لإثبات أن مستخدماً معيناً قد فتح مجلداً محددًا، تصفح محتوياته، أو استكشف وحدة تخزين خارجية (USB). هنا يأتي دور دليل Shellbags.
1. ما هي مفاتيح Shellbags؟
-
هي مجموعة من مفاتيح وقيم السجل (Registry keys) المخصصة لحفظ تفاصيل تفضيلات وإعدادات العرض (مثل: Icon View, Details View, Window Size, Position) لكل مجلد يفتحه المستخدم عبر Windows Explorer.
-
الأماكن الرئيسية في Registry:
-
للمستخدم الحالي:
HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\Shell\BagMRUوBags -
للتعميم وسجلات الحسابات الأخرى:
USRCLASS.DATالمتركز في مسار AppData المخصص لكل حساب.
-
2. القيمة الجنائية لـ Shellbags:
-
إثبات التصفح المباشر (Proof of Folder Access): لا يتم إنشاء أو تحديث سجل Shellbag لمجلد ما إلا إذا قام المستخدم بفتحه وتصفحه فعلياً عبر الواجهة الرسومية (GUI).
-
تتبع الأقراص الخارجية والشبكية: يُسجل Shellbags وصول المستخدم للمجلدات الموجودة على أقراص USB خارجية، حتى بعد إزالتها من الجهاز.
-
استعادة أثر المجلدات المحذوفة: يظل سجل الـ Shellbag موجوداً في Registry احتفاظاً بالتفاضيل حتى لو تم حذف المجلد الأصلي نهائياً من القرص الصلب.
-
الطوابع الزمنية: يوفر طوابع زمنية دقيقة تدل على أول وقت تصفح و آخر وقت تصفح للمجلد.
3. أدوات التحليل:
-
ShellBags Explorer (GUI): أداة ممتازة تُعيد عرض الشجرة البرمجية للمجلدات بطريقة تفاعلية تماماً كما رآها المستخدم.
-
SBECmd.exe (CLI): أداة سطر أوامر ممتازة من Eric Zimmerman لتفكيك معطيات Shellbags وتصدير النتائج إلى ملف CSV تحليلي.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.