
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
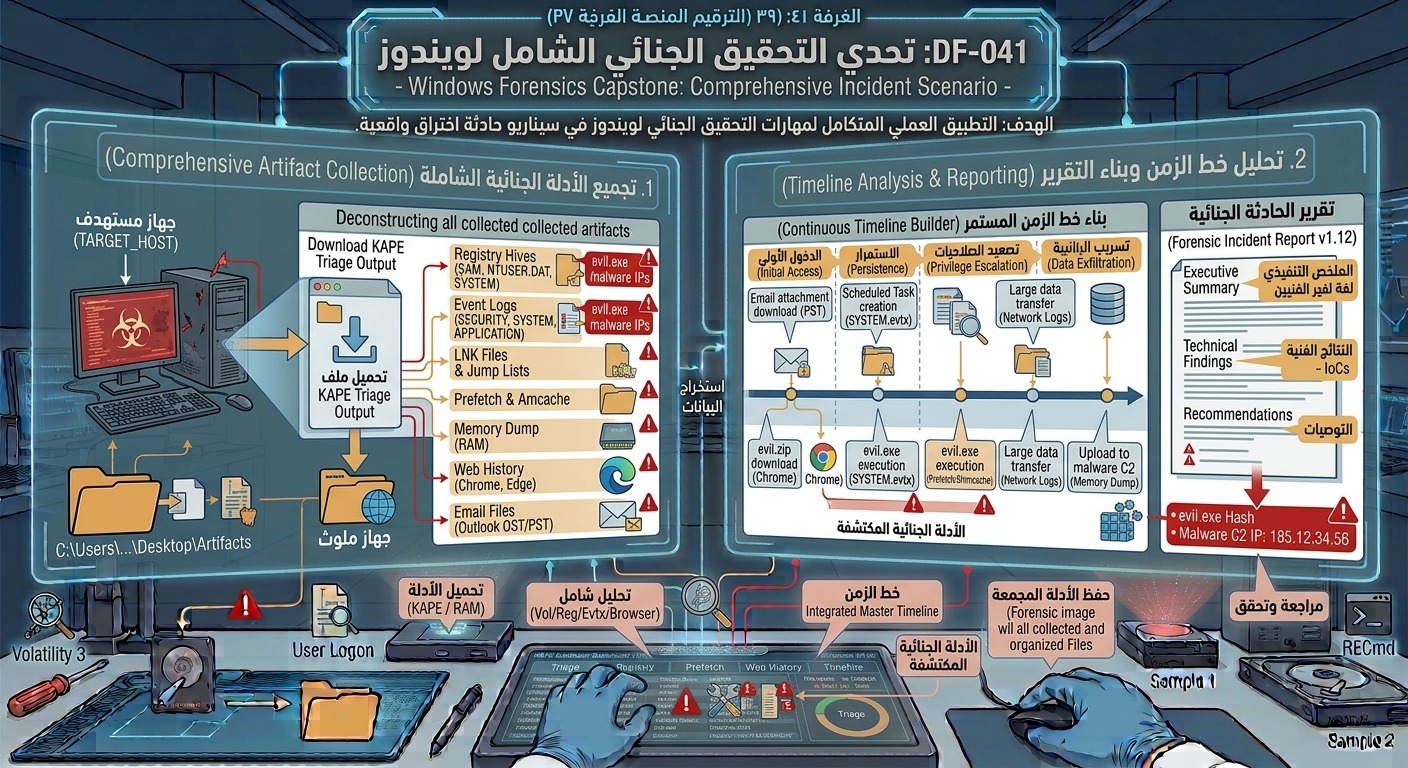
مشروع تطبيقي محاكي لحادثة اختراق واقعية (Incident Response Scenario) لتجميع كافة المهارات والأدوات الجنائية التي تم دراستها في موديول Windows Forensics للتحقيق في سيناريو هجوم متكامل.
ماذا ستتعلم في هذه الغرفة؟
-
التطبيق العملي المتكامل لمهارات التحقيق الجنائي الشامل لنظام Windows في سيناريو هجوم محاكي.
-
بناء خط زمني دقيق للحادثة (Timeline Construction) يربط بين نُقطة الدخول الأولى (Initial Access) وحتى تسريب البيانات أو التشفير.
-
الدمج بين أدوات فحص الذاكرة (Volatility 3)، تحليل السجل (RegRipper)، أدوات الأتمتة (KAPE)، وسجلات الأحداث (EvtxECmd).
-
كشف تقنيات المهاجم المتقدمة: الاستمرار (Persistence)، تصعيد الصلاحيات (Privilege Escalation)، والحركة الجانبية (Lateral Movement).
-
كتابة وتقديم تقرير تحقيق جنائي رقمي متكامل (Forensic Incident Report) مخصص لمتخذي القرار والإدارة الفنية.
محتوى الدرس:
تُشكل هذه الغرفة الاختبار النهائي لمهاراتك الجنائية في الموديول الثاني. ستواجه سيناريو واقعي لهجوم إلكتروني استهدف مؤسسة وتمت إتاحة صورة جنائية للذاكرة العشوائية (Memory Dump) وصورة كاملة للقرص الصلب (Triage Output / Disk Image) الخاصة بالجهاز المخترق.
1. معطيات الحادثة وسيناريو التحدي (Incident Overview):
-
تم إبلاغ فريق الاستجابة للحوادث عن نشاط مشبوه وسرقة بيانات من حاسوب أحد الموظفين الإداريين.
-
الهدف: تحديد كيفية وصول المهاجم، البرمجيات الخبيثة المستخدمة، الآثار المتبقية، واسترجاع الملفات أو الأدلة المسربة.
2. مراحل التحقيق الجنائي المنهجية:
-
المرحلة الأولى: فحص نقطة الدخول (Initial Access): تحليل سجلات المتصفح (Chrome/Edge)، وتتبع التنزيلات أو ملفات البريد الإلكتروني المشبوهة (Outlook PST/OST).
-
المرحلة الثانية: تحليل الذاكرة العشوائية (Volatile Memory): كشف العمليات الخبيثة المخفية وتتبع الاتصالات الشبكية النشطة باستخدام Volatility 3.
-
المرحلة الثالثة: تحليل آليات الاستمرار والتشغيل (Persistence & Execution): فحص مفاتيح الـ Run/Startup، والمهام المجدولة (Scheduled Tasks)، بالإضافة إلى ملفات Prefetch و Shimcache و Amcache لإثبات تنفيذ الكود.
-
المرحلة الرابعة: بناء خط الزمن المستمر (Timeline Analysis): دمج كافة الأدوات المستخرجة في جدول زمني واحد موحد لكشف التتابع الزمني الكامل للهجوم بدون ثغرات.
3. هيكلة التقرير الجنائي النهائي (Forensic Reporting):
-
الملخص التنفيذي (Executive Summary): نظرة عامة لغير الفنيين توضح حجم الخرق وأهم النتائج.
-
النتائج الفنية (Technical Findings): التراخيص المفصلة مع مؤشرات الاختراق (IoCs) مثل قيم الـ Hashes، عناوين الـ IP، ومسارات الملفات الخبيثة.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.