
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
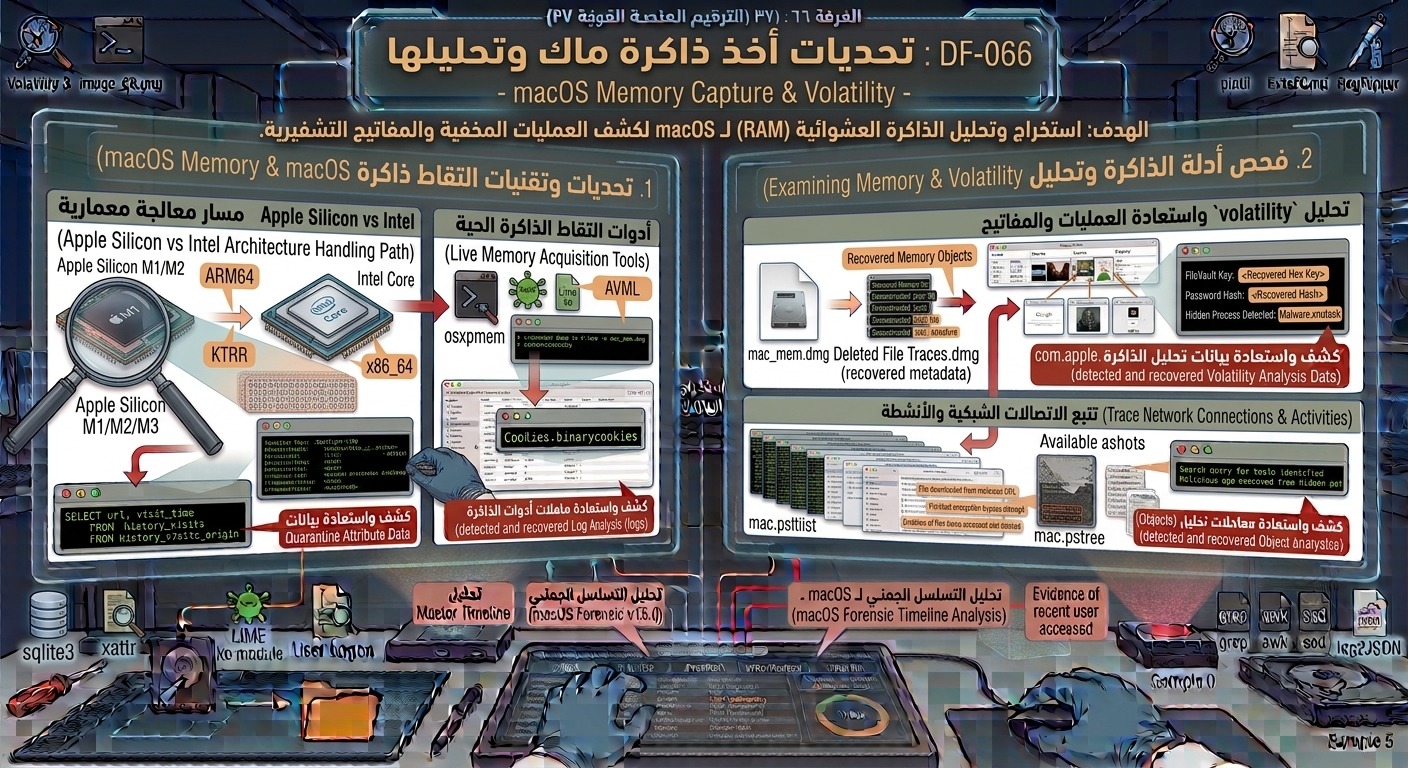
فهم تقنيات التقاط والتحليل الجنائي للذاكرة العشوائية (RAM) في أنظمة macOS، والتغلب على القيود العتادية والتنظيمية في معماريات Apple Silicon و Intel، مع استخدام إطار Volatility 3 وجداول الرموز (Symbol Tables) لاستخراج الأدلة المتطايرة قبل ضياعها.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
التحديات الأمنيّة والعتادية لالتقاط الذاكرة الحية (Live Memory Acquisition) في معماريات Apple Silicon مقارنة بمعالجات Intel.
-
استخدام أدوات التقاط الذاكرة المخصصة لأنظمة macOS مثل
osxpmemوAVMLللحصول على صورة كاملة للذاكرة (.raw/.dmg). -
كيفية بناء وتوفير جداول الرموز (Symbol Tables / ISF – Intermediate Symbol Format) لإطار العمل Volatility 3 لتفكيك بنيات كائنات نواة XNU.
-
تنفيذ أوامر Volatility 3 لاستخراج قائمة العمليات المخفية (
mac.pslist/mac.pstree)، والاتصالات الشبكية النشطة (mac.netstat). -
استخراج المفاتيح التشفيرية للقرص (FileVault Keys)، والـ Hashes الخاصة بكلمات المرور المتبقية في الذاكرة.
محتوى الدرس:
تُعتبر الذاكرة العشوائية (RAM) المصدر الأول والأهم للأدلة المتطايرة (Volatile Evidence). تحوي الذاكرة آثاراً لا تترك مساراً على القرص الصلب، مثل الاتصالات المشفرة النشطة، والعمليات المحقونة في الذاكرة (In-Memory Injection)، ومفاتيح فك تشفير القرص الخفية.
1. التقاط الذاكرة العشوائية (Memory Acquisition):
-
يتم التقاط الذاكرة باستخدام أدوات متخصصة مثل
osxpmemأوAVMLالتي تتعامل مع أجهزة المعالجة المتوفرة. -
يُحفظ الملف الناتج بصيغ قياسية مثل
.rawأو.limeأو.mem.
2. إعداد إطار العمل Volatility 3 لأنظمة macOS:
-
يحتاج Volatility 3 إلى ملفات ISF (Intermediate Symbol Format) المخصصة لنواة XNU الخاصة بإصدار macOS المستهدف، وذلك لفك شفرة هياكل البيانات مثل
procوtaskوsocket. -
يتم وضع ملفات الرموز داخل المجلد
volatility3/symbols/mac/.
3. الأوامر البرمجية الأساسية للتحليل:
-
عرض قائمة العمليات مع الطوابع الزمنية والـ PID:
vol -f mac_mem.raw mac.pslist -
عرض شجرة العمليات لكشف العمليات الابنة المشبوهة (Parent-Child Relationships):
vol -f mac_mem.raw mac.pstree -
كشف الاتصالات الشبكية النشطة وحالة المقابض الشبكية:
vol -f mac_mem.raw mac.netstat
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.