
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
مقدمة في التحقيق الجنائي للذاكرة العشوائية (Volatile Memory / RAM Forensics).
-
كيفية إعداد وتثبيت أطار العمل Volatility 3 على بيئة العمل الخاصة بك.
-
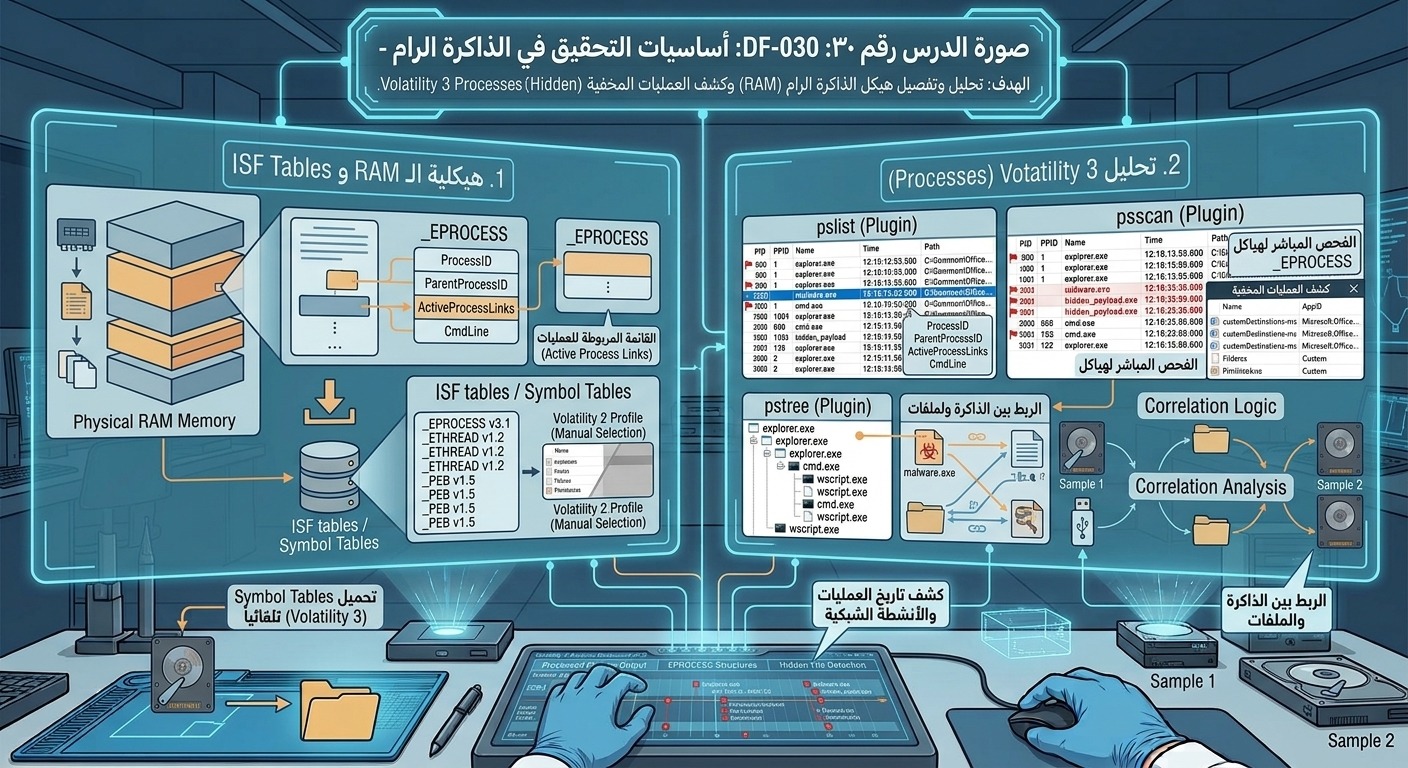
فهم الفروقات الجوهرية بين Volatility 2 و Volatility 3 (إلغاء الحاجة للـ Profiles التقليدية واستبدالها بنظام Symbol Tables الإيجابي).
-
استخدام الإضافات (Plugins) الأساسية لاستكشاف النظام:
windows.info,windows.pslist,windows.pstree, وwindows.psscan. -
كشف العمليات الخفية (Hidden Processes) عبر إجراء مقارنات متقدمة بين نتائج الفحص.
محتوى الدرس:
تُعتبر الذاكرة العشوائية (RAM) كنوزاً من الأدلة الجنائية لأنها تحتوي على البيانات الحية للشبكة، المفاتيح المشفرة، والعمليات التنفيذية النشطة قبل أن تتلاشى بمجرد إيقاف تشغيل الجهاز. تُعد أداة Volatility المعيار الذهبي المفتوح المصدر لتحليل صورة الذاكرة (Memory Dumps).
1. التحول إلى Volatility 3:
-
تم إعادة كتابة الإطار بالكامل بلغة Python 3 لتفادي مشاكل الأداء في الإصدار القديم.
-
إلغاء نظام Profiles: في Volatility 2 كان يجب على المحقق تحديد OS Profile يدويًا، بينما يعتمد Volatility 3 على التنزيل التلقائي لملفات الرموز (Symbol Tables / ISF) المطابقة للذاكرة التي يتم تحليلها.
2. إعداد الأداة وتجهيز البيئة:
-
يتم تشغيل الأداة عبر السطر البرمجي:
Bashpython3 vol.py -f <memory_dump.raw> <plugin>
3. الأوامر الأساسية للتعامل مع العمليات (Processes):
-
windows.info: يعرض الميتاداتا الأساسية للذاكرة (إصدار OS، وقت التقاط الصورة، المعمارية). -
windows.pslist: يعرض قائمة العمليات النشطة المربوطة بسلسلة الـ ActiveProcessLinks. -
windows.psscan: يفحص الذاكرة بحثًا عن هياكل العمليات (_EPROCESS) مباشرة، مما يتيح كشف البرمجيات الخبيثة التي قامت بفك ارتباطها من السلسلة لإخفاء نفسها من قائمة المهام. -
windows.pstree: يعرض العمليات في شكل شجرة هرمية تظهر العلاقة بين العملية الأم (Parent Process) والعمليات التابعة (Child Process).
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.