
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
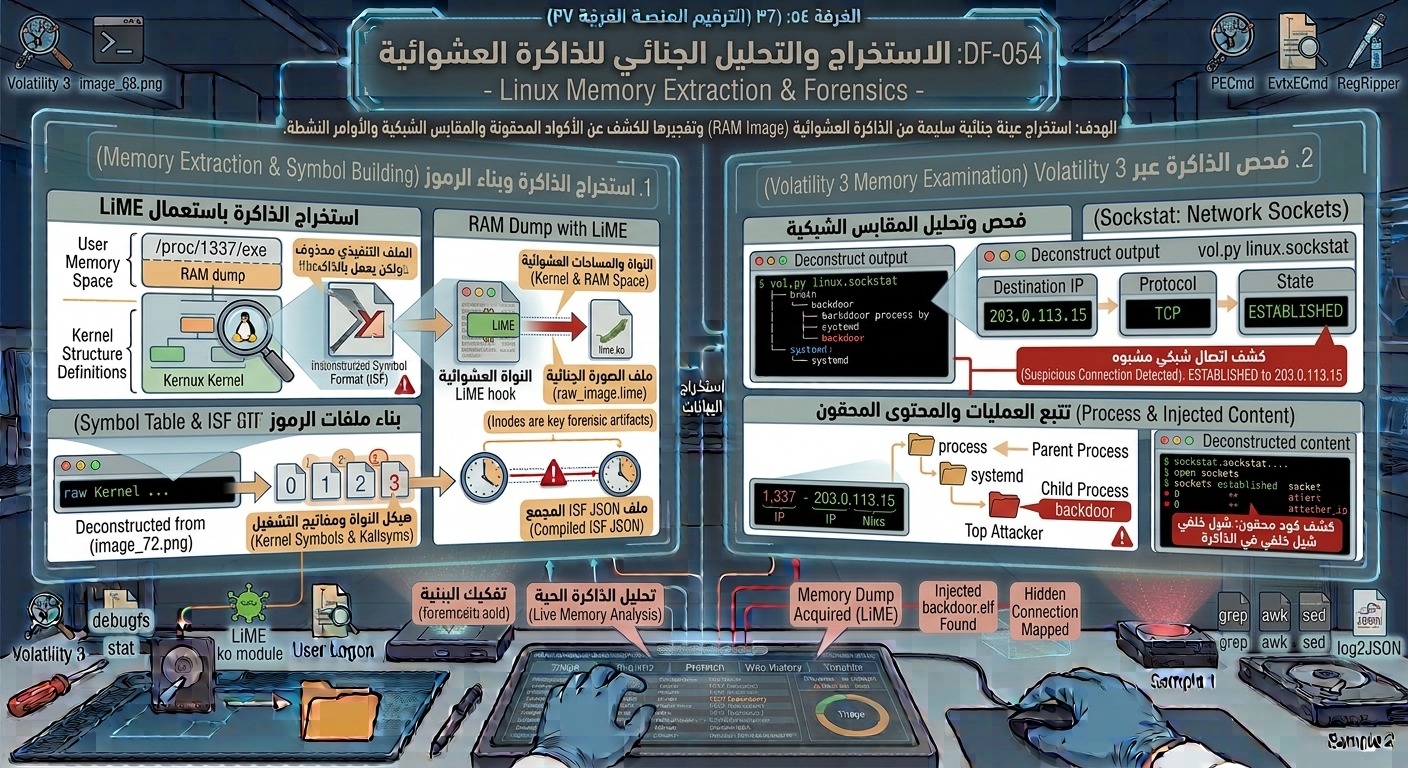
أخذ عينة جنائية سليمة من الذاكرة العشوائية (RAM Image Extraction) للينكس باستخدام أدوات مثل LiME، ثم تحليل العينة المجهرية باستخدام أداة Volatility 3 للتعرف على الأكواد المحقونة في الذاكرة، المقابس الشبكية المخفية، والأوامر البرمجية النشطة قبل إيقاف التشغيل.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
أهمية التحقيق الجنائي للذاكرة العشوائية (Live Memory Forensics) في بيئات Linux.
-
كيفية بناء واستخدام أداة LiME (Linux Memory Extractor) لسحب صورة الذاكرة العشوائية بطريقة غير متلفة البيانات (Forensically Sound).
-
إعداد وتكوين جداول الرموز (Symbol Tables / ISF JSON) الخاصة بالنواة لأداة Volatility 3.
-
فحص شجرة العمليات والعمليات المخفية عبر الماجولات (
linux.pstree,linux.psscan). -
كشف الاتصالات والمقابس الشبكية المفتوحة بذاكرة Linux عبر ماجول
linux.sockstat.
محتوى الدرس:
الذاكرة العشوائية (RAM) هي المستودع الذهبي للأدلة؛ حيث توجد فيها مفاتيح التشفير، الاتصالات الشبكية الحية، الأكواد الخبيثة المحقونة التي لا تطأ القرص الصلب (Fileless Malware)، والملفات المحذوفة التي ما زالت قيد العمل.
1. أخذ عينة الذاكرة باستعمال LiME:
-
أداة LiME (Linux Memory Extractor) هي وحدة نواة (Kernel Module) صُممت خصيصاً لسحب صورة كاملة من الذاكرة العشوائية بأنظمة Linux وتفادي تلوث البيانات.
-
طريقة الاستخراج:
insmod lime.ko "path=/mnt/usb/linux_ram.lime format=raw"-
يتم حفظ الصورة بصيغة
rawأوlimeمباشرة على وسيط تخزين خارجي آمن.
-
2. إعداد أداة Volatility 3 لبنية Linux:
-
تتطلب أداة Volatility معرفة هيكلية الكيرنل بدقة، وهو ما يتم عبر ملفات ISF (Intermediate Symbol Format).
-
يتم إنشاؤها وتغذية Volatility بها لفك شفيرة الهياكل الداخلية مثل
task_structللعمليات.
3. أهم أوامر الفحص والتحليل في Volatility 3:
-
python3 vol.py -f linux_ram.lime linux.pstree: يعرض شجرة العمليات والعلاقات بين العملية الأب والابن (Parent/Child Process). -
python3 vol.py -f linux_ram.lime linux.psscan: يكتشف العمليات المخفية التي قامت البرمجيات الخبيثة والـ Rootkits بفصلها عن شجرة العمليات العادية. -
python3 vol.py -f linux_ram.lime linux.elfs: استخراج وتفريغ الملفات التنفيذية المحقونة بالذاكرة لتحليلها تفصيلياً (Dump Executables). -
python3 vol.py -f linux_ram.lime linux.sockstat: إدراج كافة المقابس الشبكية والاتصالات النشطة وقت أخذ العينة.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.