
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
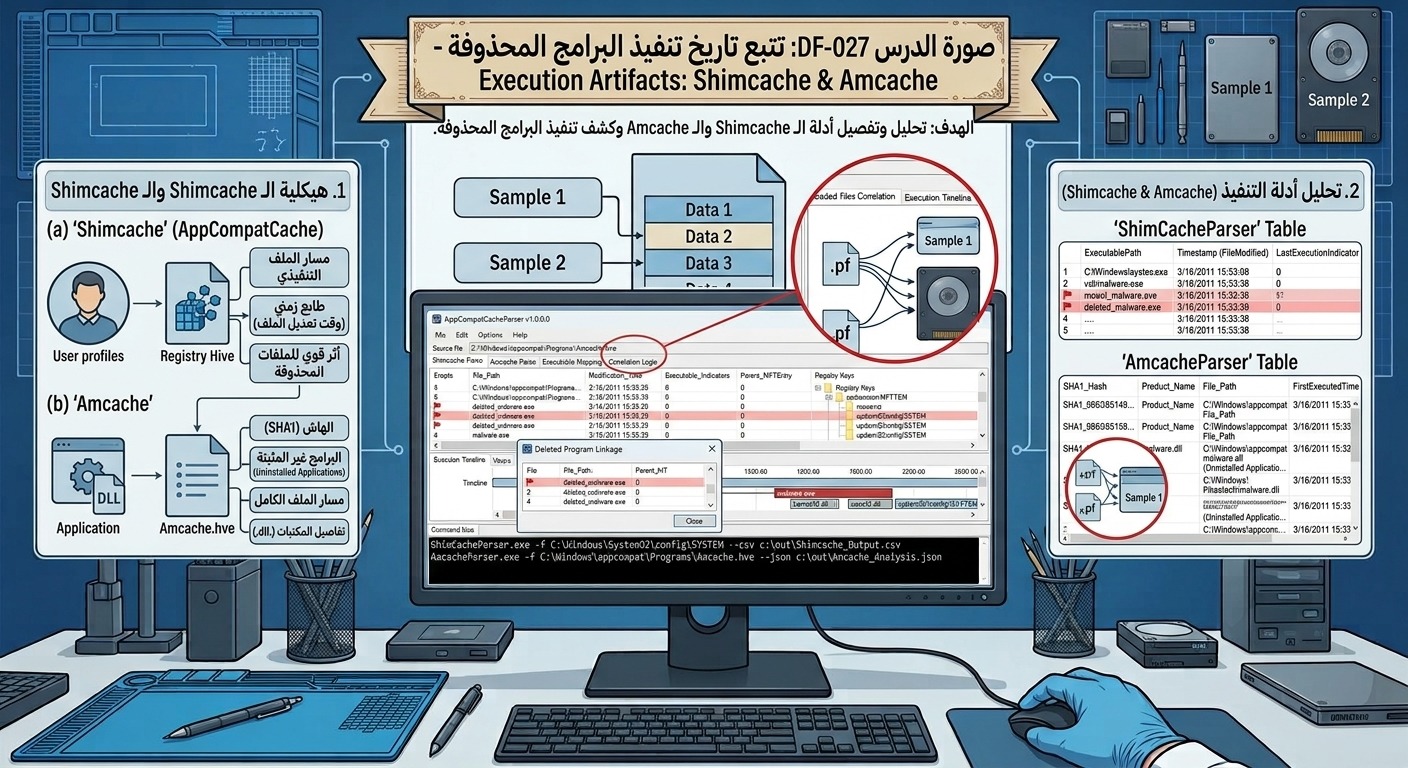
فهم آلية عمل Shimcache (AppCompatCache) ودوره في تتبع البرامج التي تم تشغيلها أو حتى مجرد تصفحها على النظام، حتى بعد حذفها نهائياً.
-
فهم آلية عمل Amcache كدليل مكمل لتسجيل تفاصيل البرامج التنفيذية، ملفات DLL، وحتى البرمجيات غير المثبتة (Uninstalled applications).
-
كيفية استخراج وتحليل بيانات Shimcache و Amcache من سجل النظام (Registry) أو ملفات الهيف (Hive Files).
-
التمييز بين دلالات الطوابع الزمنية في كل دليل (MACB) وكشف التناقضات الجنائية.
-
استخدام أدوات مثل ShimCacheParser و AmcacheParser من Zimmerman لتفكيك البيانات وتصديرها للتحليل.
محتوى الدرس:
تُعتبر أدلة تنفيذ البرامج حجر الزاوية في التحقيقات الجنائية الرقمية. بعد فحص الـ Prefetch (الغرفة السابقة)، يواجه المحقق أحياناً حالات تم فيها مسح الـ Prefetch أو تم تنفيذ البرنامج من مسار غير تقليدي أو تم حذفه تماماً. هنا تأتي أهمية أدلة Shimcache و Amcache اللذان يعملان كمستودعات مكملة لتسجيل الأنشطة التنفيذية.
1. ما هو الـ Shimcache (AppCompatCache)؟
-
صُمم في الأصل كآلية توافق التطبيقات (Application Compatibility) لتتبع البرامج التي قد تحتاج إلى إعدادات خاصة للتشغيل على إصدارات Windows الحديثة.
-
المسار في السجل (Registry):
HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\AppCompatCache -
القيمة الجنائية:
-
إثبات التنفيذ: يسجل مسار الملف التنفيذي بالكامل.
-
الطوابع الزمنية: يحتفظ بطابع زمني مدمج (Filetime)، ولكن يجب الانتباه إلى أن هذا الطابع الزمني يمثل وقت تعديل الملف على القرص، وليس وقت التنفيذ الأخير!
-
الأثر الجنائي القوي: يظل الأثر موجوداً في الـ Shimcache حتى بعد حذف الملف التنفيذي الأصلي من القرص، مما يجعله مثالياً لكشف الأدوات الخبيثة المحذوفة.
-
2. ما هو الـ Amcache؟
-
دليل مكمل للـ Shimcache، يُسجل تفاصيل أكثر عمقاً حول التطبيقات والملفات التنفيذية.
-
المسار على النظام (ملف Hive):
C:\Windows\appcompat\Programs\Amcache.hve -
القيمة الجنائية:
-
يسجل تفاصيل مثل: اسم المنتج، نسخة البرنامج، المسار، الهاش (SHA1)، وتاريخ التثبيت أو أول تشغيل.
-
يُسجل الأثر حتى للبرامج التي تم تشغيلها ولم يتم تثبيتها (Portable apps) أو البرامج التي تم إلغاء تثبيتها لاحقاً.
-
يُسجل تفاصيل الـ DLLs التي تم تحميلها بواسطة التطبيقات.
-
3. أدوات التحليل:
-
نعتمد بشكل أساسي على أدوات Eric Zimmerman: ShimCacheParser.exe لمعالجة بيانات Registry، و AmcacheParser.exeلتحليل ملف
.hveالخاص بالـ Amcache.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.