
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
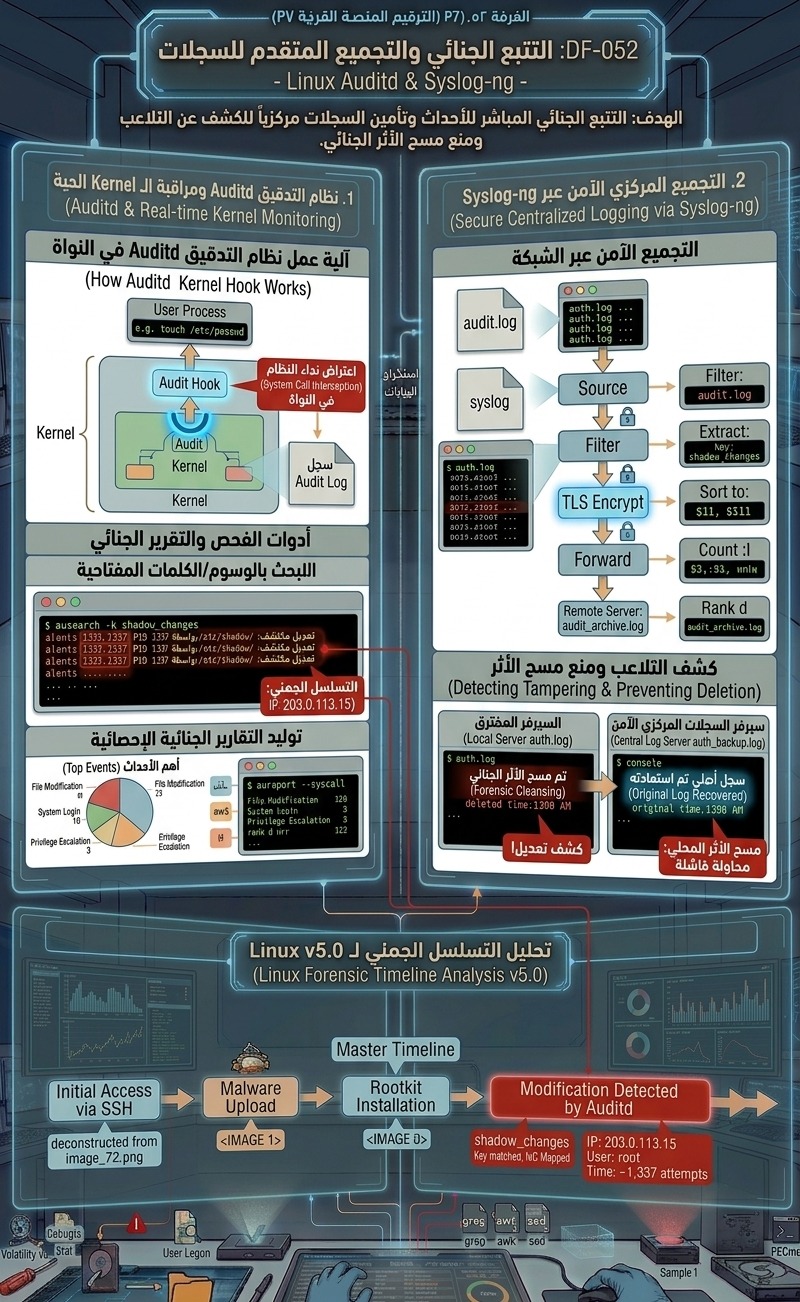
احتراف إعداد واستخدام نظام التدقيق في كيرنل لينكس auditd لمراقبة الوصول للملفات الحساسة وتنفيذ الأوامر وتعديلات النظام في الوقت الفعلي، بالإضافة إلى إدارة وتجميع السجلات عبر شبكة المؤسسة باستعمال syslog-ng.
المحتوى (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم آلية عمل نظام التدقيق على مستوى النواة (Linux Audit Framework – auditd).
-
كتابة وتطبيق قواعد المراقبة (Audit Rules) لتتبع التعديلات على الملفات الحساسة (مثل
/etc/ passwdأو/etc/ shadow). -
تحليل وتصفية سجلات التدقيق باستخدام أداة
ausearchواستخراج التقارير الجنائية عبرaureport. -
مراقبة نداءات النظام (System Calls) وعمليات تغيير الهوية والصلاحيات (
setuid/execve). -
إعداد
syslog-ngلتجميع السجلات مركزياً وتأمينها ضد التلاعب في حالة اختراق السيرفر المحلي.
محتوى الدرس:
بينما تسجل السجلات العادية (مثل syslog) الأحداث التي تختار التطبيقات إرسالها، يعمل نظام Auditd كعين ساهرة داخل كيرنل Linux مباشرة؛ حيث يسجل أي محاولة للوصول إلى نظام الملفات أو تنفيذ نداء نظام بغض النظر عن رغبة التطبيق أو المستخدم.
1. نظام التدقيق Auditd وقواعد المراقبة (Audit Rules):
-
يتم تعريف قواعد التدقيق في الملف
/etc/ audit/ rules.d/ audit.rulesأو عبر الأمرauditctl. -
أنواع القواعد:
-
File System Watches: لمراقبة مجلد أو ملف محدد ضد القراءة أو التعديل أو التنفيذ:
auditctl -w / etc/ shadow -p wa -k shadow_changes(هنا الخيار-wيحدد الملف، و-p waيرصد التعديل والكتابة، و-kيضع وسماً/كلمة مفتاحية لتسهيل البحث). -
System Call Rules: لرصد استخدام أفعال خبيثة أو نداءات نظام مثل تغيير الصلاحيات.
-
2. الأدوات الجنائية لتحليل سجلات Auditd:
-
ausearch: أداة الاستعلام عن الأحداث المسجلة في/var/ log/ audit/ audit.log.-
مثال للبحث بكلمة المفتاح (Key):
ausearch -k shadow_changes -
البحث حسب معرّف العملية:
ausearch -p 1337
-
-
aureport: توليد تقارير إحصائية سريعة عن الأحداث (محاولات الدخول الفاشلة، الأوامر التنفيذية، التغييرات في النظام).
3. التجميع المركزي للسجلات عبر syslog-ng:
-
إذا تمكن المهاجم من الحصول على صلاحيات Root، فإن أول ما سيفعله هو تعديل أو مسح
/var/log/. -
الحل الجنائي الوقائي هو استخدام
syslog-ngلنقل كافة السجلات والـ audit logs فور حدوثها عبر تشفير TLS إلى سيرفر سجلات مركزي آمن (Central Log Server) بحيث يتعذر على المهاجم تعديلها.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.