
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
فحص وهيكلية أنظمة الملفات في Linux وتحديداً نظام الملفات EXT4 ومفهوم Inodes، بالإضافة إلى استكشاف نظام الملفات الوهمي /procلاستخراج الأدلة الرقمية والبيانات الحية للنظام.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم البنية الداخلية لنظام الملفات EXT4 المكونات الأساسية (Superblock, Block Groups, Inode Table).
-
كيفية عمل Inodes في تخزين الميتادالا (Metadata) الخاصة بالملفات والروابط الصلبة والرمزية (Hard & Soft Links).
-
استكشاف نظام الملفات الوهمي
/procوكيفية استغلاله لفحص العمليات النشطة والذاكرة دون الحاجة لأدوات خارجية. -
تحديد واستخراج الطوابع الزمنية الخاصة بالملفات في Linux (MACB Timestamps).
-
استخدام الأدوات الأساسية لفحص الميتادالا وأنظمة الملفات مثل
statوdebugfsوlsattr.
محتوى الدرس:
يختلف نظام التشغيل Linux جوهرياً عن Windows في كيفية تعامله مع الملفات والعمليات. تُمثل قاعدة “كل شيء في Linux هو ملف” (Everything is a file) الحجر الزواية في فهم التحقيق الجنائي لأنظمة Linux.
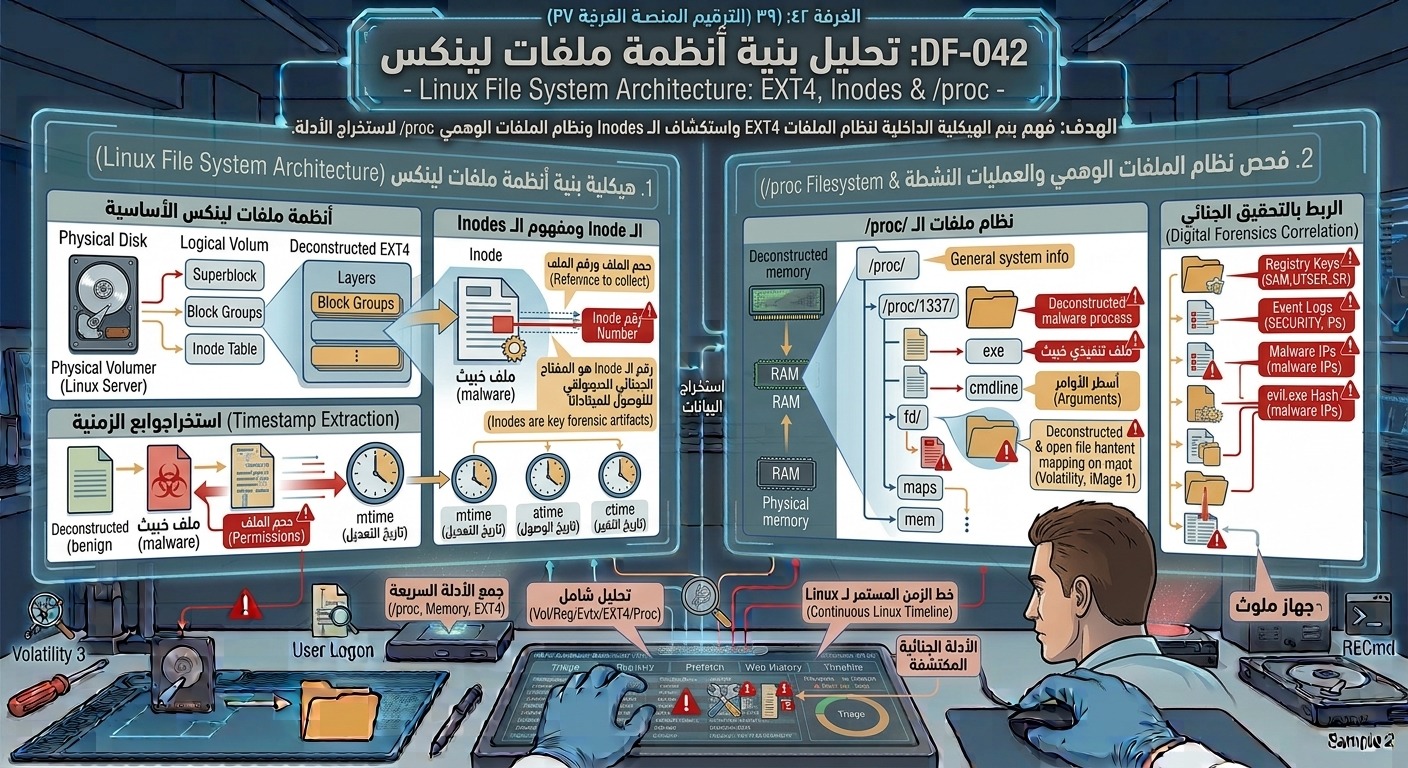
1. بنية نظام الملفات EXT4 ومفهوم الـ Inode:
-
Inode(Index Node): كل ملف في نظام EXT4 يمتلك رقم Inode فريد يُخزن كافة البيانات الوصفية للملف (الحجم، الصلاحيات، المالك، الطوابع الزمنية، ومواقع الكتل التي تحتوي البيانات الفعلية) باستثناء اسم الملف الذي يُخزن داخل مجلد الدليل (Directory Entry). -
Superblock: يحتوي على معلومات التكوين الكلية لنظام الملفات (حجم الكتل، إجمالي عدد الـ Inodes، حالة نظام الملفات).
2. الطوابع الزمنية في Linux (MACB Timestamps):
-
mtime (Modification Time): آخر وقت تم فيه تعديل محتوى الملف.
-
atime (Access Time): آخر وقت تم فيه فتح أو قراءة الملف.
-
ctime (Change Time): آخر وقت تم فيه تغيير الميتاداتا الخاصة بالملف (مثل تغيير الصلاحيات عبر
chmod). -
crtime / btime (Creation/Birth Time): وقت إنشاء الملف الأصلي (متاح في EXT4).
3. نظام الملفات الوهمي /proc (Proc Filesystem):
-
هو نظام ملفات وهمي يتواجد في الذاكرة العشوائية (RAM) ويُمثل الواجهة المباشرة مع نواة النظام (Kernel).
-
يُنشئ النظام مجلداً رقمياً لكل عملية نشطة باسم الرقم التعريفي للعملية (
/proc/<PID>/). -
يحتوي مجلد العملية على أدلة جنائية حية مثل:
-
/proc/<PID>/exe: رابط رمزي للملف التنفيذي الفعلي التشغيلي. -
/proc/<PID>/cmdline: أسطر الأوامر والوسائط التي شُغلت بها العملية. -
/proc/<PID>/fd/: مقابض الملفات (File Descriptors) المفتوحة بواسطة العملية.
-
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.