
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
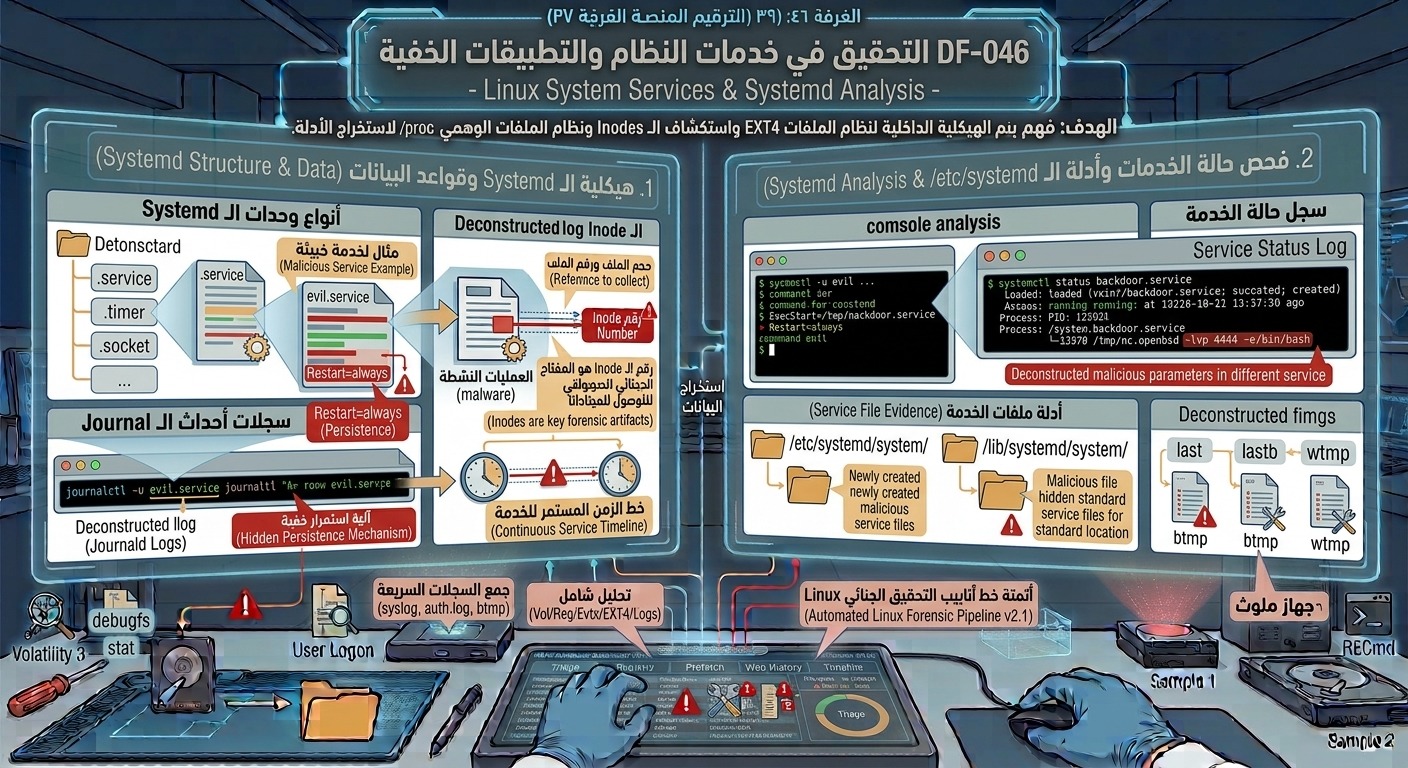
تحليل الخدمات الخلفية (Services & Daemons) وتفكيك نظام إدارة النظام والخدمات Systemd، وفحص ملفات التكوين (.service) لكشف الخدمات الخبيثة والمخفية التي يُنشئها المهاجم لضمان التشغيل التلقائي مع إقلاع النظام.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم كيفية إدارة الخدمات في أنظمة Linux الحديثة عبر Systemd واستخدام أمر
systemctl. -
فحص واستكشاف المسارات الرئيسية لملفات تكوين الخدمات (
/etc/systemd/system/و/lib/systemd/system/). -
تحليل محتوى ملفات الخدمات (
.service) وتحديد معاملات التشغيل المشبوهة مثلExecStartوRestart=always. -
كشف الخدمات المعطلة أو التالفة المتبقية من برمجيات خبيثة تم حذف ملفاتها التنفيذية.
-
فحص سجلات الأحداث المتقدمة الخاصة بالخدمات عبر أداة
journalctl.
محتوى الدرس:
تُعد خدمات النظام (Daemons) إحدى أهم وأكثر الطرق احترافية التي يستغلها المهاجمون لزرع آليات الاستمرار (Persistence). فعوضاً عن الاعتماد على حساب مستخدم معين، يتم إنشاء خدمة نظام تعمل بصلاحيات عالية (Root) وبشكل صامت في الخلفية عند إقلاع الجهاز.
1. هيكلية ملفات التكوين للخدمات (.service Unit Files): تتكون ملفات وحدات الخدمة عادة من ثلاثة أقسام رئيسية يبحث فيها المحقق الجنائي عن الأدلة:
-
[Unit]: يحدد وصف الخدمة وعلاقات الاعتماد بالخدمات الأخرى (Description,After). -
[Service]: يتضمن المعاملات الأهم جنائياً:-
ExecStart: المسار المباشر للأمر أو السكربت الذي يتم تنفيذه عند تشغيل الخدمة (غالبًا ما يشير إلى مسار مشبوه مثل/tmp/أو/dev/shm/). -
User: الحساب الذي تُنفذ الخدمة تحت صلاحياته. -
Restart: سياسة إعادة التشغيل تلقائياً في حال توقف الخدمة.
-
-
[Install]: يحدد مستوى الإقلاع المستهدف للخدمة (WantedBy=multi-user.target).
2. الأدلة والمسارات الجنائية الحساسة:
-
/etc/systemd/system/: المسار المفضل للخدمات المخصصة التي يضيفها مدير النظام (أو المهاجم). -
/lib/systemd/system/: يحتوي على الخدمات المجمعة مع النظام والتطبيقات الأصلية. -
/etc/init.d/: مسار خدمات SysVinit القديمة التي قد تستخدمها بعض البرمجيات الخبيثة للتمويه.
3. أدوات فحص وتتبع الخدمات:
-
systemctl list-unit-files --type=service: عرض كافة ملفات الخدمات وحالة تفعيلها (enabled/disabled). -
systemctl status <service_name>: عرض الحالة الحالية للخدمة وأحدث أسطر السجلات الناتجة عنها ومُعرف العملية PID. -
journalctl -u <service_name>: استخراج السجلات الكاملة والتاريخية للخدمة المحددة لمتابعة نشاطها.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.