
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
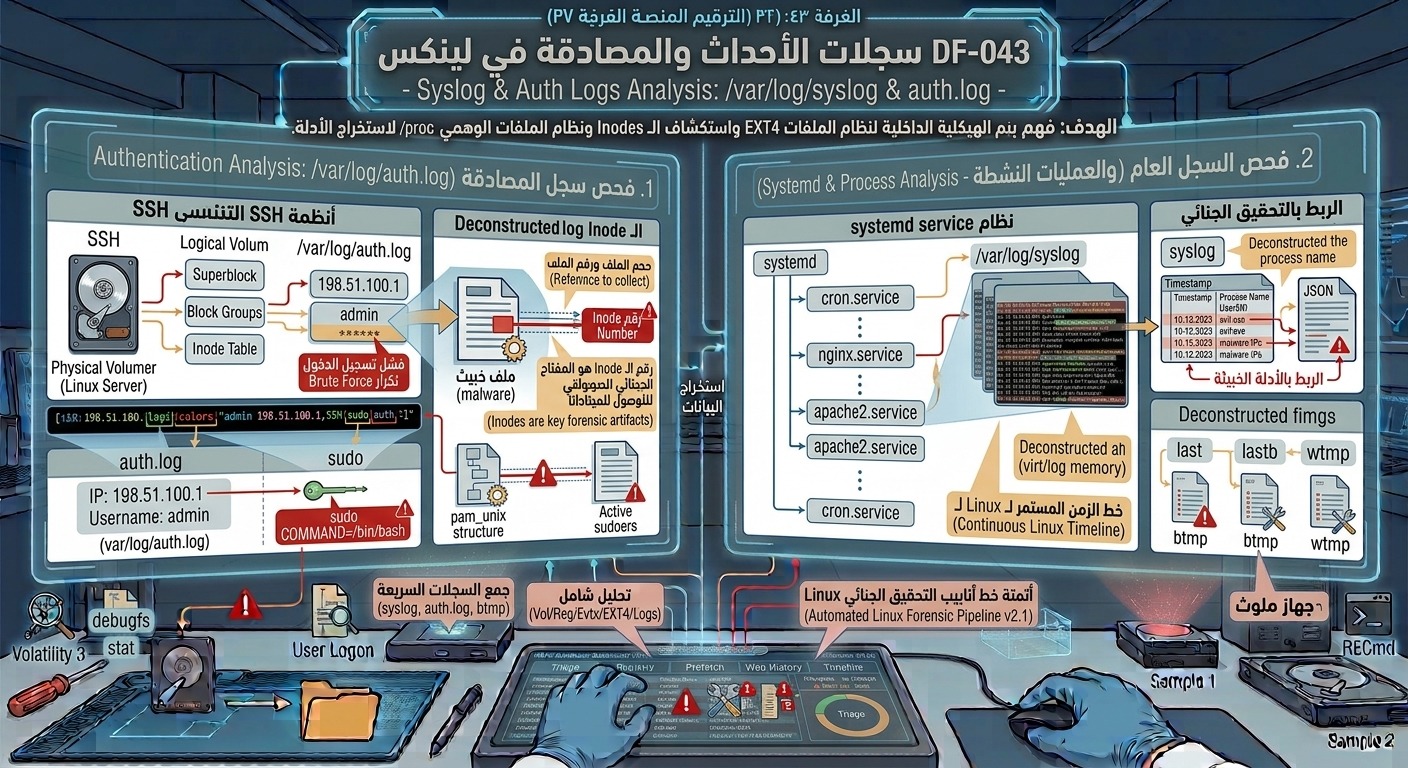
فحص وتفكيك سجلات النظام الأساسية وسجلات تسجيل الدخول والمصادقة في أنظمة Linux، وتحديداً ملفات auth.log و syslog لكشف محاولات التسلل، هجمات القوة الغاشمة (Brute Force)، وتسجيل الدخول غير المصرح به.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
التمييز بين ملفات السجلات المختلفة وتحديد أماكن حفظها الرئيسية داخل المجلد
/var/log/. -
تحليل ملف
/var/log/auth.log(أوsecureفي توزيعات RHEL/CentOS) لكشف نجاح وفشل محاولات الدخول عبر SSH أو الـ Console. -
تتبع استخدام أذونات الرووت وتصعيد الصلاحيات باستخدام
sudoوsu. -
فهم هيكلية وأسلوب صياغة أسطر السجلات (Log Format: Timestamp, Hostname, Process Name, Message).
-
تحليل ملف
/var/log/syslogكشخص محقق للوصول إلى الأحداث التي نفذتها التطبيقات أو الخدمات أثناء الهجوم.
محتوى الدرس:
تُعتبر سجلات النصوص داخل المسار /var/log/ المصدر الأول والأهم للمحقق الجنائي عند فحص سيرفر Linux مُخترق. تسجل هذه الملفات تفاصيل الدخول وأوامر المسؤول ونشاط الخدمات لحظة بلحظة.
1. الملفات المرجعية الأساسية للتحقيق:
-
/var/log/auth.log(أو/var/log/secure): يسجل كافة عمليات المصادقة (Authentication)، محاولات الـ SSH، استخدام أمرsudoلتنفيذ الأوامر بصلاحيات الرووت، وأخطاء كلمات السر. -
/var/log/syslog(أو/var/log/messages): السجل العام للنظام، يحتوي على الرسائل الصادرة من النواة والخدمات والتطبيقات الشغالة. -
/var/log/btmp&/var/log/wtmp: ملفات ثنائية (Binary) تسجل محاولات الدخول الخاطئة والمستمرة؛ تُقرأ باستخدام أداةlastوlastb.
2. مؤشرات الهجوم في auth.log (IoCs in Authentication):
-
هجمات Brute Force عبر SSH: تكرار أسطر
Failed password for invalid userأوFailed password for rootمن نفس عنوان الـ IP الخارجي في غضون ثوانٍ. -
نجاح اختراق SSH: ظهور سطر
Accepted password for ...أوAccepted publickey for ...يليه مباشرة استخدام صلاحيات مرتفعة. -
تصعيد الصلاحيات (Privilege Escalation): ظهور أسطر
COMMAND=/bin/bashالمقترنة بـsudoأو استخدامsu - rootبنجاح.
3. استراتيجية البحث والفلترة: يمكن للمحقق استخدام أدوات السطر البرمجي المباشرة مثل grep و zgrep (لقراءة السجلات المؤرشفة بصيغة .gz) للبحث عن الكلمات المفتاحية مثل “Failed”، “Accepted”، “COMMAND”، و “session opened”.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.