
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
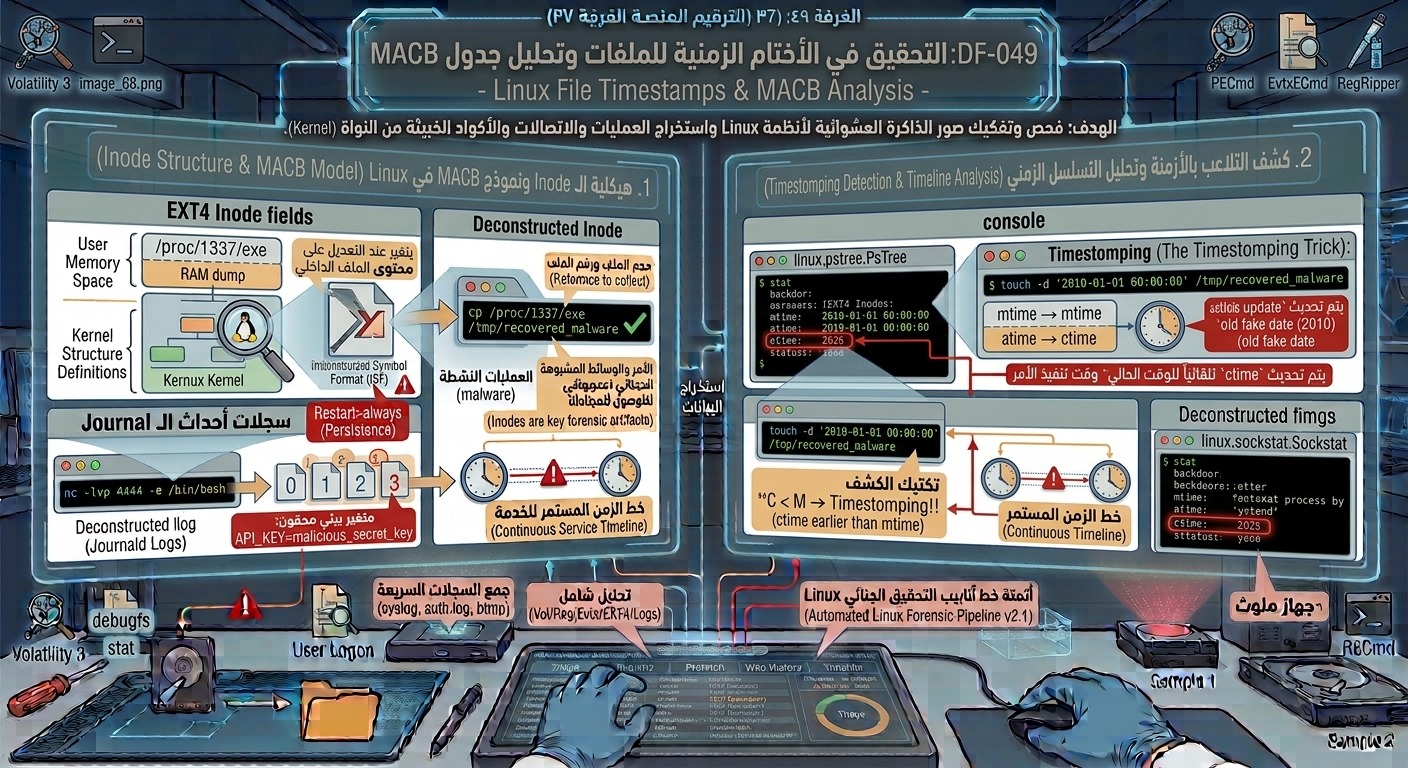
فحص وتتبع التغيرات الزمنية المقترنة بنظام الملفات في Linux (مثل EXT4)، وفهم المفهوم الجنائي للـ MACB (Modified, Accessed, Changed, Born/Created)، وكشف أساليب التلاعب بالأختام الزمنية التي يجريها المهاجم لإخفاء نشاطه (Timestomping).
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم الأختام الزمنية الأربعة الأساسية في Linux والمعروفة بنموذج MACB.
-
الفرق بين زمن التعديل على محتوى الملف (
mtime) وزمن تغيير خصائص الـ Inode (ctime). -
كيفية استخدام أداة
statوأداةdebugfsلاستخراج الوقت الدقيق لإنشاء الملف (btime/crtime). -
كشف أساليب التلاعب بالأختام الزمنية (Timestomping) المسؤولة عن تضليل التحقيق الجنائي.
-
استخدام أداة
findوأداةlog2timelineلبناء التسلسل الزمني الفعلي للأحداث (Timeline Analysis).
محتوى الدرس:
عند إنشاء أو تعديل أو قراءة أي ملف على نظام Linux، ينسق نظام الملفات (مثل EXT4) تسجيل أربعة أختام زمنية داخل هيكل الـ Inode الخاص بالملف. تُشكل هذه الأختام محوراً رئيسياً لبناء الخط الزمني للجريمة الرقمية.
1. هيكلية نموذج الـ MACB في Linux:
-
M– Modified (mtime): يتغير فقط عند التعديل على محتوى الملف الداخلي. -
A– Accessed (atime): يتغير عند قراءة الملف أو فتحه (ملاحظة: قد يُعطل خيارnoatimeفي الماونت تحديث هذا الوقت لتوفير الأداء). -
C– Changed (ctime): يتغير عند تعديل خصائص الـ Inode والبيانات الوصفية (مثل الأذوناتchmodأو المالكchownأو تغيير الاسم). نقطة جنائية: لا يمكن للمهاجم التلاعب بـctimeبسهولة عبر أدوات النظام العادية لأنه يعتمد على ساعة الـ Kernel وقت التعديل! -
B– Born / Created (btime/crtime): زمن إنشاء الملف لأول مرة على نظام الملفات (متاح في EXT4 و XFS).
2. كشف التلاعب بالأزمنة (Timestomping Detection):
-
يستخدم المهاجمون أدوات مثل
touch -dأوtouch -rلنسخ أختام زمنية قديمة وتطبيقهما على ملفات خبيثة حديثة كـ Backdoor لتفادي كشفها بالفحص الزمني السريع. -
تكتيك الكشف: مقارنة
mtimeمعctime. عندما يغير المهاجم الـmtimeيدوياً بأمرtouch، فإن نظام التشغيل يفرض تحديث الـctimeتلقائياً ليطابق لحظة التلاعب الفعلية! وجود فرق شاسع بينmtimeوctimeيُعد مؤشراً حرجاً على الـ Timestomping.
3. أدوات التحقيق في الأختام الزمنية:
-
stat <filename>: استعراض الأزمنة الأساسية (Access,Modify,Change,Birth). -
debugfs: فتح قرص نظام الملفات مباشرة واستخراج الـ Inode وقراءة خياراتcrtimeبدقة.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.