
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
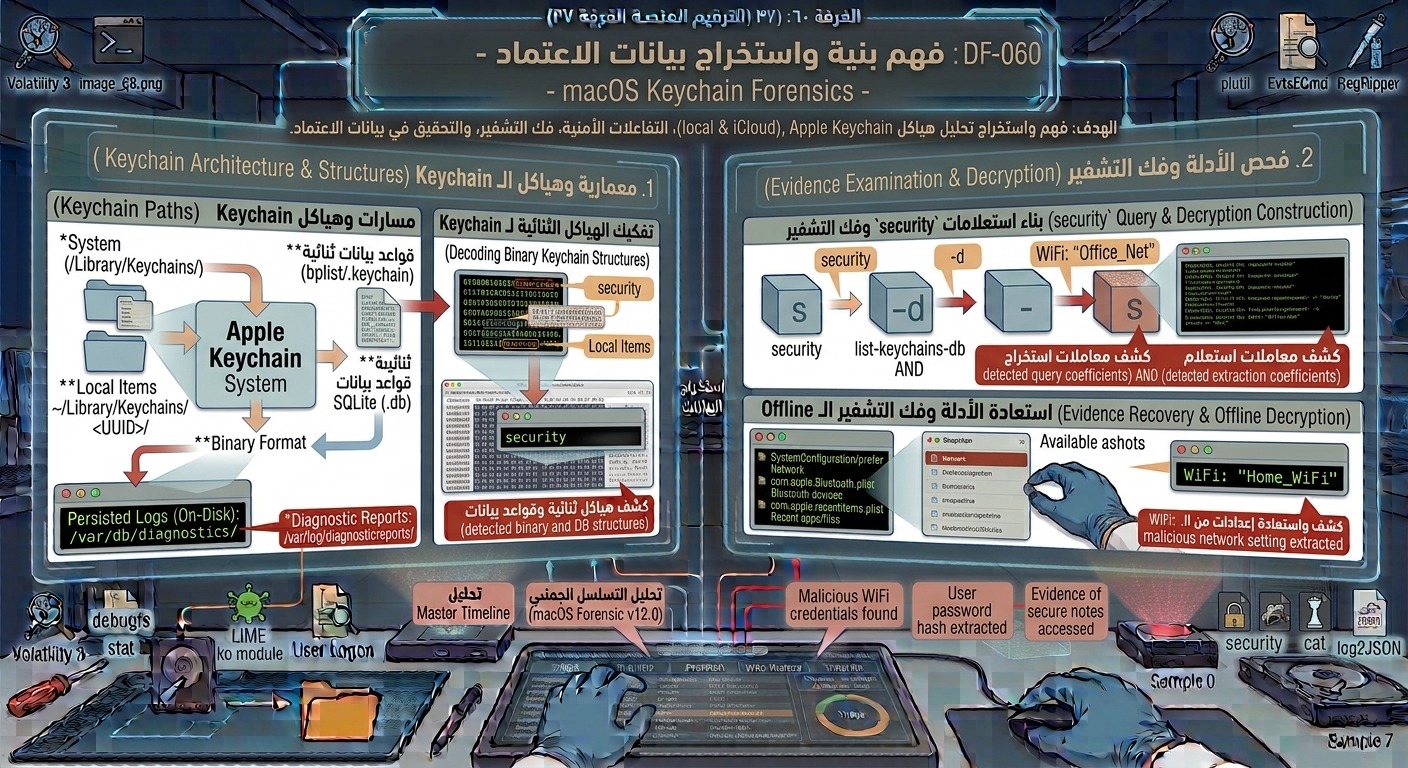
فهم كيفية إدارة نظام macOS لبيانات الاعتماد الحساسة (كلمات المرور، المفاتيح التشفيرية، الشهادات الرقمية، وملاحظات الأمان) عبر مدير المفاتيح Keychain، وتحديد أماكن تخزين قواعد بيانات الـ Keychain، وآلية تشفيرها، والمهارات الجنائية المتقدمة لاستخراج البيانات منها.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
المعمارية الأمنية لمدير المفاتيح Apple Keychain والفرق بين Keychain المحلية وLocal Items (Data Protection Keychain).
-
تحديد مسارات تخزين ملفات Keychain الخاصة بالمستخدم والنظام مثل
~/Library/Keychains/و/Library/Keychains/. -
استخدام أداة السطر البرمجي المدمجة
securityلاستعلام وتصفية عناصر Keychain. -
فهم آليات التشفير والتفاعل مع مفتاح التشفير الرئيسي (Master Key) وكلمة سر الحساب الحسابي.
-
التقنيات الجنائية لاستخراج كلمات السر الحسابية المخزنة والمفاتيح في السيناريوهات الجنائية (Offline vs Live Analysis).
محتوى الدرس:
يُعد macOS Keychain المستودع المركزي المشفر المخول بفتح وحفظ بيانات الاعتماد عبر كافة التطبيقات والمتصفحات والخدمات بالنظام.
1. معمارية ومسارات تخزين Keychain:
-
Login Keychain (
login.keychain-db): مسارها~/Library/Keychains/– تحتوي على كلمات السر الخاصة بالمستخدم (مثل شبكات Wi-Fi، كلمات سر المتصفحات، والشهادات). تتفتح تلقائياً عند تسجيل دخول المستخدم عبر كلمة سر الحساب. -
System Keychain (
System.keychain): مسارها/Library/Keychains/– تحتوي على شهادات ومفاتيح تشغيل النظام ومشاركات الشبكة العامة. -
Local Items / Data Protection Keychain: مسارها
~/Library/Keychains/<UUID>/– تعتمد على قواعد بيانات SQLite وتتكامل مع حسابات iCloud Keychain لتزامن المفاتيح.
2. استخدام أداة security في التحقيق الجنائي:
-
تُتيح أداة
securityالمدمجة التفاعل مع خزانة المفاتيح من الـ Terminal. -
عرض القوائم والتفاصيل لجميع الخزانات المتاحة:
security list-keychains -
استخراج كلمة سر لشبكة Wi-Fi محددة (تتطلب صلاحيات/موافقة):
security find-generic-password -ga "Home-WiFi" -
عرض الشهادات الرقمية الموثوقة بالنظام:
security dump-keychain /Library/Keychains/System.keychain
3. التحليل الجنائي المحمول (Offline Keychain Analysis):
-
عند استخراج صورة القرص الجنائية، يتم فك تشفير
login.keychain-dbأوفلاين باستخدام أدوات جنائية مخصصة (مثلchainbreakerأوchainbreaker.py) بتمرير كلمة سر المستخدم التكعيبية (أو الـ SHA-1 Hash الخاص بها) لاسترداد كافة كلمات السر بفرزها الأصلي.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.