
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
ماذا ستتعلم في هذه الغرفة؟
-
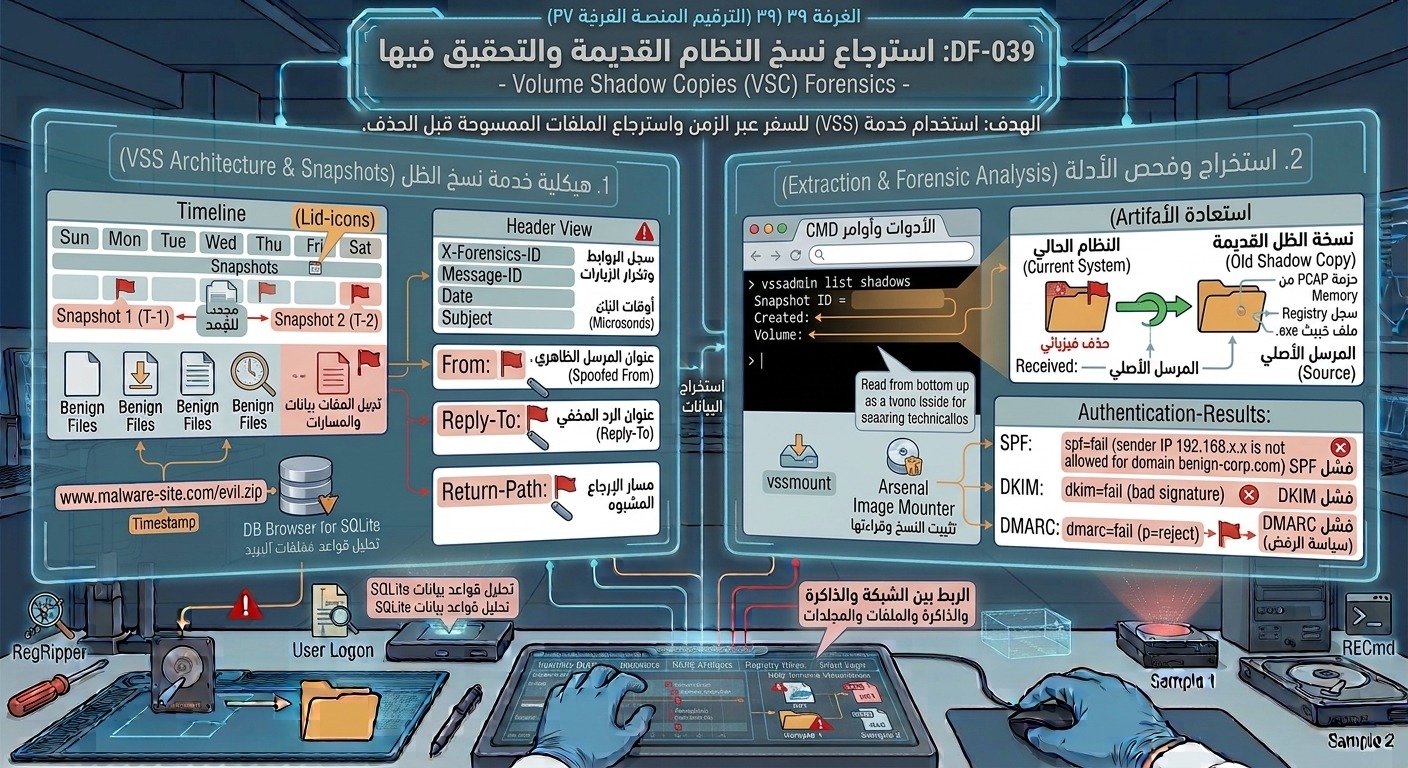
فهم آلية عمل خدمة Volume Shadow Copy Service (VSS) في Windows وكيفية إنشائها لقطات زمنية (Snapshots) للقرص.
-
استكشاف وفهرسة النسخ الاحتياطية التاريخية الموجودة على القرص الصلب.
-
استخراج ملفات السجل (Registry Hives)، ملفات الأحداث (Event Logs)، والأدلة الجنائية من نقطة زمنية سابقة قبل وقوع الاختراق أو مسح الأدلة.
-
استخدام أدوات التحليل الجنائي مثل vssadmin و vssdump و Arsenal Image Mounter للوصول للنسخ المخفية.
-
مقارنة الفروقات بين النسخة الحالية للنظام والنسخ القديمة لكشف التغيرات والملفات الممسوحة (Time-line Delta Analysis).
محتوى الدرس:
يحاول المهاجمون المحترفون دائماً مسح آثارهم بعد تنفيذ الهجوم عبر حذف السجلات والملفات التنفيذية وتعديل مفاتيح السجل. ومع ذلك، يوفر نظام Windows آلية حماية تلقائية تُعرف بـ Volume Shadow Copies (VSC)، والتي تلتقط لقطات زمنية مجمدة للقرص الصلب بأكمله في فترات منتظمة أو عند تحديثات النظام.
1. ما هي خدمة Volume Shadow Copy (VSS)؟
-
هي خدمة داخلية في Windows تمنح النظام القدرة على أخذ لقطات زمنية (Snapshots) للبيانات والملفات حتى لو كانت قيد الاستخدام.
-
تتيح هذه الخدمة للمحقق الجنائي السفر عبر الزمن (“Time Travel”) لرؤية حالة القرص الصلب والملفات كما كانت قبل الحادثة أو قبل قيام المهاجم بتنفيذ أوامر المسح.
2. الأهمية الجنائية لـ VSC:
-
استعادة المحذوفات: استرجاع الملفات والسجلات التي مسحها المهاجم نهائياً من النظام الحالي.
-
تحليل التغيرات (Delta Analysis): مقارنة النسخة الحالية بنسخة ظلية قديمة للتعرف على الملفات الجديدة التي تم زرعها أو التعديلات التي طرأت على سجل النظام (Registry).
-
كشف السلوكيات: الوصول لملفات الـ Event Logs الممسوحة في الوقت الحالي ولكنها محفوطة داخل نسخة الظل القديمة.
3. أدوات التحليل والاستخراج:
-
vssadmin list shadows: أمر ينفذ عبر السطر البرمجي لإظهار جميع نقاط الظل المتاحة وطوابعها الزمنية. -
vssmount/vssdump: أدوات مخصصة لتثبيت وقراءة النسخ الظلية كأقراص وهمية واستخراج الملفات منها. -
Arsenal Image Mounter: أداة جنائية متقدمة تتيح ربط وقراءة الـ VSC داخل بيئة التحقيق بسهولة كاملة.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.