
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
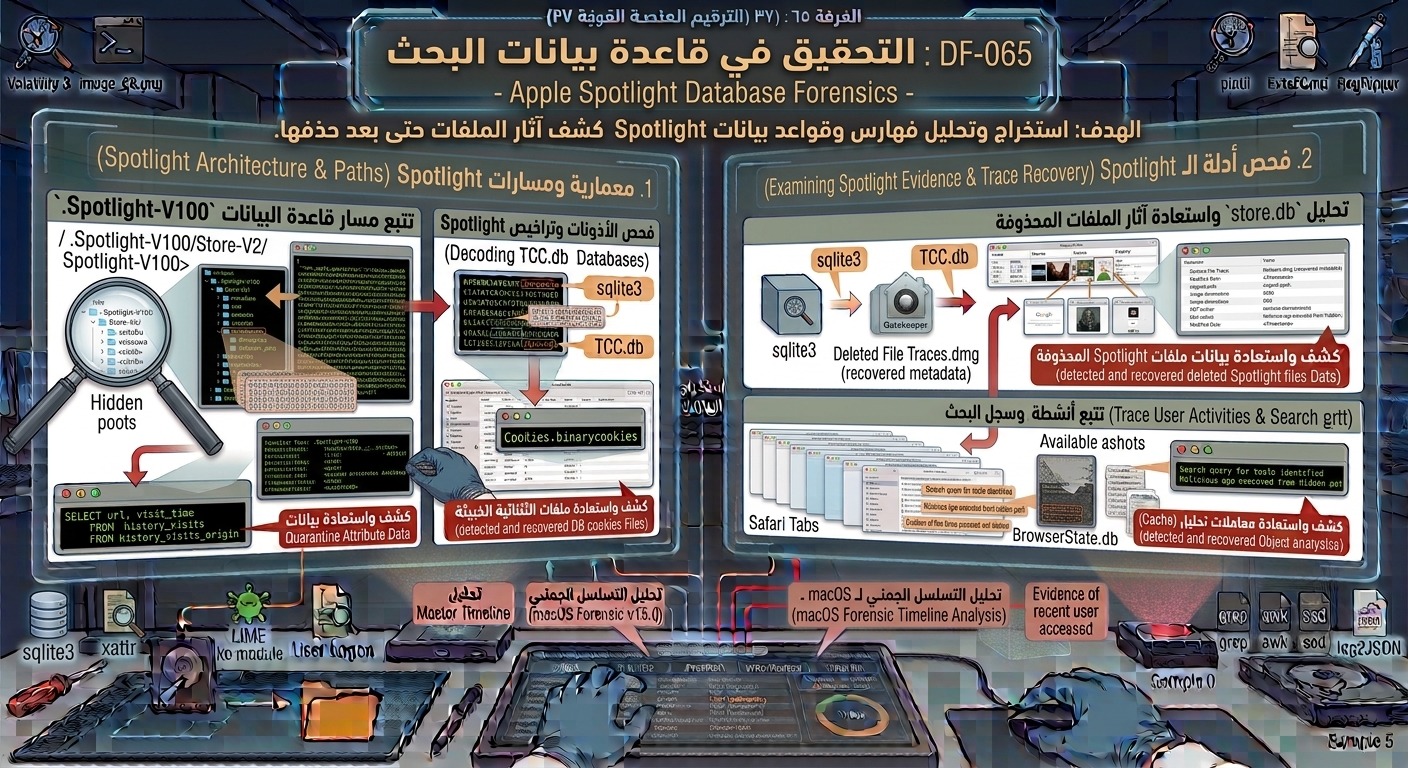
استخراج وتحليل أدلة محرك الفهرسة والبحث Spotlight في macOS، وفهم كيفية معالجة الفهارس (Indexes) ومسارات قواعد البيانات التابعة لها لاستعادة معلومات تفصيلية عن الملفات والمستندات والبرامج التي تم فتحها أو إنشاؤها أو حذفها من النظام.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
معمارية محرك الفهرسة Spotlight في نظام macOS وكيفية فهرسة البيانات النصية والوصفية (Metadata).
-
تحديد مسارات قواعد بيانات Spotlight المسماة
.Spotlight-V100وstore.dbوتراخيص الوصول إليها. -
تفكيك واستخراج البيانات الوصفية للملفات الممسوحة أو المحذوفة باستخدام أدوات التحليل الجنائي (مثل
mac_aptأوspotlight_parser). -
تتبع أنشطة المستخدم وسجل البحث واستعلامات الكلمات المفتاحية الكاشفة لنيات المهاجم أو المستخدم.
-
تحليل طوابع الفهرسة الزمنية (Indexing Timestamps) لربط الأحداث بالخط الزمني للجهاز.
محتوى الدرس:
يُعتبر محرك Spotlight المسؤول الأول عن فهرسة كافة الملفات والمستندات والتطبيقات والبريد الإلكتروني في macOS لتقديم نتائج بحث لحظية. من وجهة نظر جنائية، تُعد قاعدة بيانات Spotlight كنزاً معلوماتياً لأنها تحتفظ بالبيانات الوصفية (Metadata) للملفات حتى بعد حذف الملفات الأصليّة من القرص.
1. معمارية ومسارات Spotlight:
-
تُخزن قواعد بيانات الفهرسة في الجذر الخاص بكل وحدة تخزين (Volume Root) داخل مجلد مخفي:
/.Spotlight-V100/Store-V2/<UUID>/ -
الملف المصدري الرئيسي:
store.dbأوstores.dbوالذي يحوي الفهارس المقتطعة والقواعد المرجعية للمحتوى.
2. الأدلة الجنائية المستخرجة من Spotlight:
-
اسم الملف والمسار الأصلي (Path & Filename): يُسجل مكان الملف قبل نقله أو حذفه.
-
البيانات الوصفية الإضافية (Extended Metadata): مثل أبعاد الصور، الكلمات المفتاحية في المستندات، تاريخ الإنشاء والتعديل الفعلي، ومعرف المؤلف.
-
الاستعلامات والأنشطة: تفكيك الفهارس يتيح للمحقق استرجاع الكلمات التي بحث عنها المستخدم أو المهاجم في شريط البحث.
3. أدوات التحليل والجلب الجنائي:
-
يتطلب الوصول إلى
.Spotlight-V100صلاحياتrootوتجاوز قيود SIP/TCC. -
تُستخدم أدوات مثل
mac_apt(طرق معالجةspotlightmodule) لقراءة مجلدات الفهارس واستخراج كائنات الـ Attribute Store وتحويلها لملفات CSV أو قواعد بيانات SQLite قابلة للقراءة.
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.