
للاستزادة والتوسع الأكاديمي: إذا كنت ترغب في إثراء حصيلتك التقنية وقراءة مقالات وتحليلات تفصيلية حول أدوات ومفاهيم هذا الدرس، يمكنك زيارة قسم التحقيق الجنائي الرقمي في مدونة Digital Shield Lab للحصول على شرح معمّق وتطبيقات عمل إضافية.
المفهوم / المحور الأساسي:
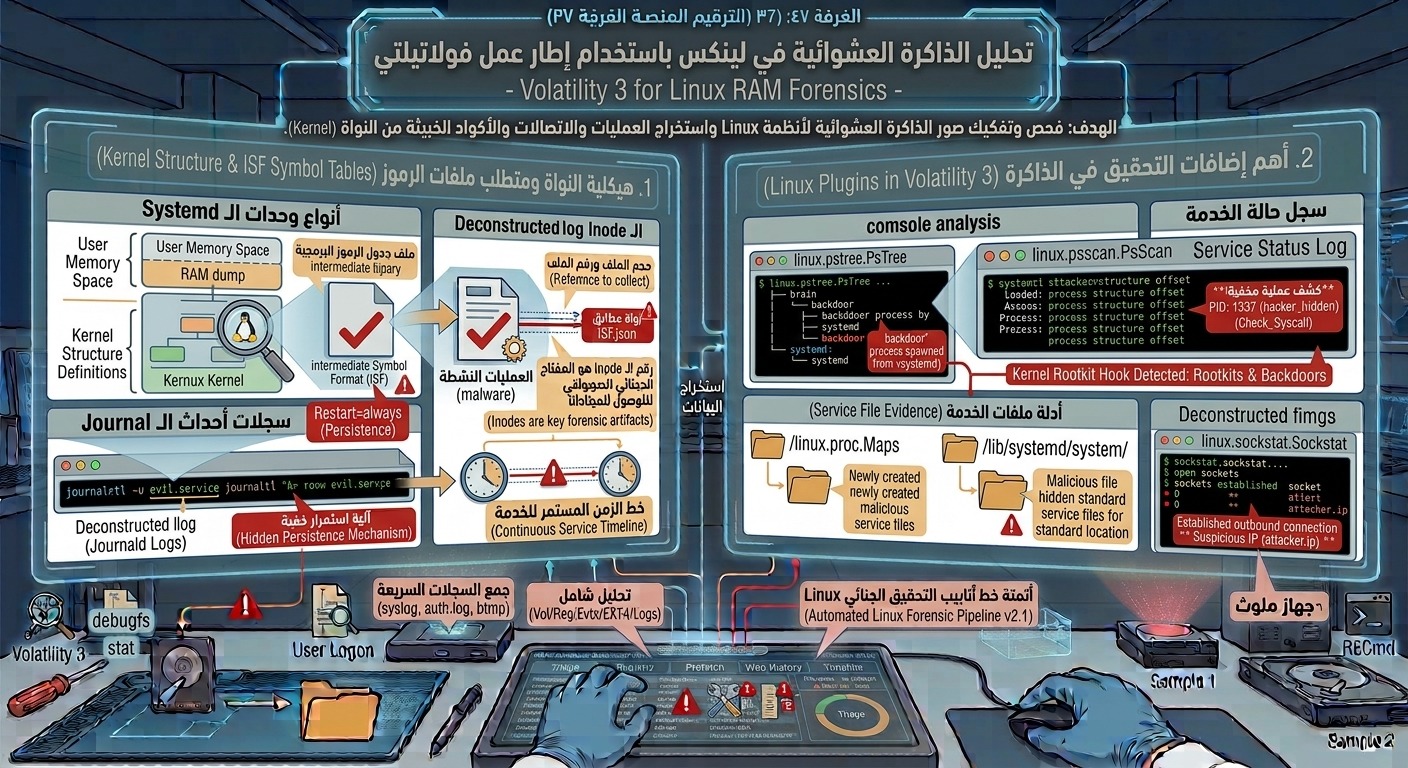
فحص وتفكيك صور الذاكرة العشوائية (RAM Dumps) لأنظمة Linux باستخدام أداة Volatility 3، وتكوين واستخدام ملفات الرموز البرمجية (ISF Symbol Tables)، واستخراج العمليات النشطة والمخفية والاتصالات الشبكية المفتوحة والأكواد الخبيثة من الذاكرة.
محتوى الغرفة (Content):
ماذا ستتعلم في هذه الغرفة؟
-
فهم التحديات الخاصة بتحليل ذاكرة Linux بفضل اختلاف معمارية النواة (Kernel Versions).
-
كيفية إنشاء وتثبيت جدول الرموز البرمجية (ISF – Intermediate Symbol Format) المخصص لنواة النظام المستهدف.
-
استخدام إضافات (Plugins) أداة Volatility 3 المخصصة لـ Linux لاستخراج قائمة العمليات (
linux.pslist,linux.pstree,linux.psscan). -
فحص الاتصالات الشبكية والمقابس المفتوحة من الذاكرة عبر إضافات الشبكة (
linux.sockstat,linux.netstat). -
استخراج الملفات المحقونة والأكواد الخبيثة المخفية من الذاكرة العشوائية وتفقد صلاحيات الـ Rootkit (
linux.check_syscall).
محتوى الدرس:
تُعتبر الذاكرة العشوائية (RAM) المنجم الذهبي للمحقق الجنائي الرقمي عند التعامل مع أنظمة Linux، حيث تحتوي على البيانات الحية وقت التشغيل مثل المفاتيح المشفرة، الاتصالات الشبكية النشطة، والعمليات المحقونة التي قد لا تترك أي أثر على القرص الصلب.
1. متطلب جدول الرموز (Symbol Tables / ISF):
-
على عكس نظام Windows الذي يوفر سيرفرات PDB جاهزة للرموز البرمجية، تتطلب أنظمة Linux توفير ملف ISF (JSON) محدد يتوافق بدقة مع إصدار النواة (Kernel Version) والهندسة المعمارية للنظام الذي تم التقاط الذاكرة منه.
-
يتم وضع ملفات الـ ISF داخل المسار المخصص للرموز في Volatility 3:
volatility3/framework/symbols/linux/
2. أهم إضافات التحقيق في الذاكرة (Linux Plugins in Volatility 3):
-
فحص العمليات (Process Analysis):
-
linux.pslist.PsList: لعرض قائمة العمليات النشطة المستندة لروابط القوائم المتصلة بالنواة. -
linux.pstree.PsTree: لعرض العمليات في شكل شجرة توضح العلاقة بين العملية الأم (Parent) والعمليات التابعة (Child). -
linux.psscan.PsScan: لكشف العمليات المخفية التي قام المهاجم أو الـ Rootkit بفصلها من القوائم الرئيسية.
-
-
فحص الشبكة (Network Forensics):
-
linux.sockstat.Sockstat: لاستخراج اتصالات السوكيت المفتوحة وعناوين الـ IP والموانئ (Ports).
-
-
كشف البرمجيات الخبيثة والـ Rootkits:
-
linux.check_syscall.Check_Syscall: لتفقد جدول نداءات النظام (System Call Table) وكشف التعديلات التي تجريها الـ Kernel Rootkits. -
linux.eloc.Eloc/linux.proc.Maps: لاستخراج المقاطع البرمجية المحقونة بالذاكرة.
-
💬 هل واجهتك صعوبة في تطبيق الأوامر أو لديك استفسار إضافي؟ إذا واجهتك أي مشكلة أثناء تنفيذ الخطوات التطبيقية (مثل عدم معرفة المتغيرات الواجب استبدالها في الأوامر البرمجية)، يمكنك طرح سؤالك ومشاركة استفسارك في قسم التحقيق الجنائي الرقمي بمنتديات Digital Shield Lab ليقوم الفريق والمجتمع بمساعدتك خطوة بخطوة.